Qilin Ransomware: From Encryption to Operational Detection
Investigación técnica y defensiva de Qilin / Agenda: ejecución protegida por contraseña, inhibición de recuperación, anti-forensics, persistencia, doble extorsión, infraestructura e hipótesis de hunting orientadas a transformar evidencia de malware en decisiones de detección.
El riesgo de Qilin no termina en el encryptor.
Qilin representa una operación madura de ransomware-as-a-service. Su peligrosidad debe evaluarse como una cadena operacional que combina acceso inicial, abuso de credenciales, movimiento lateral, degradación defensiva, destrucción de mecanismos de recuperación, exfiltración, cifrado y extorsión mediante publicación.
La evidencia analizada por AVEAS muestra terminación de procesos y servicios, manipulación de VSS, actividad anti-forensics, persistencia mediante Registry Run Keys y cifrado con extensiones variables. Esto permite construir detecciones más resistentes al cambio de hashes y nombres de archivo.
Un hash aislado no representa adecuadamente esta amenaza.
El valor defensivo aparece al correlacionar artefactos endpoint, comandos, claves de registro, comportamiento, infraestructura, vulnerabilidades, MITRE ATT&CK y evidencia temporal.
Qilin / Agenda
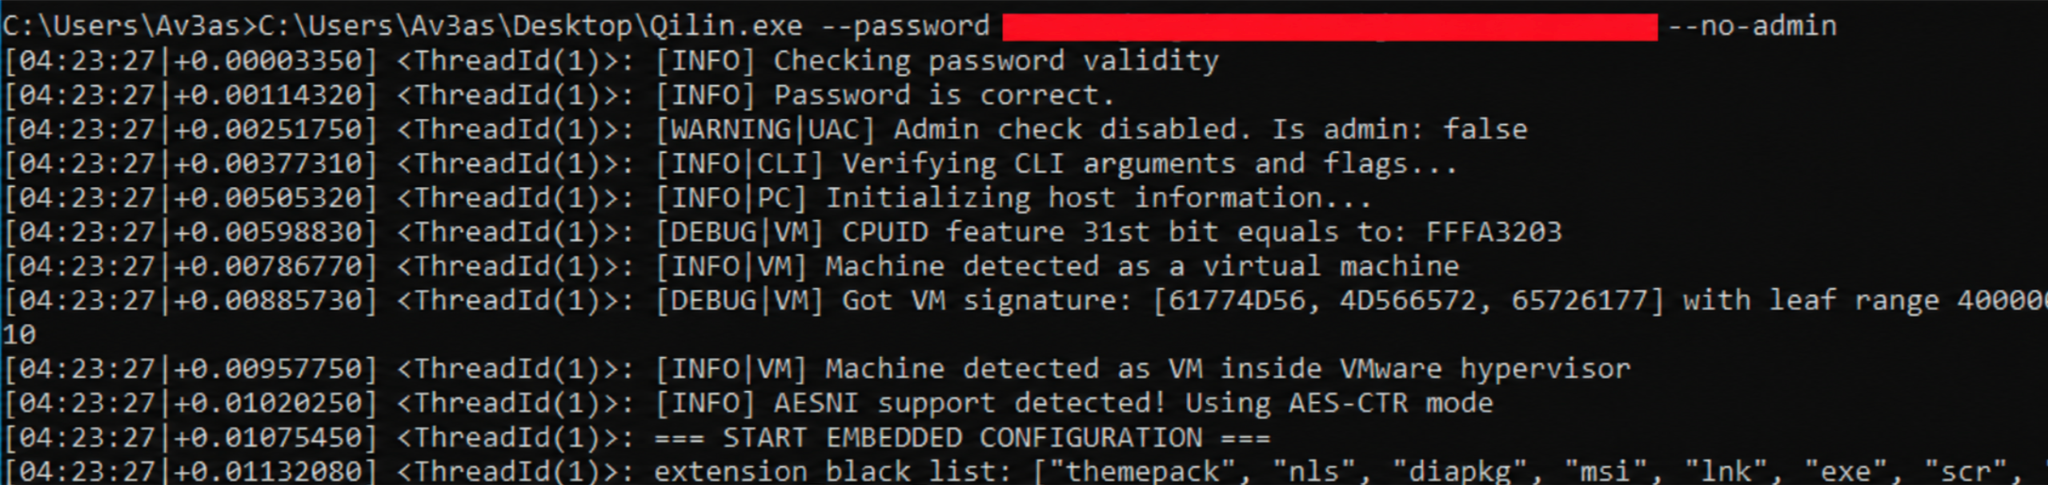
unknown executable + --password + Qilin-specific switches
La combinación del ejecutable con sus argumentos puede ofrecer una señal más fuerte que el nombre del archivo por sí solo.
Kill Chain observada y contextualizada
Qilin.exe → password validation → VM detection → configuration → process/service termination → VSS manipulation → storage/network enumeration → encryption → random extension → ransom note → wallpaper → anti-forensics
Analytic caveat: no todas las fases anteriores pertenecen necesariamente al binario analizado. AVEAS separa comportamiento observado en la muestra de campaign-level intelligence.
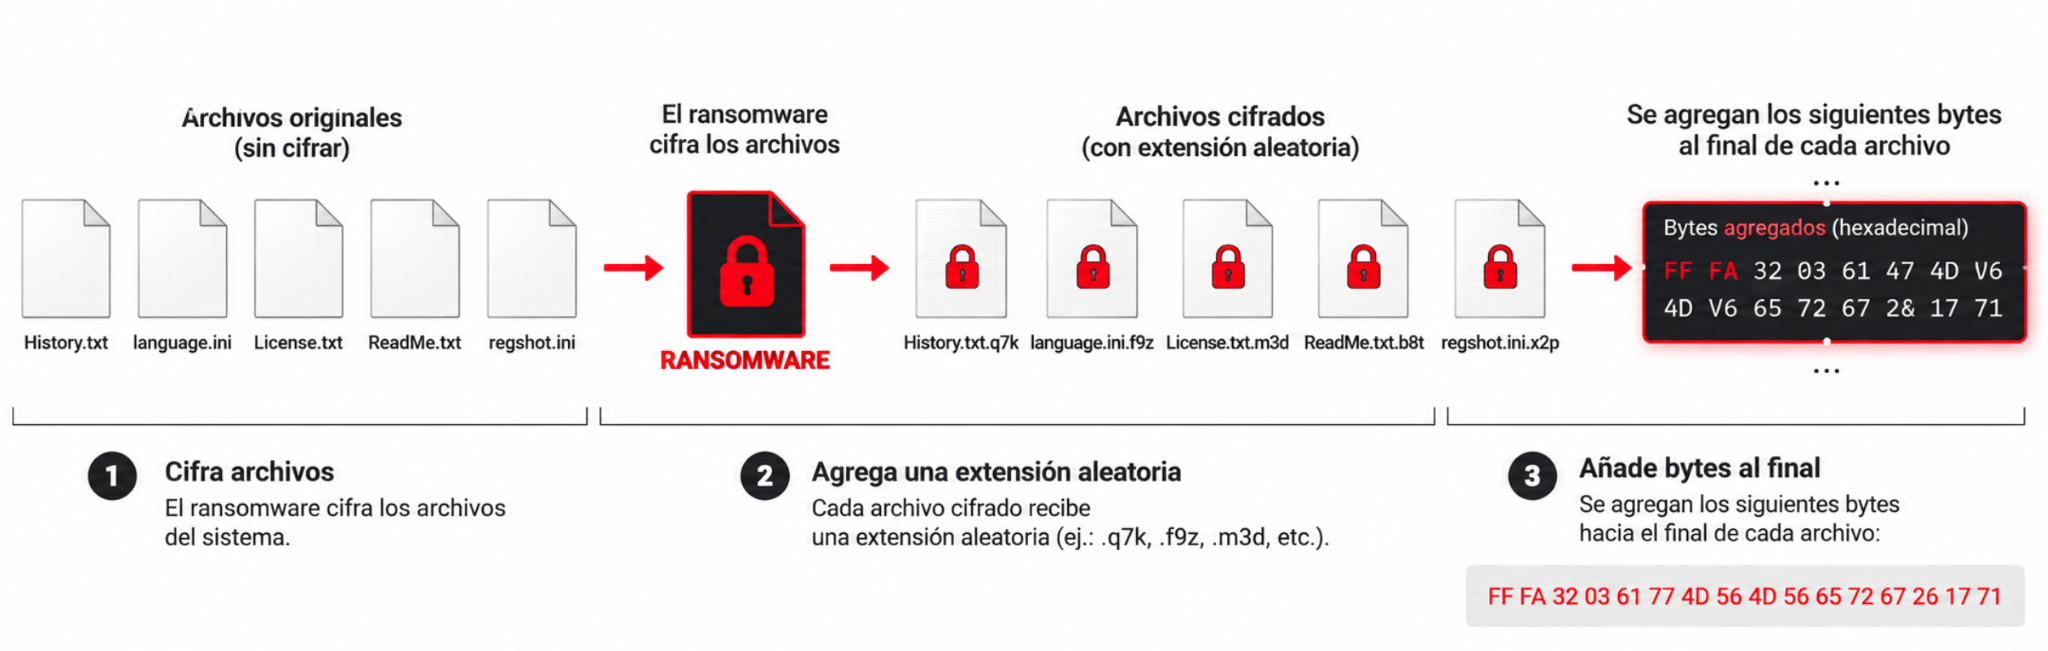
Extensiones variables y estructura correlacionable
La extensión cifrada observada no es fija. Una regla basada exclusivamente en
*.qilin puede perder variantes. La muestra reutiliza identificadores
variables dentro del flujo de cifrado y de la nota de rescate.
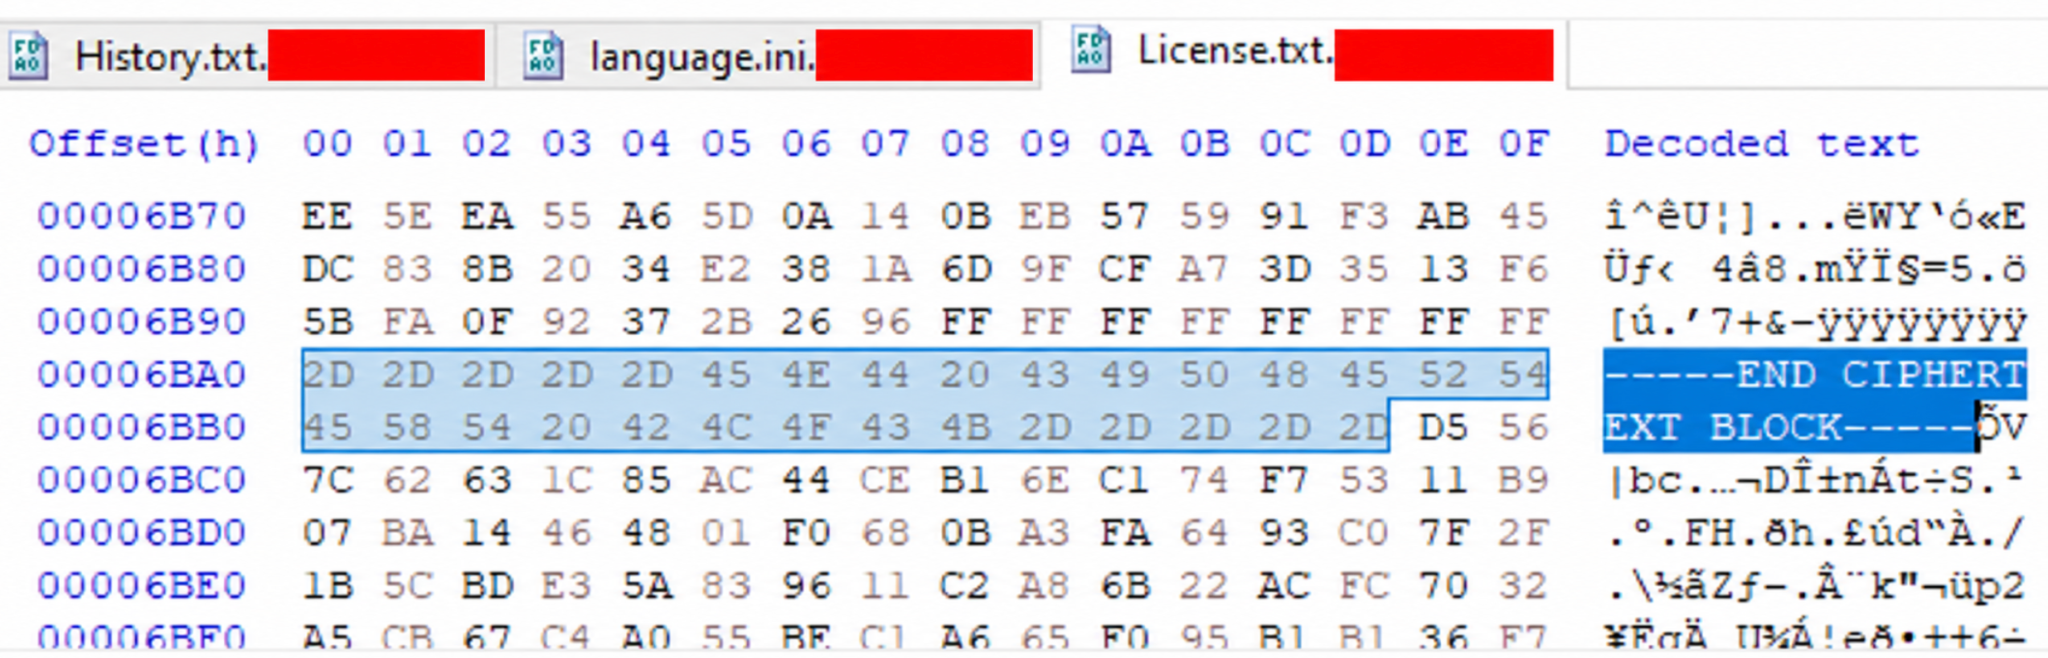
La recuperación es un objetivo del adversario.
vssadmin.exe delete shadows /all /quiet
net stop vss
wmic service where name='vss' call ChangeStartMode Disabled
La correlación de eliminación de shadow copies, cambios en VSS, detención de servicios y modificaciones masivas de archivos debe generar una alerta de ransomware de alta prioridad, independientemente del hash del ejecutable.
Destrucción de evidencia como señal de hunting
Un endpoint que elimina múltiples Event Logs y posteriormente realiza modificaciones masivas de archivos puede encontrarse en una fase inmediatamente anterior o posterior al impacto de ransomware.
Registry Run Keys y modificación del wallpaper
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run
Value: *zgngnt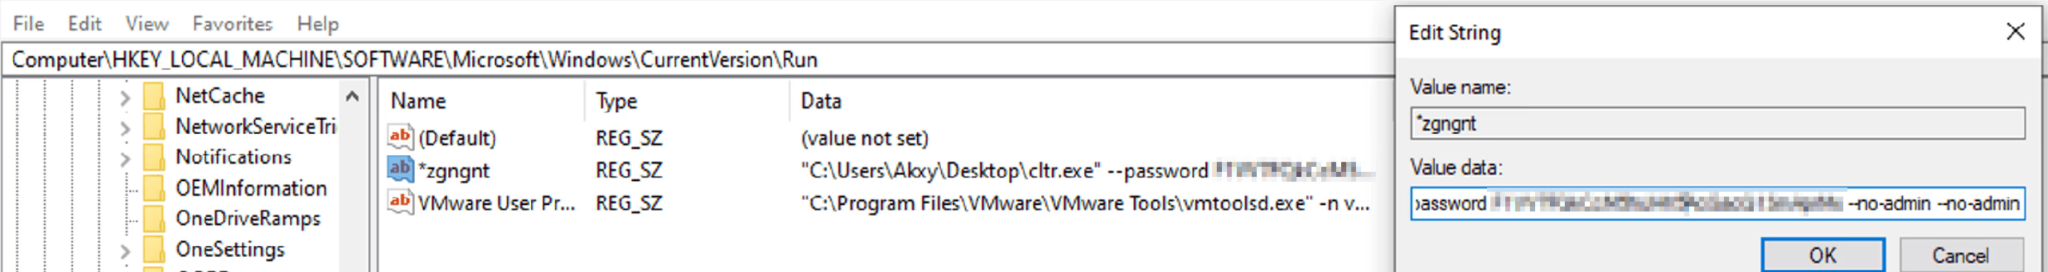
HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Wallpapers
BackgroundHistoryPath0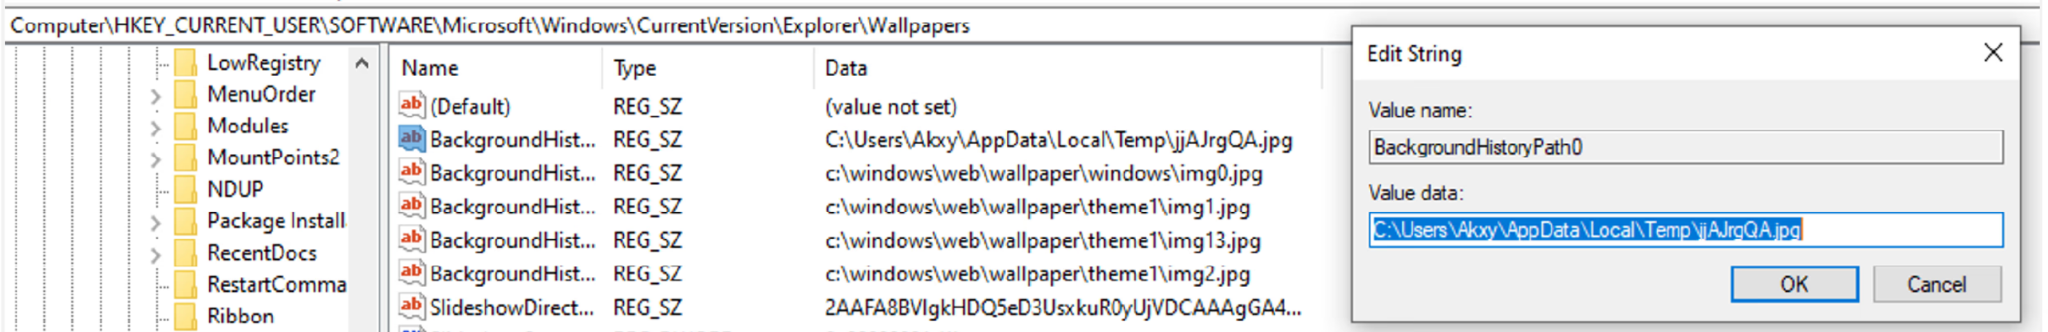
Encryption + theft + publication pressure
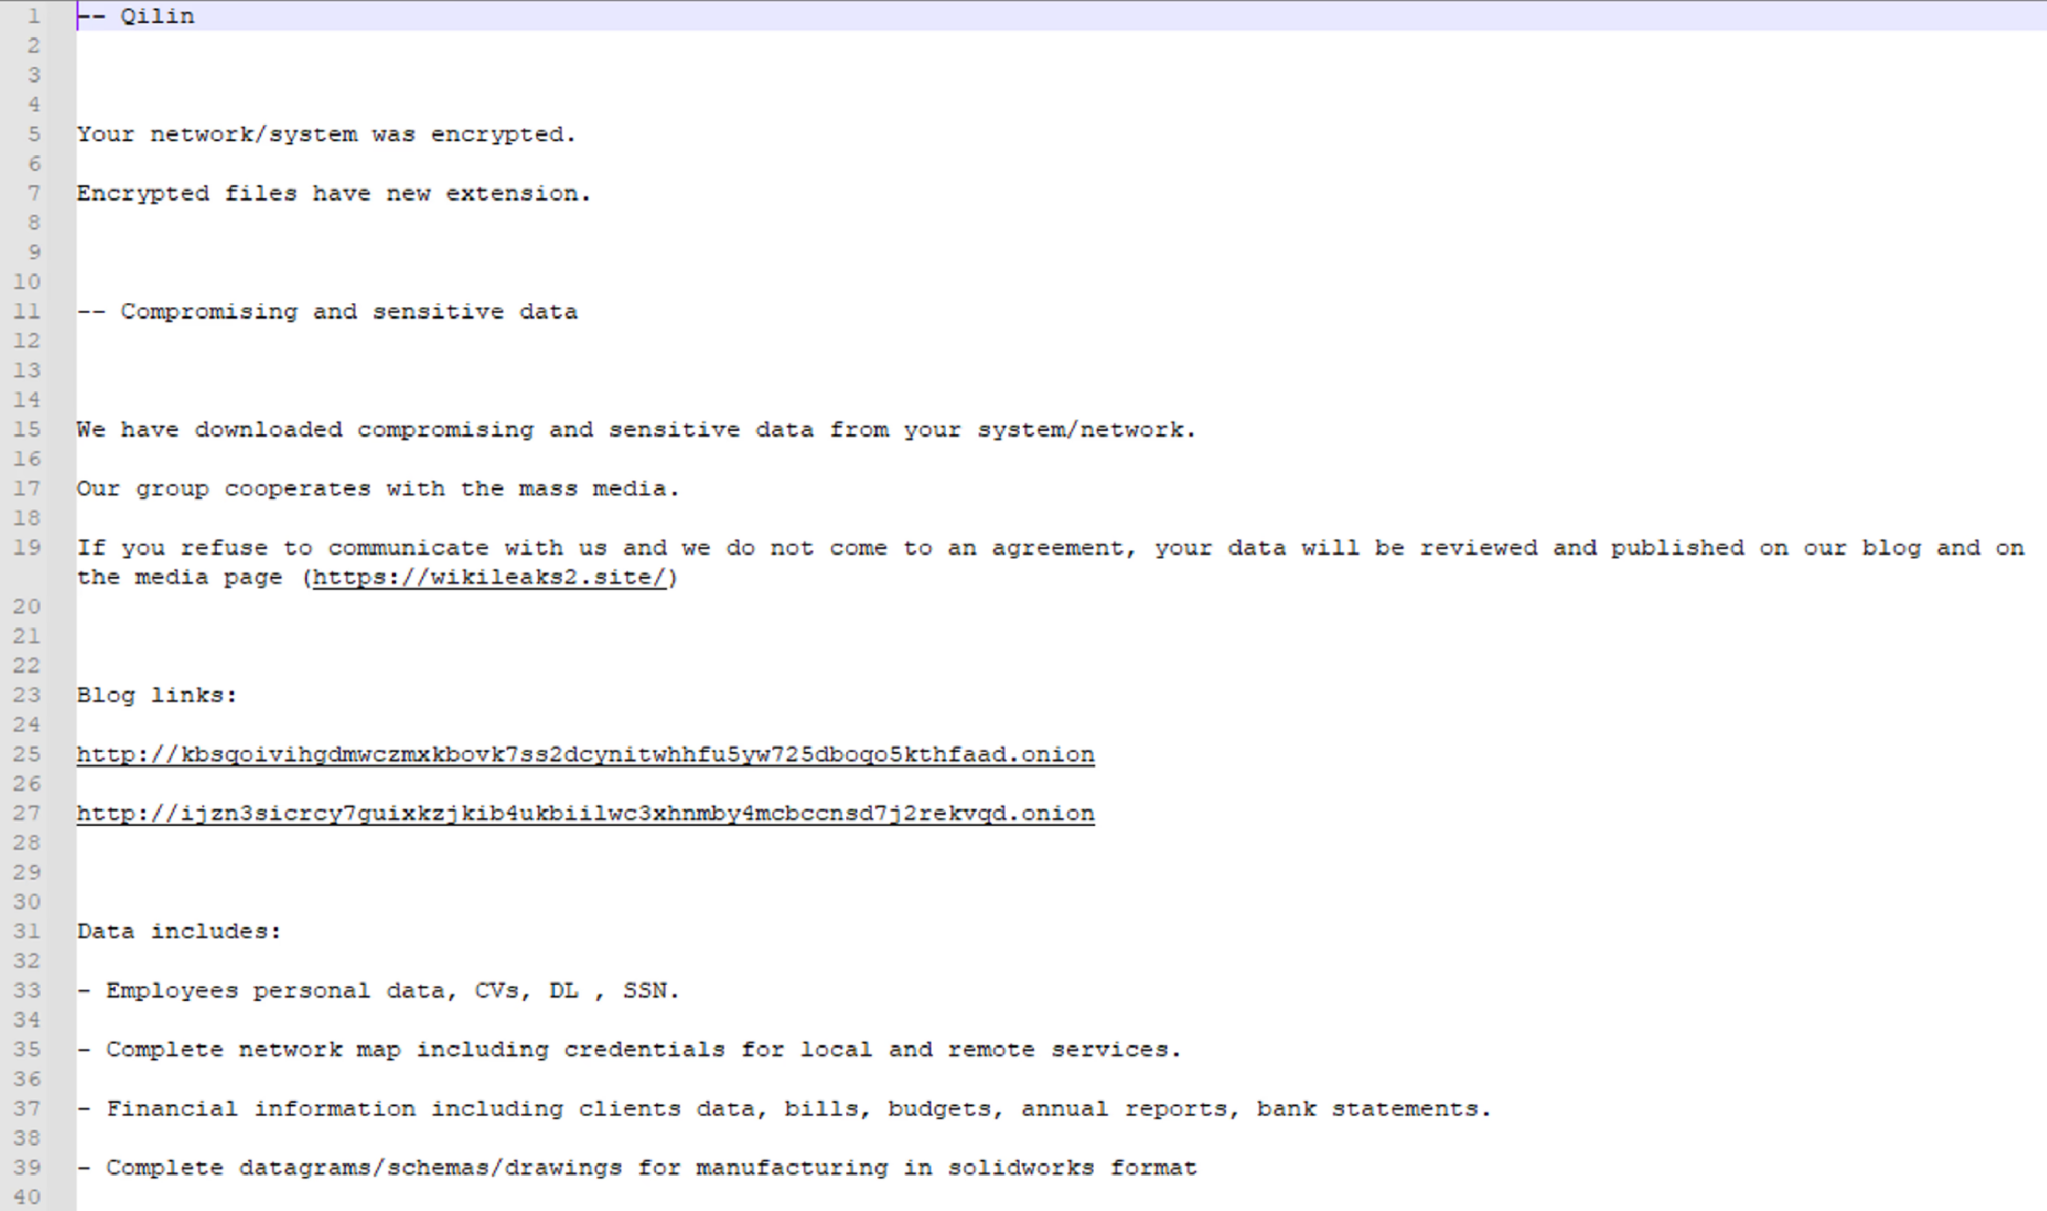
El impacto debe evaluarse en confidencialidad y disponibilidad.
La respuesta no puede comenzar recién cuando aparecen archivos cifrados. Exfiltración, abuso de credenciales y preparación del entorno pueden anteceder al impacto.
Evidencia de muestra y enriquecimiento externo
Observed in AVEAS malware analysis
| Tipo | Indicador | Contexto | Confidence |
|---|---|---|---|
| SHA-256 | 8d608d85e4785592857988c0cd749881a5e888e49e30b80ea90d214792547135 | Qilin ransomware sample | High |
| SHA-256 | f910b2a6d84d0677cda9aefabfa4a45863ba51a8831588e3b527e8e1d3a9927c | Qilin ransomware sample | High |
| SHA-256 | 650a03c40c45eef3590058c37de8ea2e978c9c69f289390b2ab89be3910549fb | Qilin ransomware sample | High |
| Mutex | c4eed3e3a7e1114c2864980024a9c68f88e647866a180835afafd5ef80da1afe | Execution lifecycle | High |
| Directory | %TEMP%\QLOG\ | Local artifact | High |
| Log | ThreadId(1).LOG | Local logging | High |
| Registry | HKLM\...\CurrentVersion\Run | Persistence | High |
| Execution marker | --password | CLI fingerprint | High |
External CTI enrichment · Microsoft Security Intelligence
| Indicador | Tipo | Contexto | Source |
|---|---|---|---|
185[.]208[.]156[.]157 | IPv4 | Associated infrastructure | Microsoft |
194[.]165[.]16[.]13 | IPv4 | Associated infrastructure | Microsoft |
184[.]168[.]123[.]0/24 | Network | Related infrastructure | Microsoft |
185[.]196[.]10[.]19 | IPv4 | Exfiltration-related infrastructure | Microsoft |
gQ_UbazLFd_RECOVER.txt | Filename | Ransom note | Microsoft |
README-RECOVER-[company_id].txt | Pattern | Ransom note | Microsoft |
Infraestructura y artefactos deben conservar source, first seen, last seen, confidence y status. AVEAS no interpreta automáticamente un IOC histórico como activo hoy.
Behavioral mapping defensivo
La evidencia de la muestra respalda particularmente T1486, T1490, T1489, T1070.001, T1135 y T1547.001. Otras asociaciones se presentan como contexto de campaña y no necesariamente como capacidad demostrada por esta muestra.
De la inteligencia a hipótesis accionables
Execution fingerprint
process command line contains "--password" AND Qilin-related switches
Elevar score cuando aparecen argumentos de propagación, vCenter/ESXi o cifrado selectivo.
Recovery destruction
vssadmin.exe AND command_line contains "delete shadows"
Correlacionar con cambios sobre VSS y actividad masiva de archivos.
Event log destruction
Get-WinEvent -ListLog * → ClearLog()
Priorizar cuando coincide con ejecutables desconocidos y file-write bursts.
Registry persistence
HKLM\Software\Microsoft\Windows\CurrentVersion\Run
Contextualizar con command-line markers y nueva persistencia.
Encryption precursor correlation
service stop + VSS deletion + mass file writes + mass rename + ransom-note creation
Hipótesis de mayor resiliencia frente a cambios de nombre, hash, extensión y empaquetado.
La investigación no termina en el reporte.
AVEAS Intelligence está diseñada para convertir IOC, ATT&CK, contexto temporal e hipótesis de hunting en pivotes defensivos y decisiones operacionales.
Qilin → CVE → asset → detection
Microsoft recomienda priorizar parches para vulnerabilidades críticas dentro del contexto de la actividad Qilin Linux/ESXi documentada. FortiGuard mantiene además un catálogo más amplio de vulnerabilidades y vectores asociados a la operación.
Qilin → CVE → vulnerable asset → IOC → ATT&CK → Detection
Esta relación permite responder una pregunta operacional: “¿Tengo activos expuestos a vectores utilizados por esta amenaza?”
Separar evidencia observada de enriquecimiento externo
- AVEAS malware analysis. Evidencia y screenshots suministrados para este informe.
- FortiGuard Labs. Qilin Ransomware Threat Actor profile.
- Fortinet 2026 Global Threat Landscape Report. Datos FortiRecon sobre escala de ransomware.
- Microsoft Security Intelligence. Ransom:Linux/Qilin!rfn y actividad Linux/ESXi.