Grandoreiro: The Banking Trojan That Survived the Disruption
Grandoreiro continúa evolucionando como una de las amenazas financieras más relevantes de América Latina. Tras la operación internacional de disrupción de 2024, nuevas campañas observadas durante 2025 y 2026 demuestran adaptación operacional, phishing regional, geofencing, infraestructura dinámica y nuevas técnicas de ejecución mediante DLL sideloading.
Una amenaza financiera que continúa adaptándose
Grandoreiro es un troyano bancario escrito principalmente en Delphi y observado desde al menos 2016. Su objetivo no se limita al robo de contraseñas: posee capacidades para monitorear la navegación de la víctima, registrar pulsaciones de teclado, manipular ventanas, obtener información del sistema, robar sesiones y credenciales del navegador y facilitar operaciones fraudulentas.
La operación sufrió una importante disrupción internacional en enero de 2024. Sin embargo, la actividad posterior demuestra que el ecosistema no desapareció. Durante 2025 se documentaron nuevas campañas contra México, Costa Rica y Argentina, mientras que investigaciones publicadas en agosto de 2026 volvieron a observar actividad de Grandoreiro empleando DLL sideloading y mecanismos reforzados de evasión.
Grandoreiro debe considerarse una amenaza financiera activa y en evolución. La evidencia reciente muestra continuidad operacional, adaptación técnica y una concentración particularmente relevante de actividad en América Latina.
2024 → 2026: disrupción, recuperación y adaptación
Law-enforcement disruption
La Policía Federal de Brasil, con apoyo internacional y colaboración del sector privado, ejecutó una operación contra infraestructura y operadores vinculados a Grandoreiro. ESET proporcionó análisis técnico, información de victimología e infraestructura C2 conocida.
Regional campaigns
IBM X-Force documentó campañas de Hive0148 contra México y Costa Rica, utilizando phishing, suplantación de organismos públicos, geofencing, archivos ZIP y loaders VBS. Argentina también registró campañas con señuelos fiscales.
Technical adaptation
Nuevas campañas mostraron una evolución hacia DLL sideloading, ejecución mediante software legítimo, chequeos anti-analysis, resolución mediante DNS-over-HTTPS y nueva infraestructura de comando y control.
Grandoreiro mantiene un fuerte componente regional
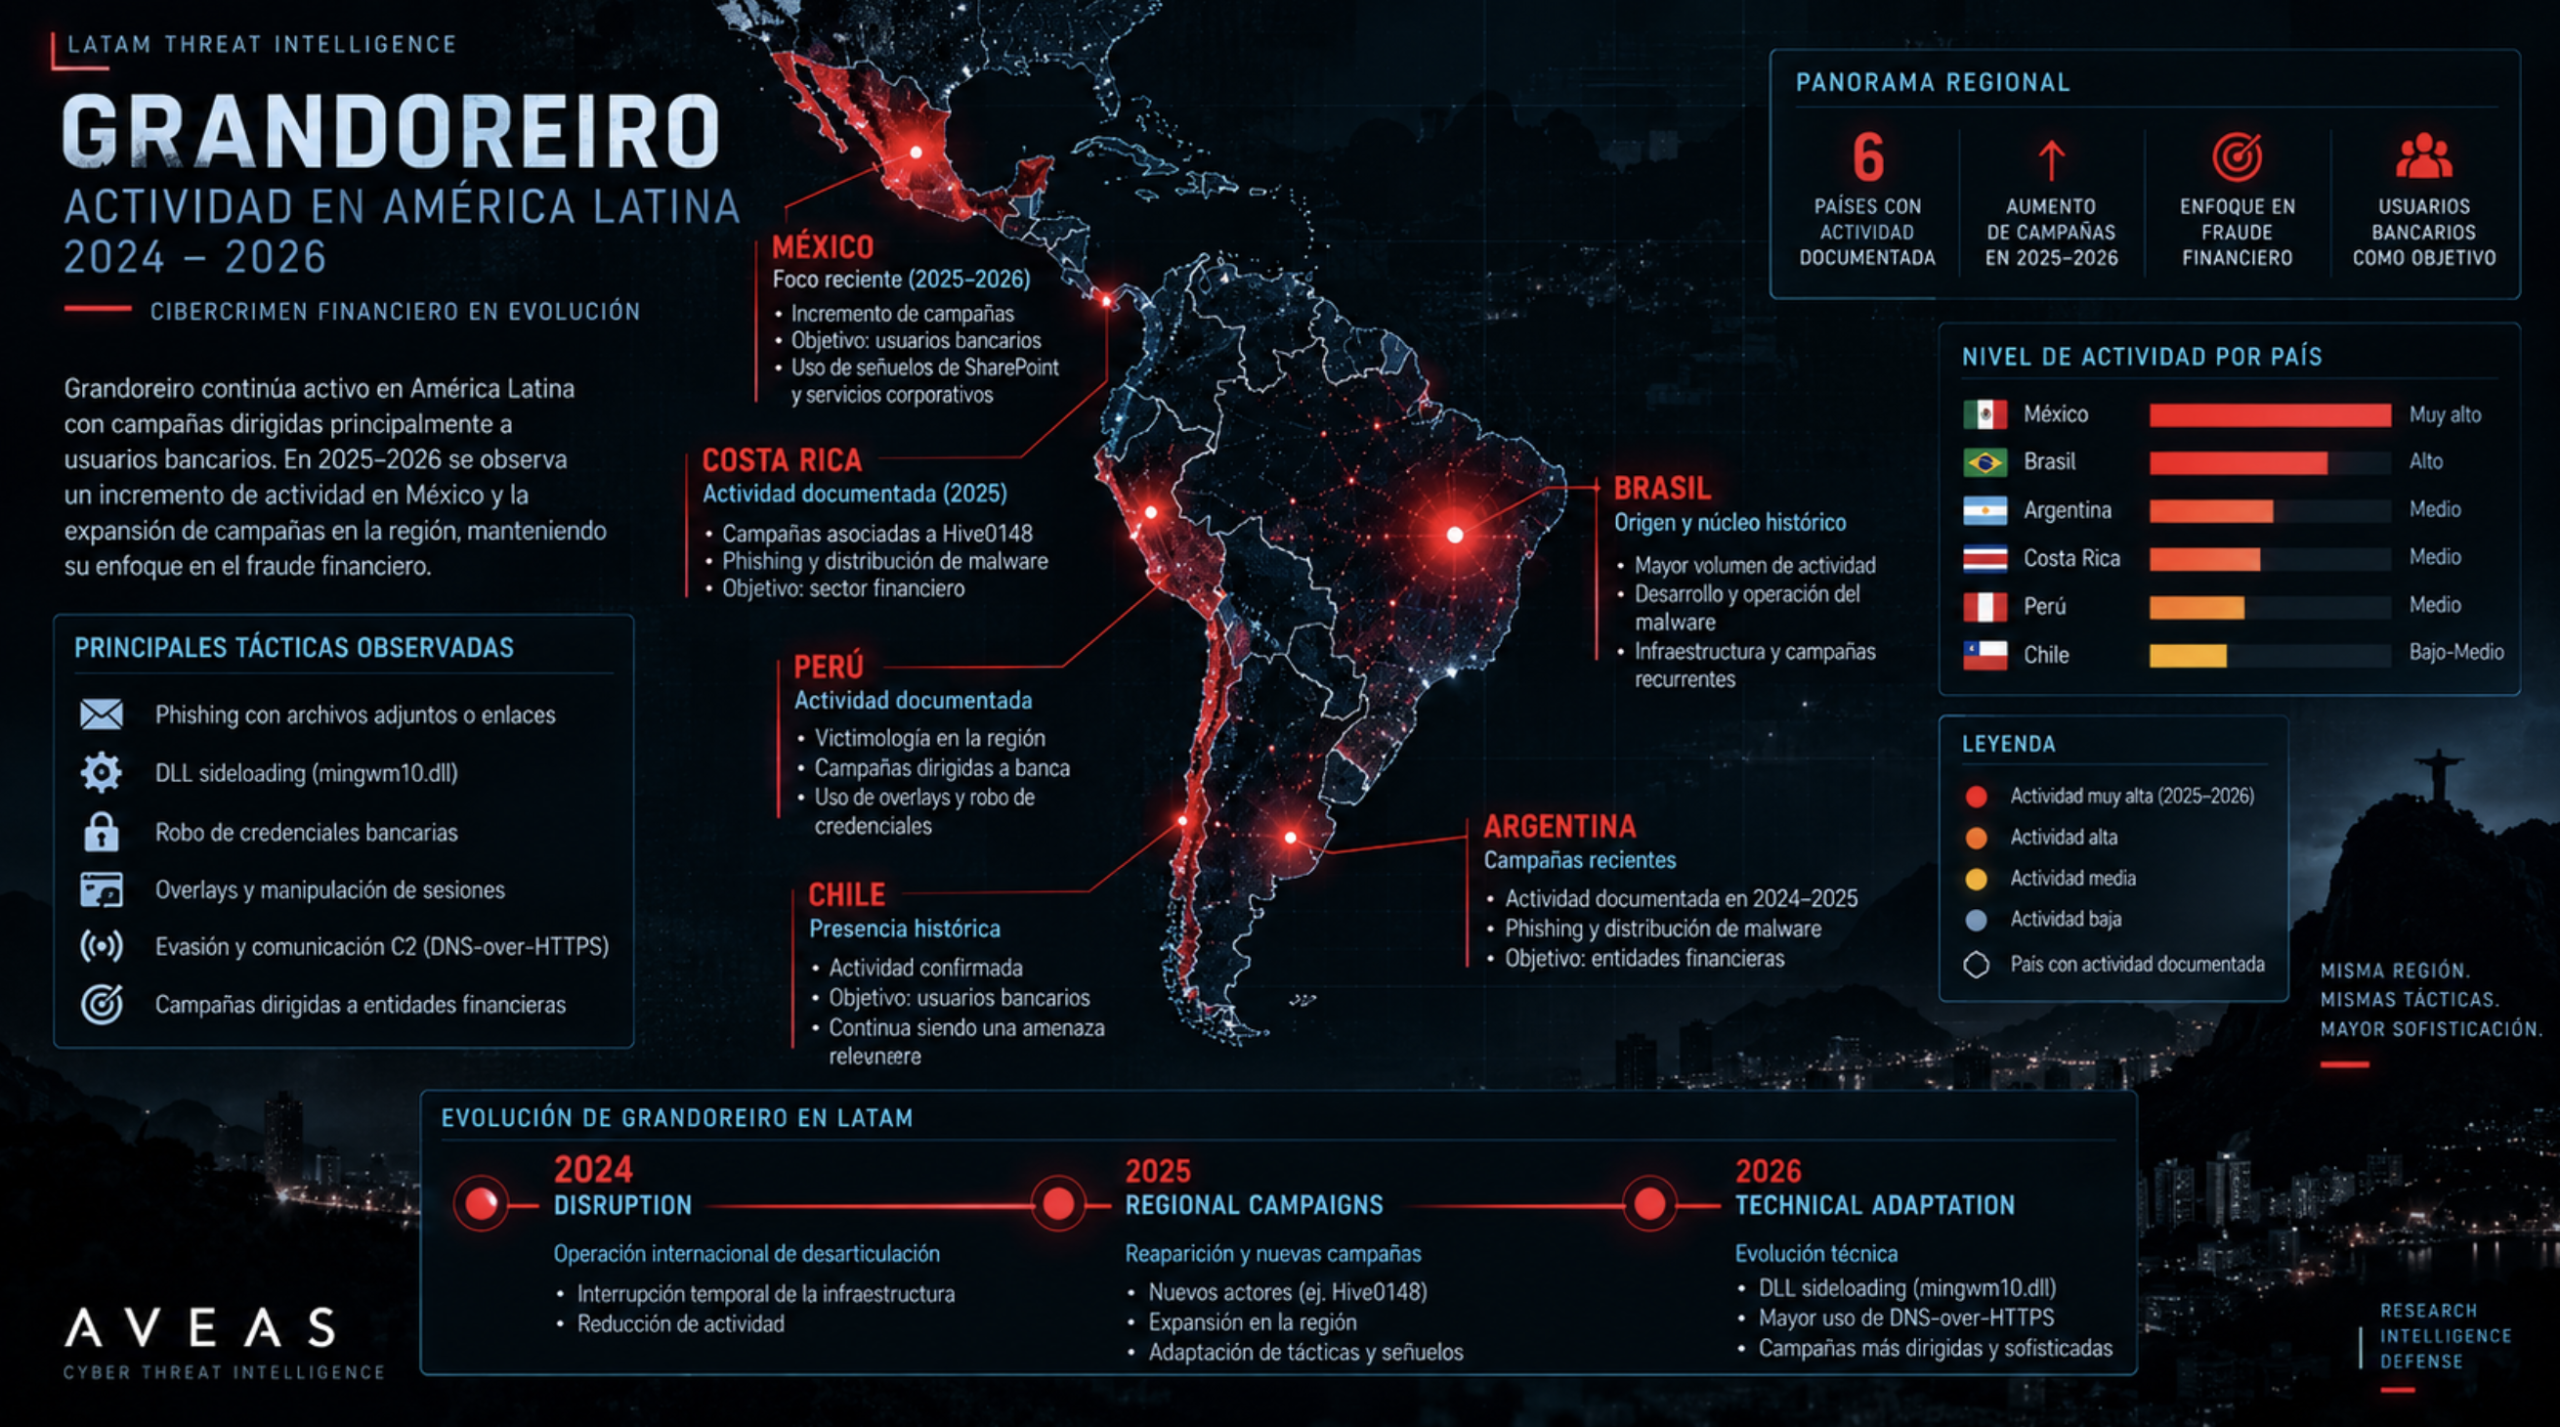
Aunque las variantes modernas contienen referencias a más de mil aplicaciones y servicios financieros distribuidos globalmente, América Latina continúa siendo una región central para su actividad. México destaca especialmente en las campañas recientes, mientras Brasil representa su núcleo histórico.
México
Principal foco reciente observado. Campañas de 2025 utilizaron señuelos relacionados con autoridades fiscales, CFE y comunicaciones administrativas. Telemetría publicada en 2026 continúa mostrando una concentración significativa en el país.
Brasil
Origen histórico y uno de los principales centros operacionales de Grandoreiro. El ecosistema brasileño de banking trojans ha sido clave en su desarrollo y expansión.
Argentina
Campañas recientes han utilizado falsas comunicaciones fiscales, incluyendo supuestas multas atribuidas a AFIP/ARCA, para inducir la descarga de archivos ZIP y scripts VBS.
Costa Rica
Actividad confirmada en campañas Hive0148 de 2025, compartiendo infraestructura y técnicas de distribución observadas contra México.
Perú
País presente en victimología histórica y targeting regional documentado, aunque con menor volumen público que México o Brasil.
Chile
Existen antecedentes públicos de campañas asociadas a Grandoreiro y alertas técnicas nacionales. Sin embargo, AVEAS no observa evidencia pública suficiente para clasificar a Chile como principal foco de la actividad 2026.
Phishing regional y abuso de confianza
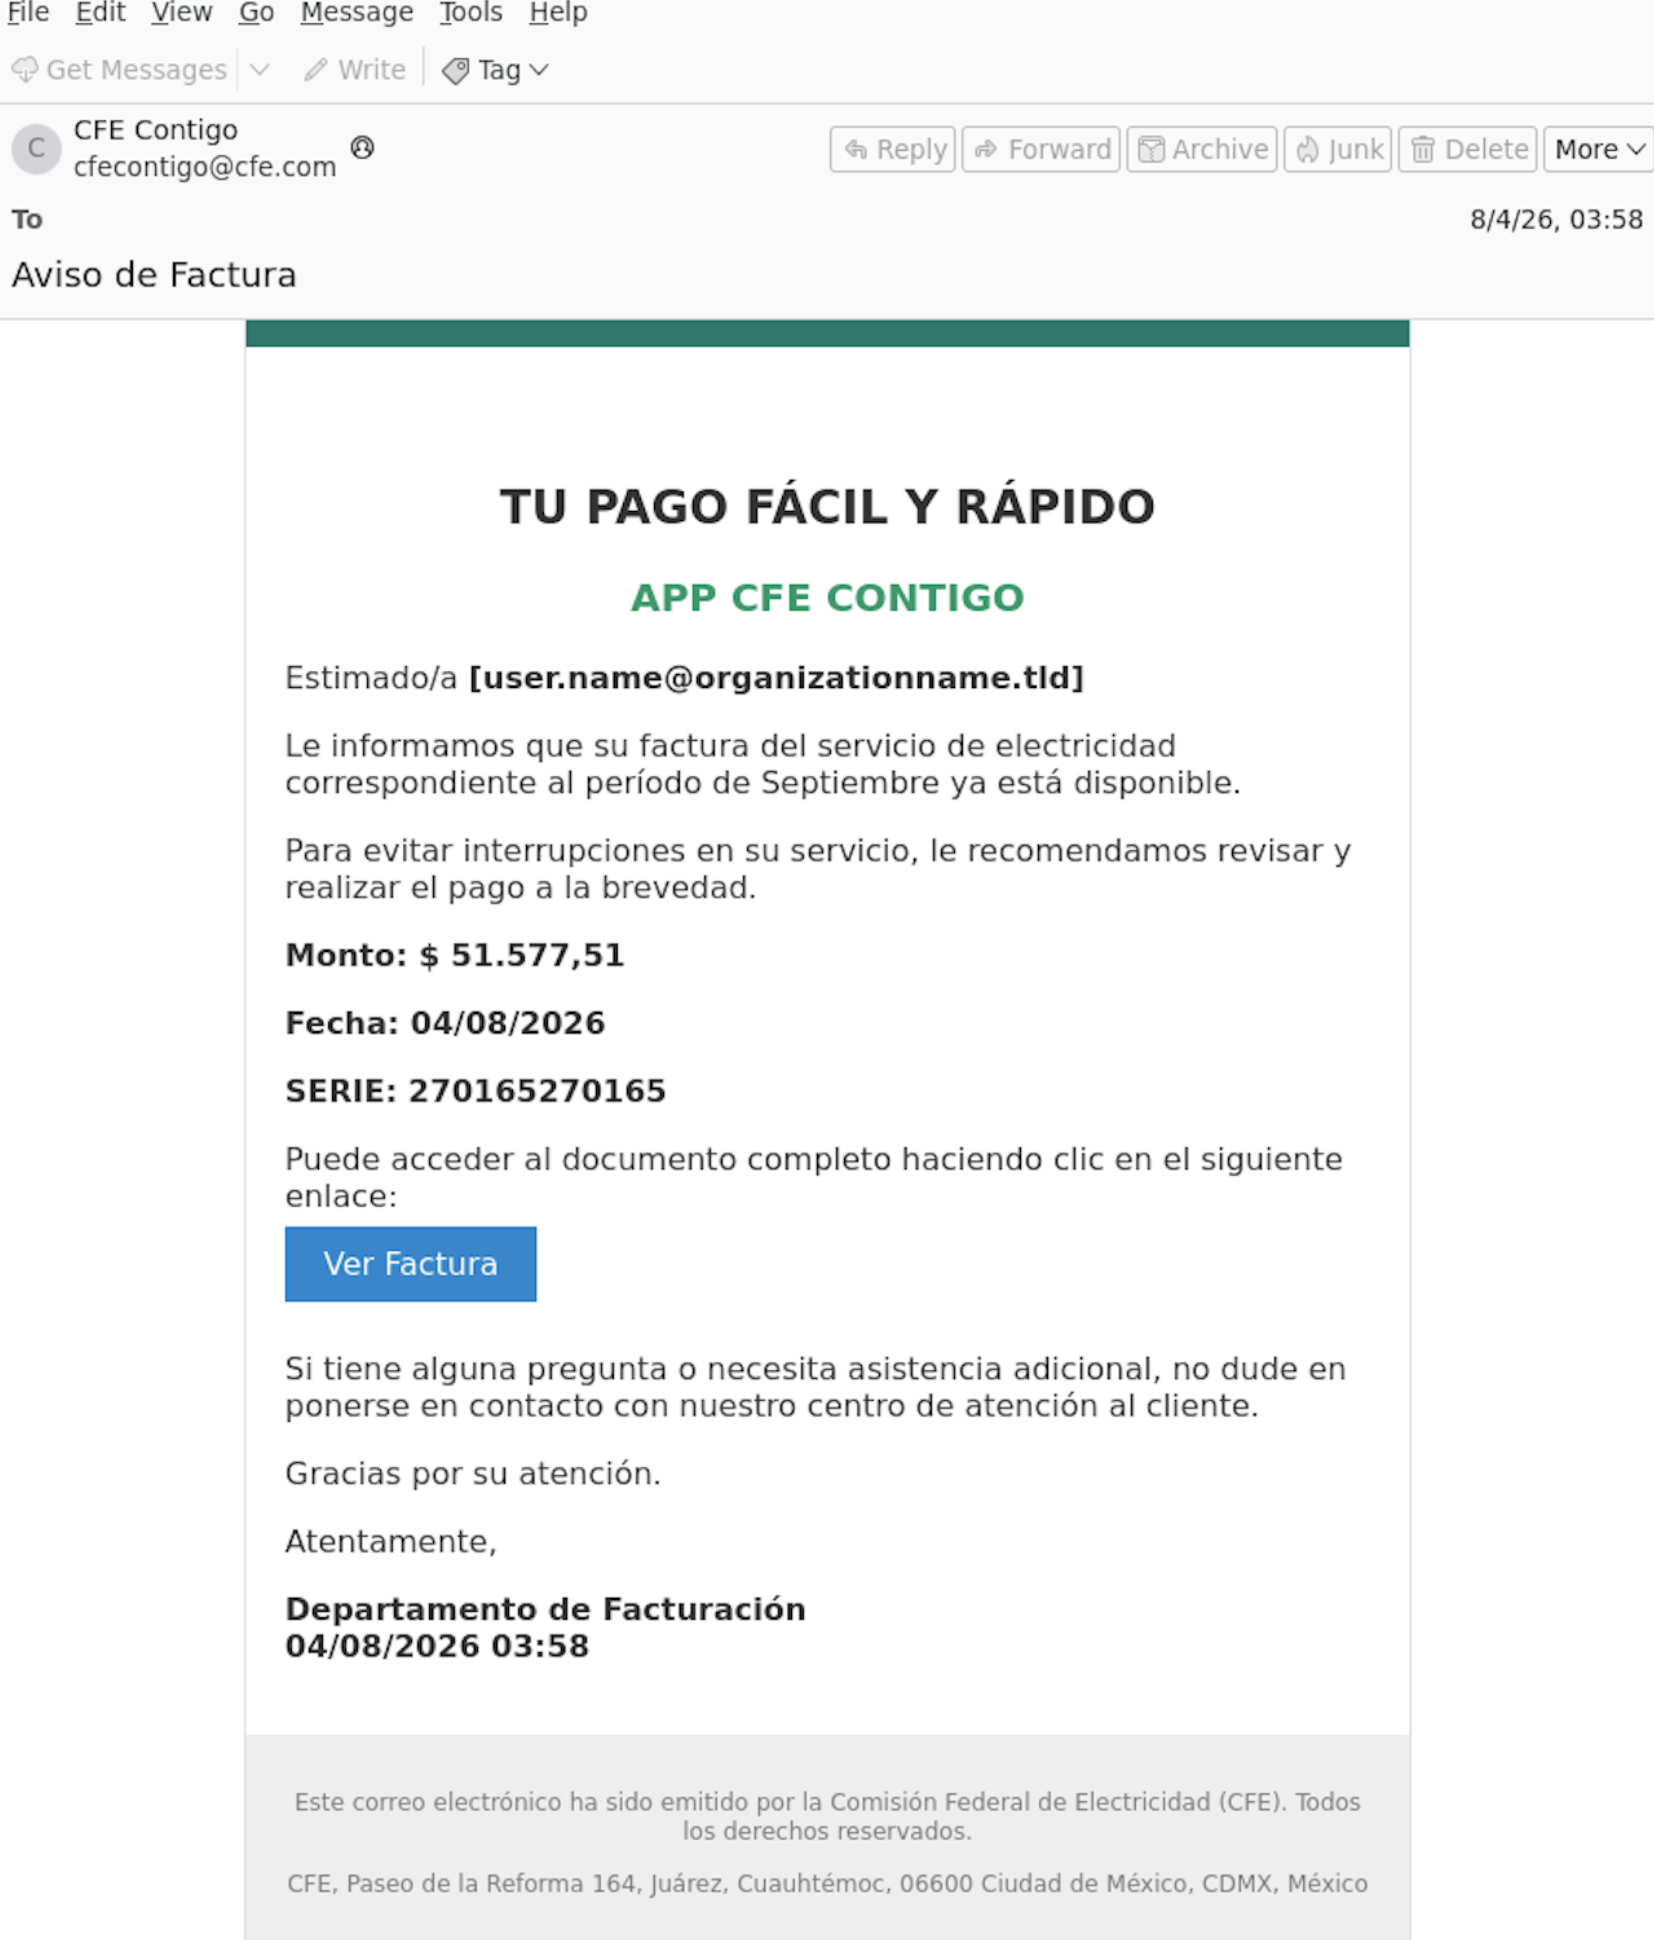
Grandoreiro continúa dependiendo fuertemente de ingeniería social. Facturas, impuestos, multas, documentos administrativos, servicios públicos y notificaciones legales son utilizados como señuelos para conducir a la víctima hacia archivos comprimidos, scripts o loaders.
La personalización regional es una característica importante. Las campañas buscan utilizar organismos y temáticas familiares para las víctimas del país objetivo, aumentando la probabilidad de interacción.
Suplantación de plataformas corporativas
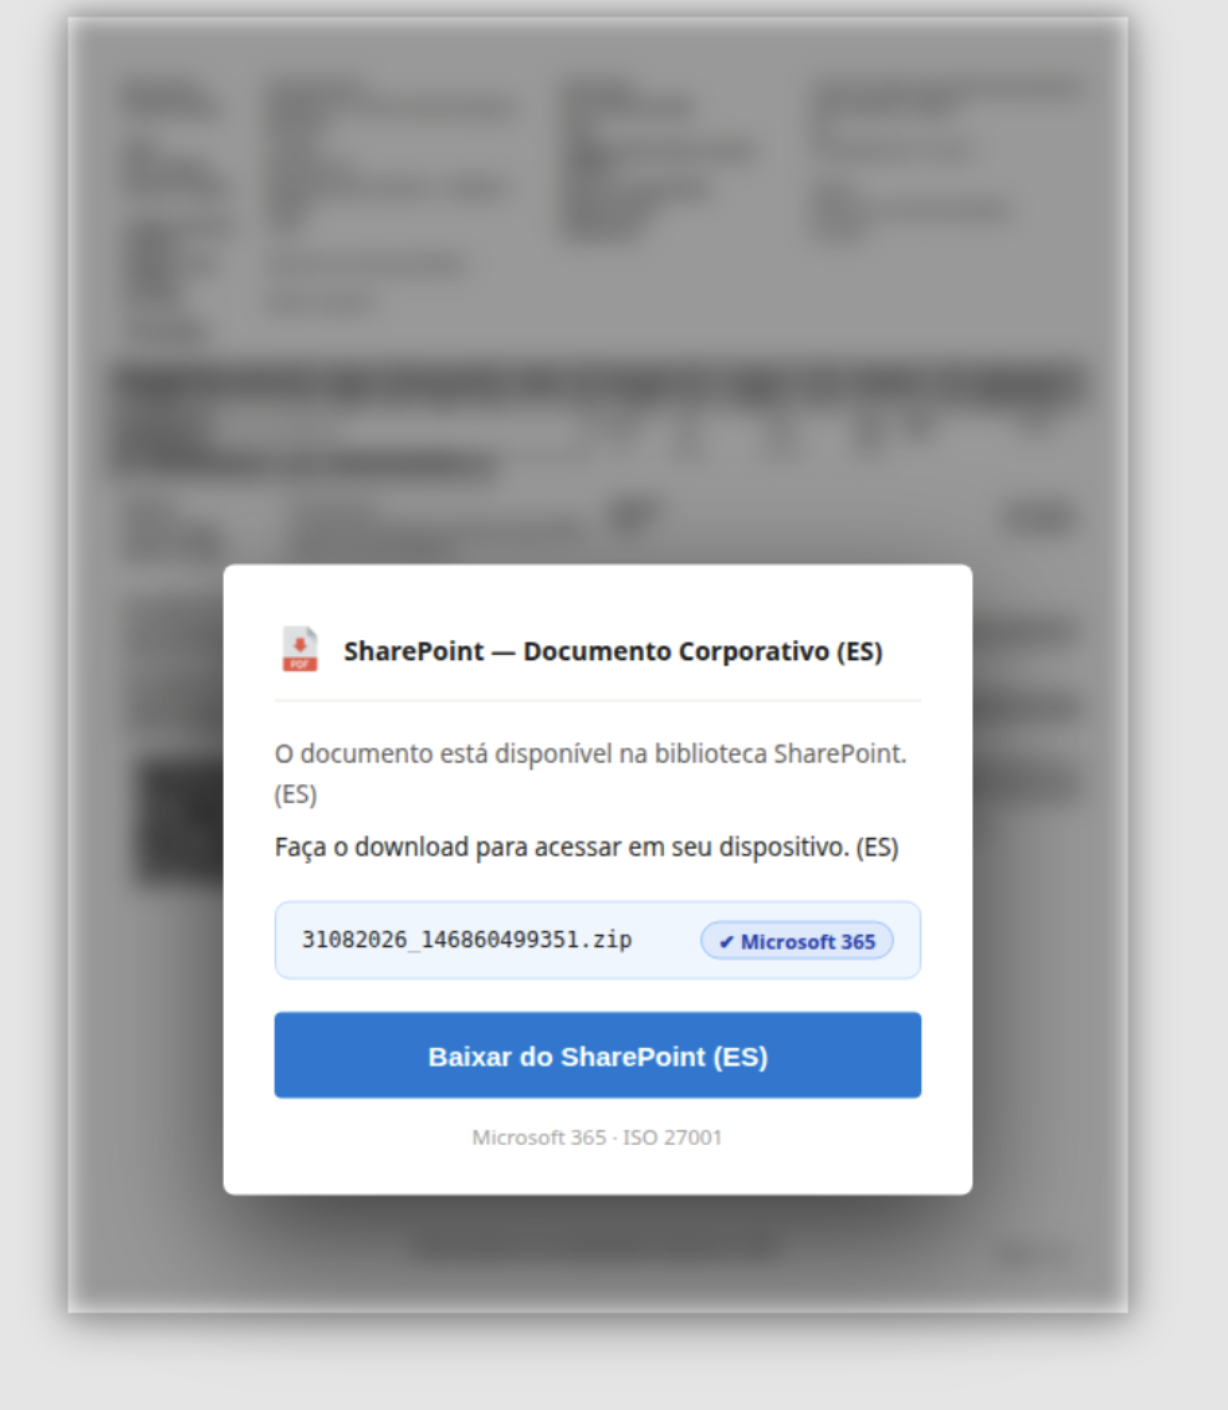
Las cadenas de distribución también pueden presentar al usuario una interfaz que aparenta pertenecer a servicios corporativos conocidos. El objetivo es reducir la sospecha y conseguir que la víctima descargue el archivo malicioso.
Validación del dispositivo y reducción de exposición
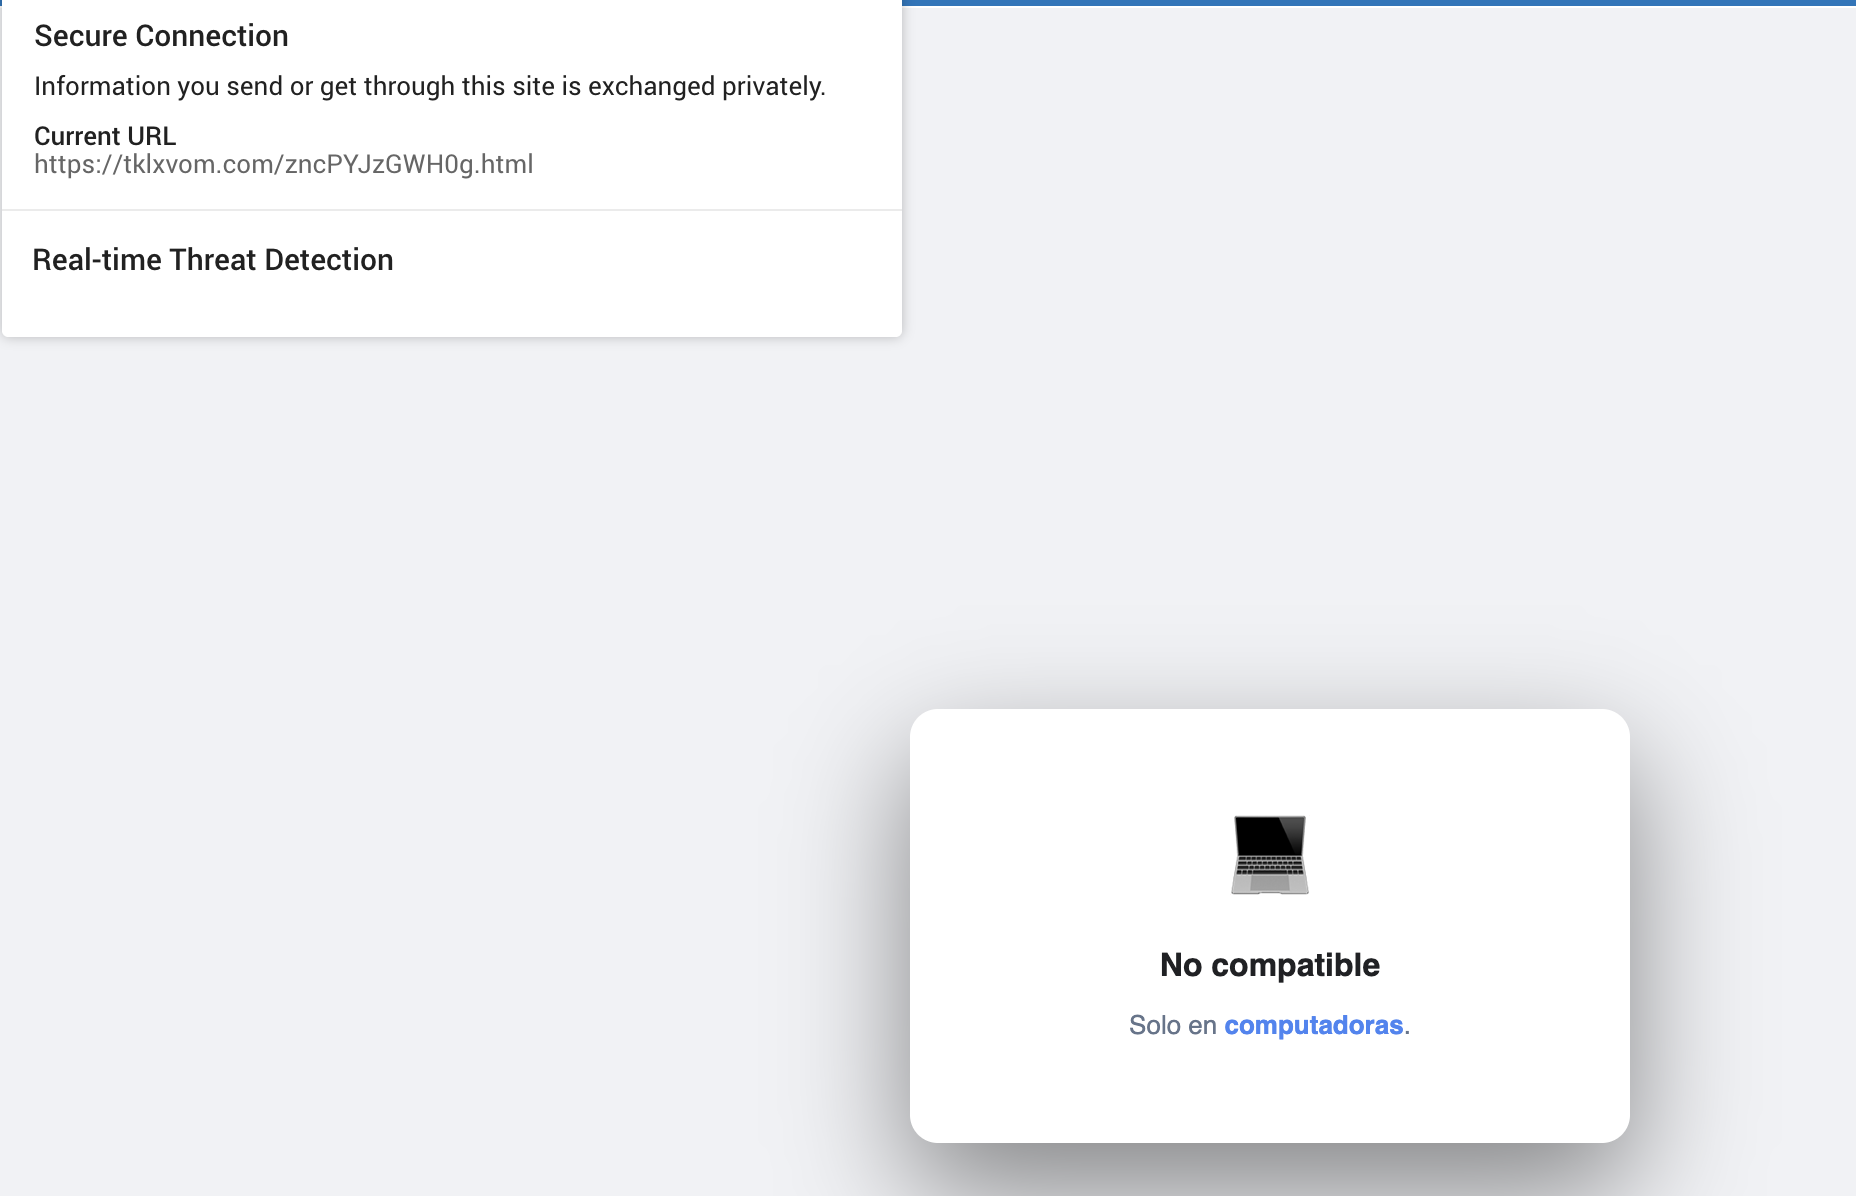
Algunas infraestructuras de distribución incorporan controles para determinar si la víctima cumple determinadas condiciones antes de entregar contenido. Esto puede incluir geolocalización, características del dispositivo o validaciones diseñadas para reducir la exposición de la infraestructura frente a investigadores y sistemas automatizados.
Hive0148 y las campañas contra México y Costa Rica
IBM X-Force rastrea a Hive0148 como un grupo sudamericano de cibercrimen orientado al robo financiero. Entre febrero y marzo de 2025, el actor distribuyó Grandoreiro en campañas dirigidas a usuarios de México y Costa Rica.
Los correos observados suplantaban organismos gubernamentales y utilizaban enlaces que terminaban entregando archivos ZIP. Antes de la descarga, la infraestructura podía verificar la ubicación geográfica del visitante y limitar la cadena a los países objetivo.
DLL sideloading: una nueva capa de evasión
Una campaña analizada por Acronis Threat Research Unit en 2026 abusó de la aplicación legítima Duplicate Files Finder para cargar código malicioso mediante DLL sideloading.
El principio operativo consiste en colocar una DLL controlada por el atacante junto a un ejecutable legítimo que intenta cargar una dependencia con ese nombre. Cuando el usuario ejecuta el software legítimo, Windows resuelve la DLL desde el directorio controlado y termina ejecutando código malicioso dentro de un contexto aparentemente confiable.
        ZIP
        → legitimate Duplicate Files Finder executable
        → malicious mingwm10.dll
        → DLL sideloading
        → environment / sandbox checks
        → DNS-over-HTTPS resolution
        → C2
        → Grandoreiro stage
Anti-analysis
Variantes recientes incorporan múltiples chequeos destinados a identificar entornos de análisis, incluyendo información del sistema, procesos, hostnames, software instalado y artefactos asociados a máquinas virtuales o sandboxes.
Para operaciones defensivas, esto refuerza la necesidad de detectar el comportamiento completo y no depender únicamente del hash de una muestra.
DGA, Dynamic DNS y DNS-over-HTTPS
Grandoreiro mantiene históricamente una infraestructura de comando y control altamente dinámica. El malware ha utilizado algoritmos de generación de dominios —DGA— y servicios de DNS dinámico para dificultar el bloqueo basado únicamente en direcciones IP estáticas.
Variantes recientes también han utilizado consultas DNS-over-HTTPS mediante Google DNS para resolver infraestructura C2. Esta combinación introduce una oportunidad de hunting especialmente interesante:
        suspicious process
        → dns.google/resolve?name=<unusual-domain>
        → dynamic DNS / generated domain
        → outbound TCP connection
        → Grandoreiro C2
dns.google, proveedores cloud y servicios Dynamic DNS son servicios legítimos. No deben tratarse automáticamente como indicadores maliciosos. La detección debe considerar proceso origen, dominio consultado, contexto, temporalidad y conexiones posteriores.
Del acceso inicial al fraude bancario
Grandoreiro combina capacidades de backdoor con funciones especializadas para fraude financiero. Dependiendo de la variante, puede observar la actividad del usuario y reaccionar cuando detecta acceso a servicios bancarios determinados.
Credential Theft
Robo de credenciales almacenadas y datos ingresados por la víctima.
Keylogging
Registro de pulsaciones de teclado para capturar información sensible.
Browser Data
Acceso a cookies, sesiones e información asociada al navegador.
Remote Control
Manipulación remota del endpoint y de la interacción del usuario.
Bank Monitoring
Detección de aplicaciones o sitios financieros específicos.
Financial Fraud
Uso de la información obtenida para operaciones fraudulentas.
Comportamientos relevantes para detección
| Táctica | Técnica | MITRE ATT&CK | Contexto |
|---|---|---|---|
| Initial Access | Spearphishing Link | T1566.002 |
Links maliciosos distribuidos por correo. |
| Execution | User Execution: Malicious Link | T1204.001 |
Interacción de la víctima con el señuelo. |
| Execution | User Execution: Malicious File | T1204.002 |
Ejecución de archivos descargados. |
| Persistence | Registry Run Keys / Startup Folder | T1547.001 |
Persistencia mediante mecanismos de inicio. |
| Defense Evasion | Obfuscated Files or Information | T1027 |
Ofuscación y codificación de componentes. |
| Defense Evasion | DLL Side-Loading | T1574.002 |
Observado en campañas recientes de 2026. |
| Defense Evasion | Virtualization / Sandbox Evasion | T1497.001 |
Chequeos para detectar entornos de análisis. |
| Discovery | Process Discovery | T1057 |
Enumeración de procesos y herramientas. |
| Discovery | System Information Discovery | T1082 |
Recolección de información del endpoint. |
| Discovery | Security Software Discovery | T1518.001 |
Identificación de productos de seguridad. |
| Credential Access | Input Capture: Keylogging | T1056.001 |
Captura de pulsaciones de teclado. |
| Credential Access | Credentials from Web Browsers | T1555.003 |
Acceso a credenciales almacenadas en navegadores. |
| Credential Access | Steal Web Session Cookie | T1539 |
Robo de cookies y sesiones web. |
| Command & Control | Web Protocols | T1071.001 |
Uso de protocolos web para C2. |
| Command & Control | Domain Generation Algorithms | T1568.002 |
Resolución dinámica de infraestructura C2. |
| Command & Control | Ingress Tool Transfer | T1105 |
Descarga de componentes adicionales. |
| Exfiltration | Exfiltration Over C2 Channel | T1041 |
Transferencia de información hacia infraestructura C2. |
Detection opportunities
Los IOC de Grandoreiro pueden rotar rápidamente. Para SOC y Threat Hunting, AVEAS recomienda priorizar relaciones conductuales sobre bloqueos estáticos aislados.
          invoice / factura

          tax / impuesto / multa

          legal notification

          ZIP attachment

          shared document
Endpoint
          wscript.exe → .vbs

          script → random executable

          legitimate executable + unexpected DLL

          anti-VM / system checks
Network
          dns.google/resolve

          unusual dynamic DNS

          rapid C2 rotation

          suspicious process → DoH → TCP
Identity / Browser
          banking session anomalies

          browser credential access

          cookie theft indicators

          unusual session reuse
Investigar procesos recién descargados o ejecutados desde directorios temporales que consulten servicios DoH, resuelvan dominios Dynamic DNS poco comunes y establezcan conexiones de red inmediatamente después de realizar chequeos del entorno.
IOC recientes y referencias históricas
Los indicadores se presentan separados por temporalidad. Un IOC históricamente asociado a Grandoreiro no debe interpretarse automáticamente como infraestructura activa en septiembre de 2026.
2026 · Recent C2 infrastructure
| IOC | Tipo | Rol | Estado |
|---|---|---|---|
445675885304004[.]pointto[.]us |
Domain | C2 | Recent 2026 |
b744156103040828396040[.]nhlfan[.]net |
Domain | C2 | Recent 2026 |
beeges[.]health-carereform[.]com |
Domain | C2 | Recent 2026 |
smartpdfhub-7q2m[.]read-books[.]org |
Domain | C2 | Recent 2026 |
streamlinepdf-8m2x[.]workisboring[.]com |
Domain | C2 | Recent 2026 |
voyage[.]mydissent[.]net |
Domain | C2 | Recent 2026 |
2026 · Sample hashes
1b2fe30c5bf57f9623efb34688580fe5bbb2c55351c5a07a6c4313bb6faa29f1
1fe5a72aefc38afeeee72d8a939f9db50800a447b7313f4d8c504771bb7fa2de
2820a2e36f1cb537a7853fde2313a5158d1e3696ff81c3066ec8fe274358c22d
368246eb503585f26e0151431909792b8d9be0edc229bb207be882bfb374c005
37492ecd9deb8591ea7e179ebb8e13c6b486cdacae18a6a482d9dd18f08453a3
47d5a73b220813299f753ef0a96582a8d08b853391864128a1f15271dbb42e65
609755a8c73e53f332428786c366323b3979850aaa0e075d946e6c05aa62f867
65db035f79db85ad66fb3e0365e478f95f8f648545b18360d850a7ed179c9dab
684f5eb157ef2ba3ea17335d6c8c9c801f93e6eb3aa08ecbfaf5806a4b5e3b80
a91c7cb932301454df4b0feed58082cae7f2d0e4078d7e6df3f53d806ed04f1d
ac35843c81381107d4f816681477d706c43fa75f064f2c3d99237c7282f0b798
ad5762fa98da2aff24d9d6b55be5dae21d07c54679ead67252a19c2521162a87
c019cfa9b50a69ff07e98bd78b3a6fc489110e5db1c0d79ada716605a2320951
ca33f5608b72ecca64a002074a4103c7cb83de902ecf5c69949eecb7eef03b5a
cc238813ab277cbb4324d37875c37985ca5baeaf8c412b4c85aa8ec5faec7096
e0491eddb45425a674e479b2590517ffef2f108add431761bb89791fc208b6e9
e99416ff71e4574de4fceebdc34f3b9a6e0610f36b77b735b231bd39edb7a0a1
2025 · Hive0148
| IOC | Tipo | Contexto |
|---|---|---|
crispandpotato[.]workisboring[.]com |
Domain | Grandoreiro C2 / Hive0148 |
Chile · Historical reference
| IOC | Tipo | Fecha | Estado |
|---|---|---|---|
54[.]232[.]33[.]91 |
IPv4 | 2023 | Historical |
208[.]95[.]112[.]1 |
IPv4 | 2023 | Historical |
No se recomienda bloquear proveedores completos como AWS, Azure, Contabo, Google DNS o servicios Dynamic DNS únicamente porque hayan sido abusados por una campaña. La detección debe dirigirse al indicador específico y, preferentemente, correlacionarse con comportamiento, proceso origen y contexto temporal.
Mitigaciones prioritarias
| Riesgo | Control recomendado | Prioridad |
|---|---|---|
| Phishing fiscal / gubernamental | Secure Email Gateway, sandboxing y capacitación contextual | Critical |
| ZIP / scripts | Análisis de adjuntos y restricciones de ejecución | High |
| VBS / Windows Script Host | Restringir WSH donde no exista necesidad operacional | Critical |
| DLL sideloading | Application Control, WDAC y monitoreo de cargas DLL | Critical |
| Credential theft | MFA resistente a phishing y controles de riesgo de sesión | Critical |
| DGA / Dynamic DNS | DNS analytics y detección de dominios anómalos | High |
| DoH abuse | Monitorear resolvers permitidos y proceso origen | High |
| Remote banking fraud | Device binding y risk-based authentication | Critical |
Grandoreiro no desapareció: evolucionó
La disrupción de 2024 representó un golpe significativo contra una parte de su infraestructura y operación, pero no eliminó el ecosistema. Campañas posteriores demuestran que Grandoreiro continúa siendo una herramienta viable para actores de cibercrimen financiero.
Su especialización regional continúa siendo una ventaja operacional: lenguaje, instituciones, impuestos, servicios públicos y procesos administrativos locales pueden convertirse rápidamente en señuelos convincentes.
La evolución observada durante 2026 refuerza además un patrón frecuente en malware maduro: abandonar progresivamente indicadores fácilmente bloqueables y aumentar el uso de software legítimo, resolución dinámica, evasión de análisis y técnicas que obligan a los defensores a correlacionar múltiples señales.
HIGH · LATAM FINANCIAL THREAT
Banking Trojan → phishing regional → geofencing → loaders → anti-analysis → dynamic infrastructure → credential theft → remote control → financial fraud.
Fuentes de inteligencia
Este reporte consolida inteligencia técnica y victimología publicada por múltiples organizaciones. AVEAS diferencia entre actividad reciente, campañas históricas, indicadores observados y atribuciones que continúan sujetas a evaluación.
- Acronis Threat Research Unit — Grandoreiro goes north: From Brazil to Mexico with a new DLL sideloading campaign. Agosto 2026.
- IBM X-Force — Hive0148 observed targeting Mexico and Costa Rica. 2025.
- ESET Research / WeLiveSecurity — Global operation to disrupt the Grandoreiro banking trojan. 2024.
- ESET Latinoamérica — Campaña de phishing AFIP/ARCA asociada a Grandoreiro. 2025.
- MITRE ATT&CK — Grandoreiro, Software S0531.
- CSIRT Gobierno de Chile — Antecedentes e indicadores históricos asociados a campañas de Grandoreiro.
- AVEAS Cyber Threat Lab — Correlación, normalización, análisis regional y evaluación defensiva.