Define
Construir una hipótesis basada en comportamiento, inteligencia, exposición o una técnica adversaria.
Threat Hunting orientado a comportamiento adversario, hipótesis comprobables, telemetría y evidencia. Investigamos señales débiles para comprender actividad, validar hallazgos y generar mejores oportunidades de detección.
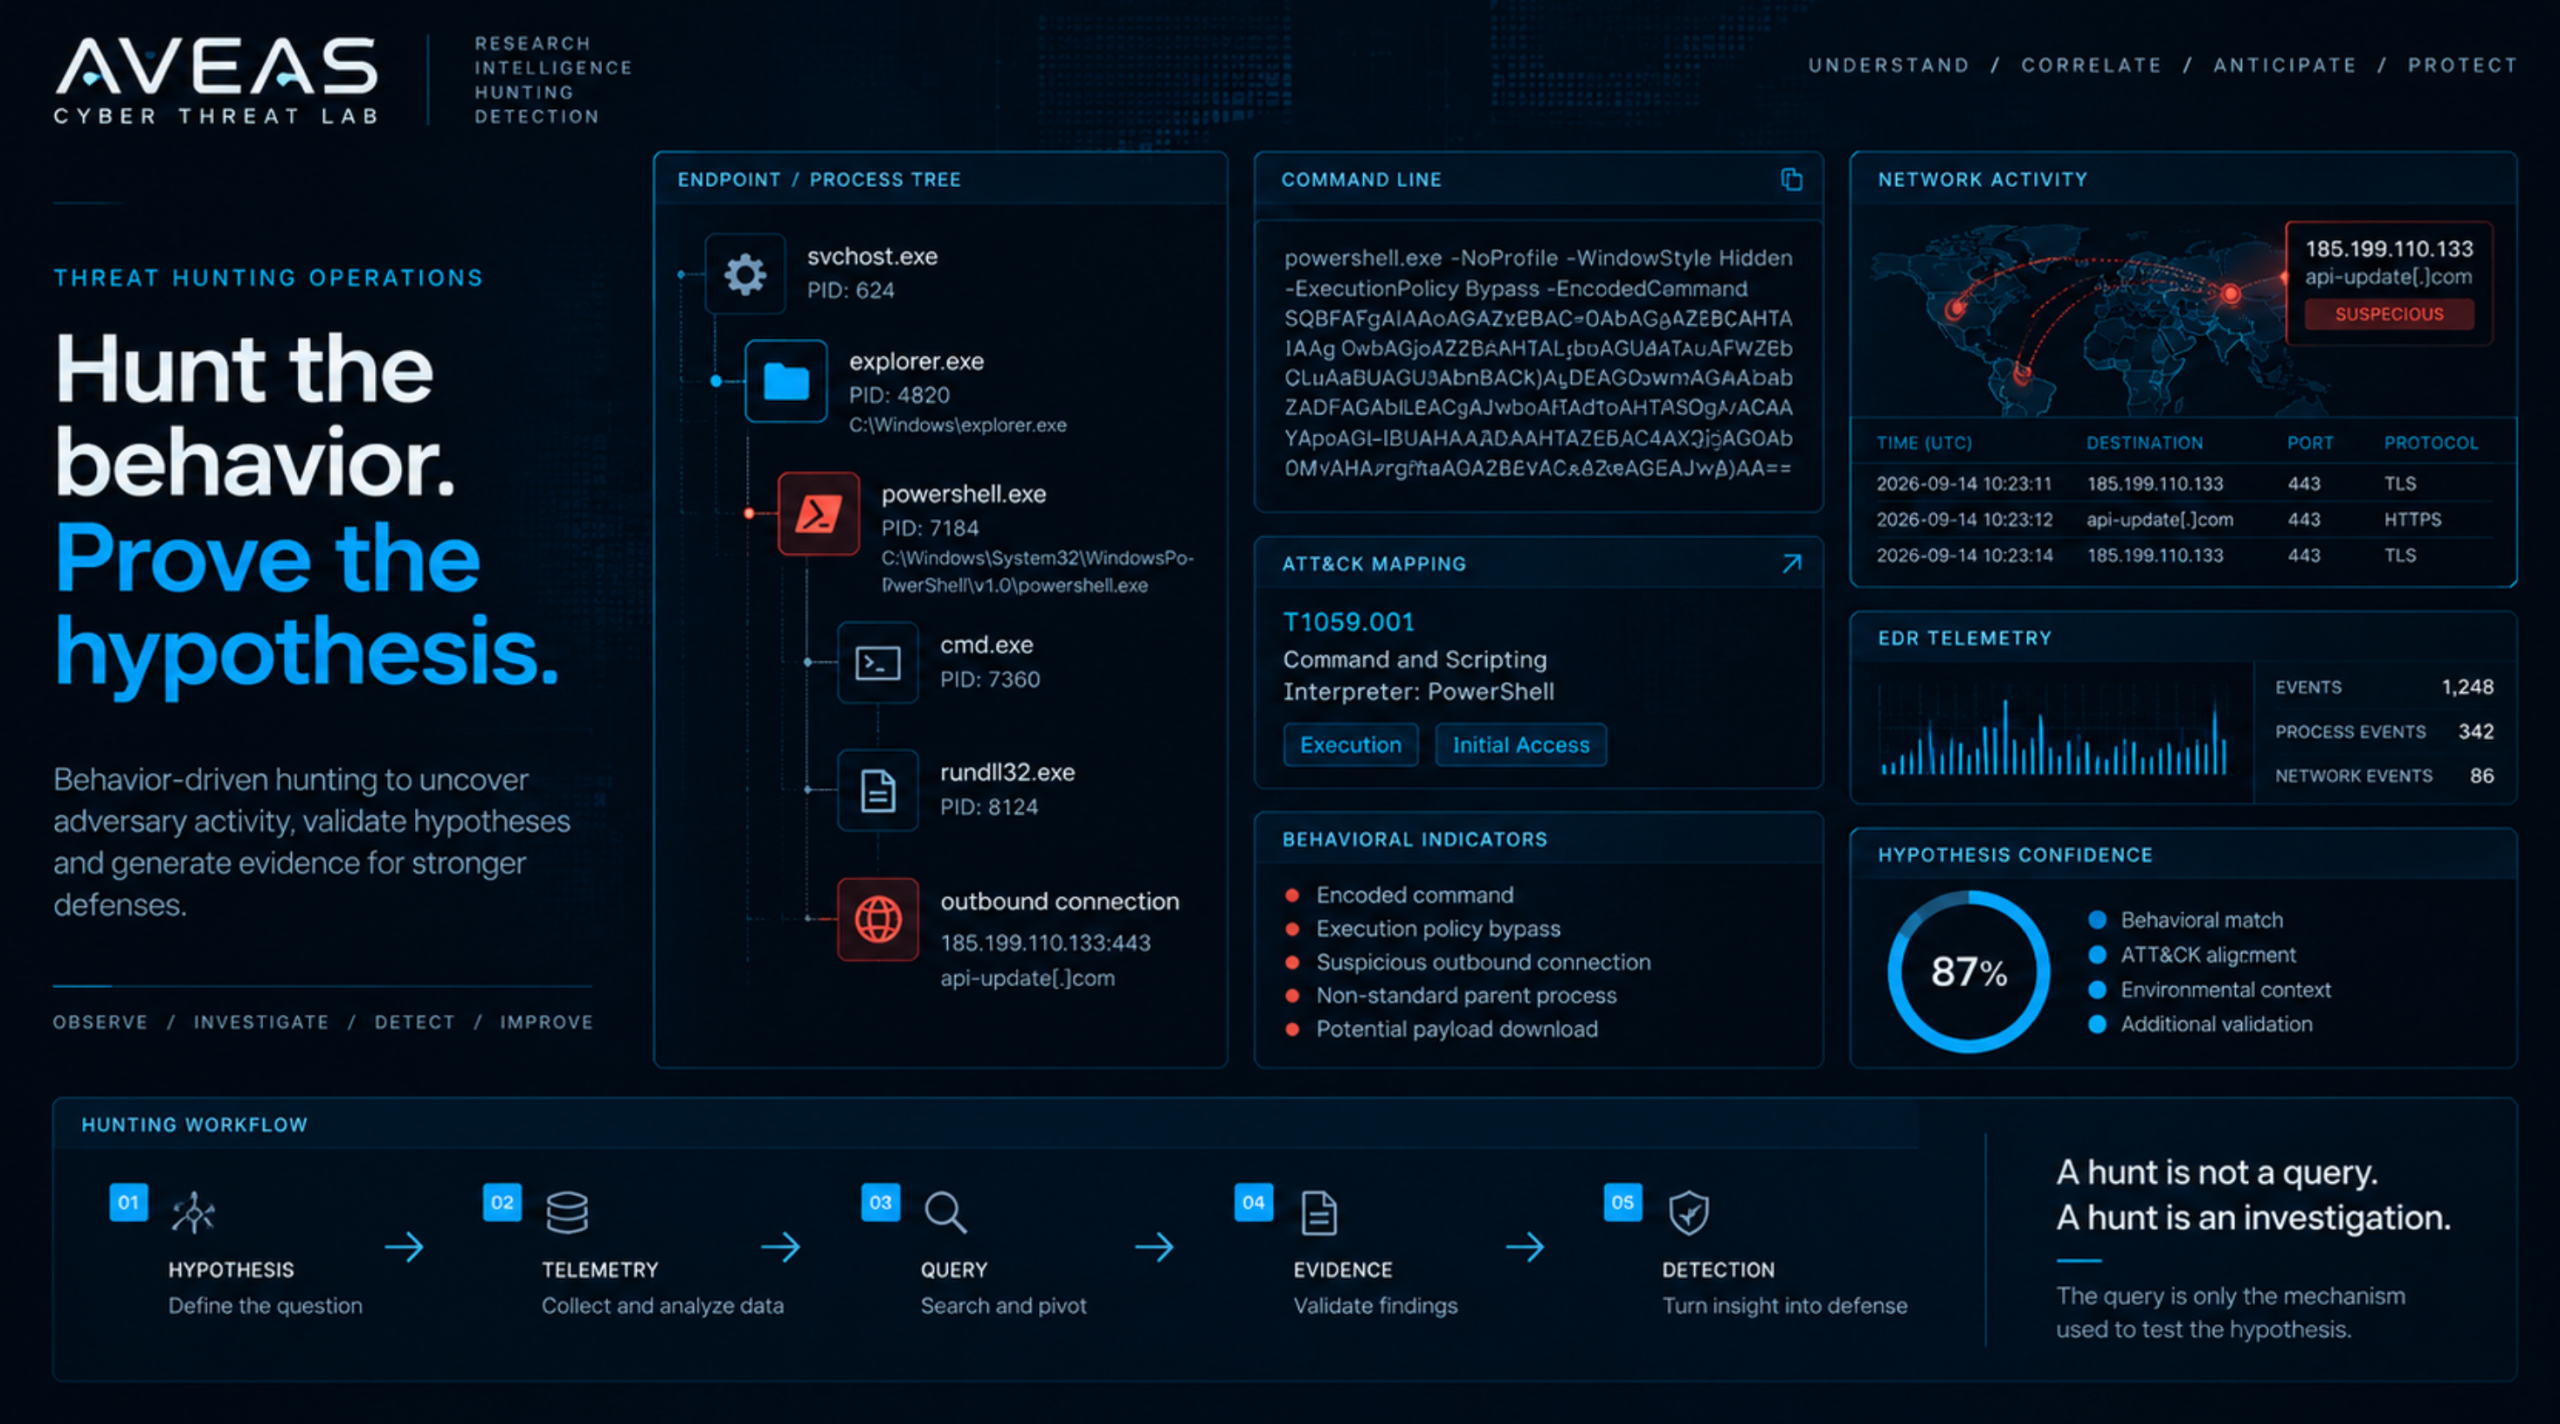
Una búsqueda aislada puede encontrar coincidencias, pero Threat Hunting requiere una pregunta, contexto y un proceso de investigación que permita comprender qué está ocurriendo realmente.
La query es solamente el mecanismo utilizado para probar una hipótesis. El objetivo es encontrar evidencia, correlacionarla y determinar si el comportamiento observado representa actividad legítima, anómala o potencialmente maliciosa.
Una hipótesis de hunting debe ser suficientemente específica para ser investigada, pero suficientemente abierta para permitir descubrir comportamientos que todavía no han generado una alerta.
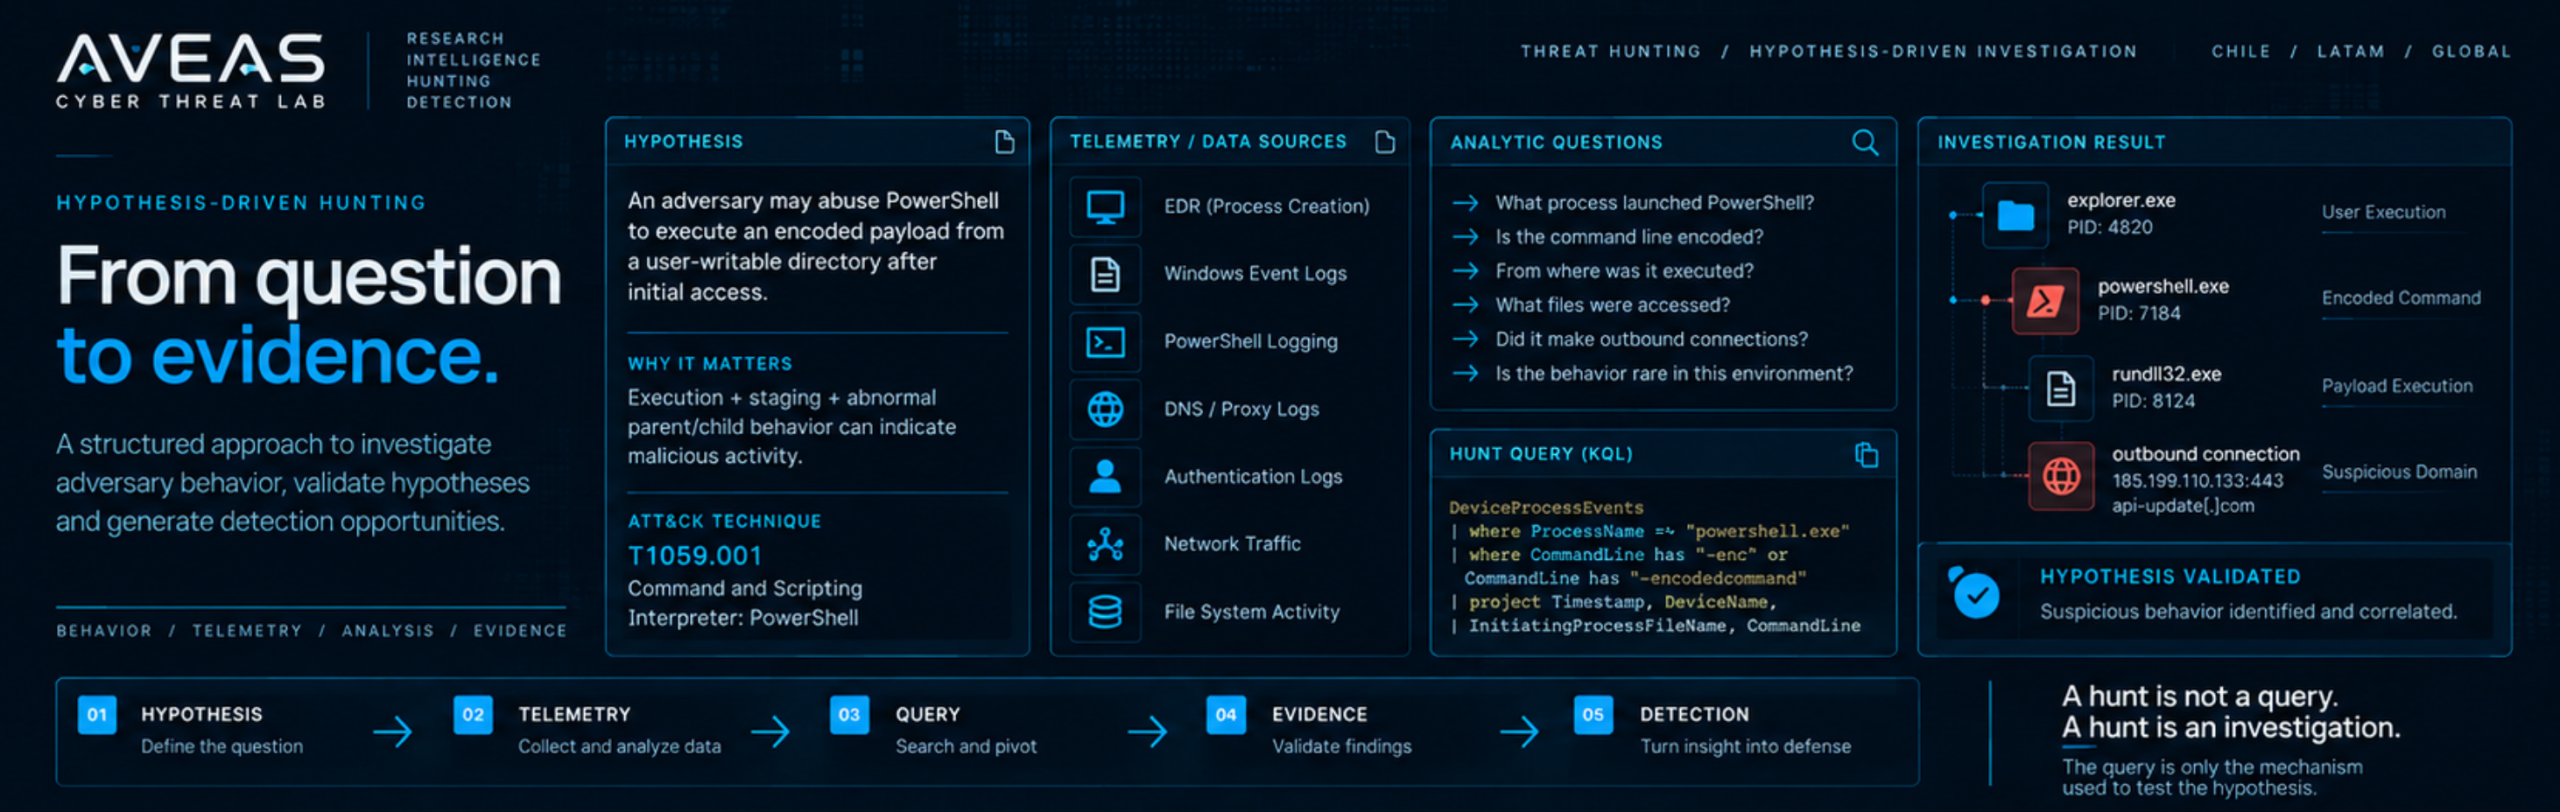
Definir la pregunta.
Identificar datos observables.
Buscar y pivotear.
Validar el comportamiento.
Transformar hallazgos en defensa.
Desde la construcción de la hipótesis hasta la generación de una oportunidad de detección, cada etapa debe producir información que permita avanzar la investigación.
Construir una hipótesis basada en comportamiento, inteligencia, exposición o una técnica adversaria.
Identificar comportamientos observables, técnicas ATT&CK y posibles relaciones.
Determinar qué telemetría y fuentes de datos permiten probar la hipótesis.
Consultar, pivotear y correlacionar eventos hasta encontrar patrones y evidencia.
Determinar si el comportamiento observado es esperado, anómalo o malicioso.
Transformar hallazgos validados en lógica defensiva y nuevas capacidades de detección.
Las hipótesis pueden recorrer múltiples etapas del comportamiento adversario. El foco está en observar cómo una técnica se manifiesta dentro de la telemetría disponible.
Creación de procesos, líneas de comandos, PowerShell, LOLBins, intérpretes y cadenas de ejecución.
Servicios, tareas programadas, autoruns, cambios en el registro y mecanismos de persistencia.
Anomalías de autenticación, tokens, acceso a credenciales y actividad relacionada con identidad.
DNS, HTTP, TLS, telemetría de proxy, beaconing y patrones de infraestructura.
RDP, SMB, WinRM, servicios remotos, ejecución remota y relaciones entre hosts.
Ofuscación, masquerading, manipulación de telemetría y evasión de controles.
Una query efectiva nace desde una pregunta analítica. Primero se identifica el comportamiento observable, luego la telemetría disponible y finalmente se construye la búsqueda necesaria para probar la hipótesis.
¿Qué comportamiento estamos buscando?
¿Cómo podría manifestarse ese comportamiento?
¿Qué datos pueden responder la pregunta?
Buscar el comportamiento observable.
Ampliar la investigación a partir del hallazgo.
Determinar qué representa la actividad.
Un hallazgo no debería terminar cuando concluye la investigación. El conocimiento obtenido puede transformarse en nuevas detecciones, mejoras de telemetría y mayor comprensión del adversario.
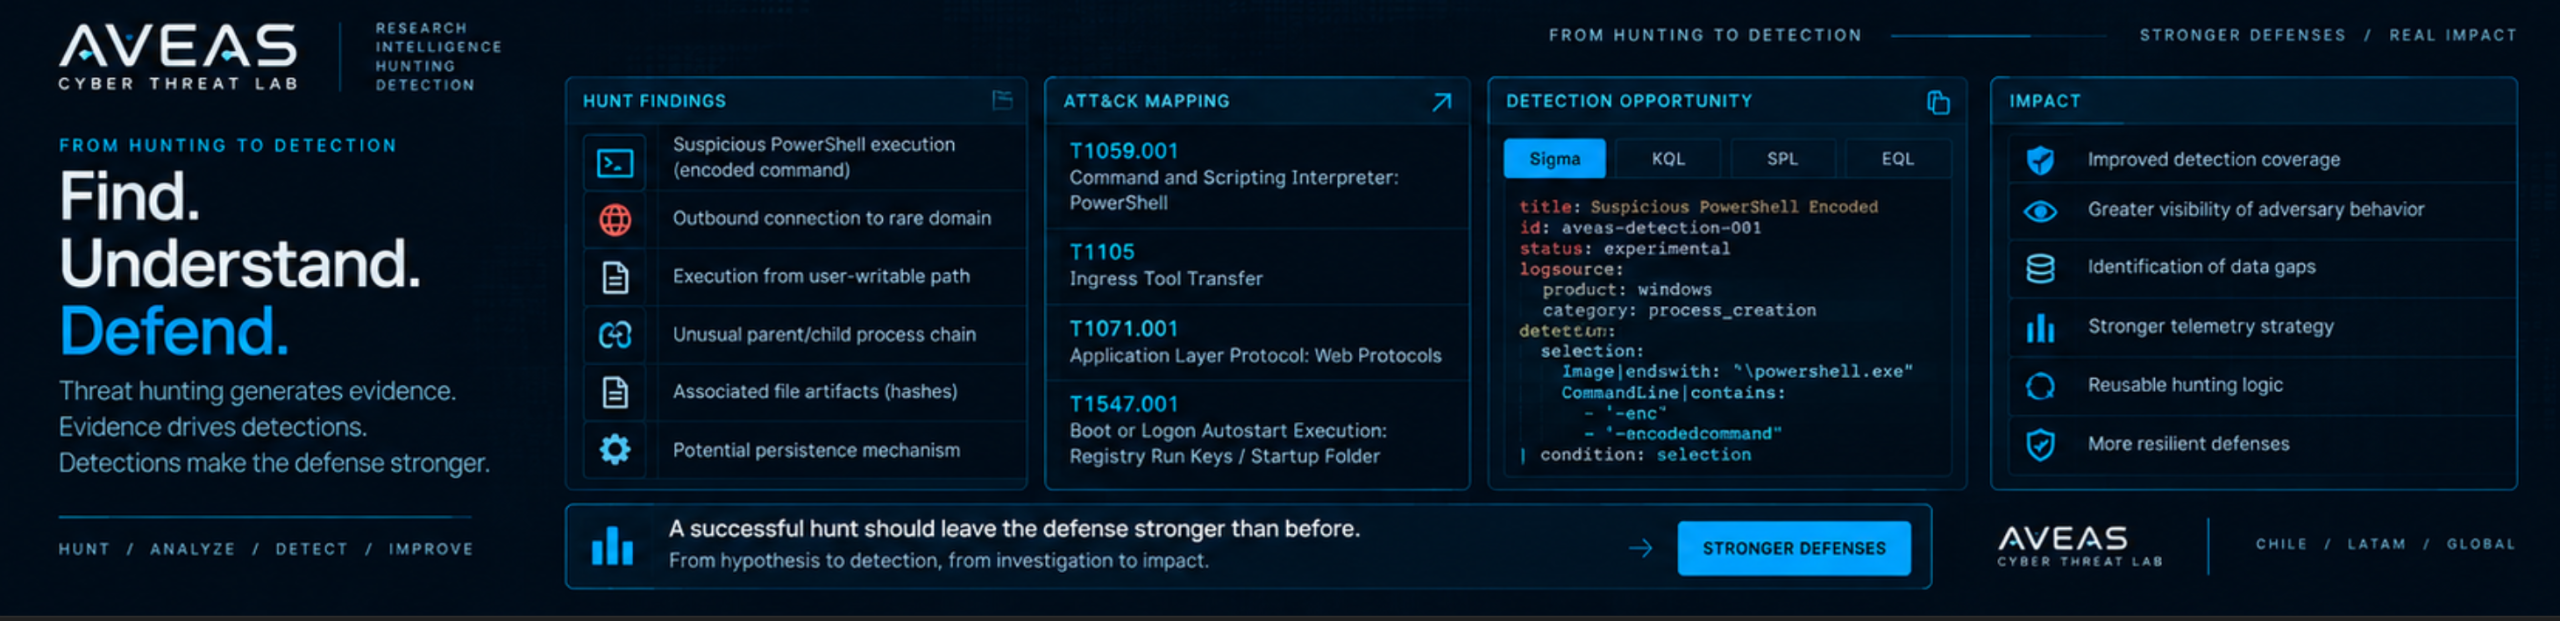
Incluso una hipótesis que no confirma actividad maliciosa puede producir información valiosa sobre visibilidad, comportamiento esperado y cobertura defensiva.
Hypothesis → Investigation → Evidence → Detection