Actores de Amenaza en Latinoamérica 2026
Evaluación de actores, clusters, ecosistemas criminales y operaciones adversarias con evidencia relevante para Latinoamérica, priorizando actividad reciente, targeting regional y calidad de atribución.
LATAM no puede analizarse únicamente importando rankings globales.
El panorama regional combina espionaje persistente, cibercrimen financiero nativo, ransomware operado mediante afiliados y mercados de acceso inicial. La relevancia LATAM debe medirse por evidencia regional, no por notoriedad global.
El ecosistema brasileño de malware financiero, Blind Eagle / APT-C-36 y las operaciones RaaS activas constituyen tres capas distintas de amenaza que requieren modelos analíticos separados.
Regional Cybercrime
Brasil mantiene un ecosistema financiero propio con familias, operadores y campañas adaptadas a plataformas regionales.
Persistent Espionage
Blind Eagle mantiene evidencia reciente y consistente de operaciones dirigidas contra organizaciones colombianas.
RaaS
Qilin, LockBit y RansomHub deben analizarse como ecosistemas de afiliados, no como actores técnicos homogéneos.
Historical ≠ Current
LAPSUS$, FIN11 y TA505 conservan importancia histórica, pero no deben elevarse a prioridad actual sin evidencia contemporánea.
Registro maestro de actores y ecosistemas.
La clasificación diferencia actor, cluster, ecosistema criminal, malware y plataforma RaaS.
| Actor / Ecosistema | Tipo | Motivación | Foco regional | Estado | Prioridad |
|---|---|---|---|---|---|
| Grandoreiro operators | Banking malware | Financiera | Brasil / México / LATAM | ACTIVO | MUY ALTA |
| Blind Eagle / APT-C-36 | APT / espionaje | Espionaje / financiera | Colombia | ACTIVO | MUY ALTA |
| Brazilian banking ecosystem | Cybercrime ecosystem | Financiera | Brasil / LATAM | ACTIVO | MUY ALTA |
| Qilin / affiliates | RaaS | Extorsión | LATAM | ACTIVO | ALTA |
| Coyote operators | Banking malware | Financiera | Brasil | ACTIVO | ALTA |
| Mekotio / Melcoz operators | Banking malware | Financiera | Brasil / Chile / LATAM | ACTIVO | ALTA |
| Maverick operators | Banking malware | Financiera | Brasil | EMERGENTE | ALTA |
| RansomHub / affiliates | RaaS | Extorsión | LATAM | DISRUPTED | HISTÓRICA RECIENTE |
| GoPix operators | Financial malware | Fraude financiero | Brasil | ACTIVO | MEDIA-ALTA |
| LockBit ecosystem | RaaS | Extorsión | LATAM | ACTIVO / FRAGMENTADO | ALTA |
Ranking preliminar LATAM.
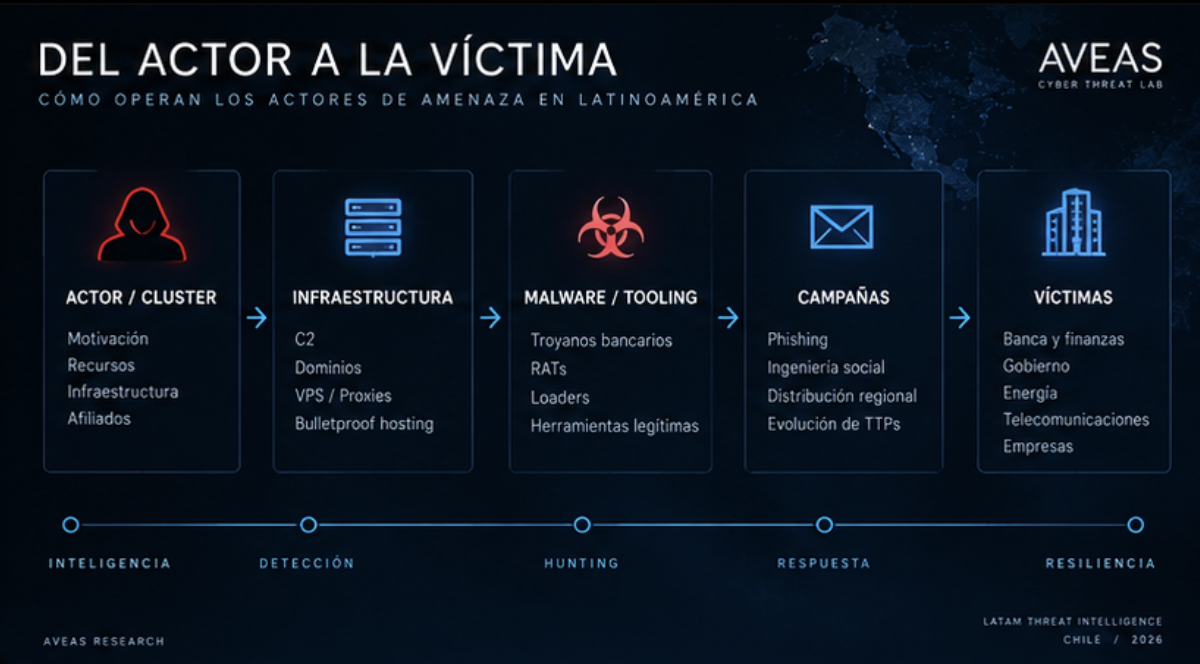
Del actor a la víctima.
Blind Eagle / APT-C-36
Grupo sudamericano asociado a campañas de espionaje y actividad financiera contra organizaciones colombianas, con continuidad observada durante 2025.
Brasil requiere una categoría propia.
El ecosistema brasileño combina familias de malware, operadores, campañas localizadas y sistemas financieros regionales. Modelarlo únicamente como una lista de “grupos” reduce precisión analítica.
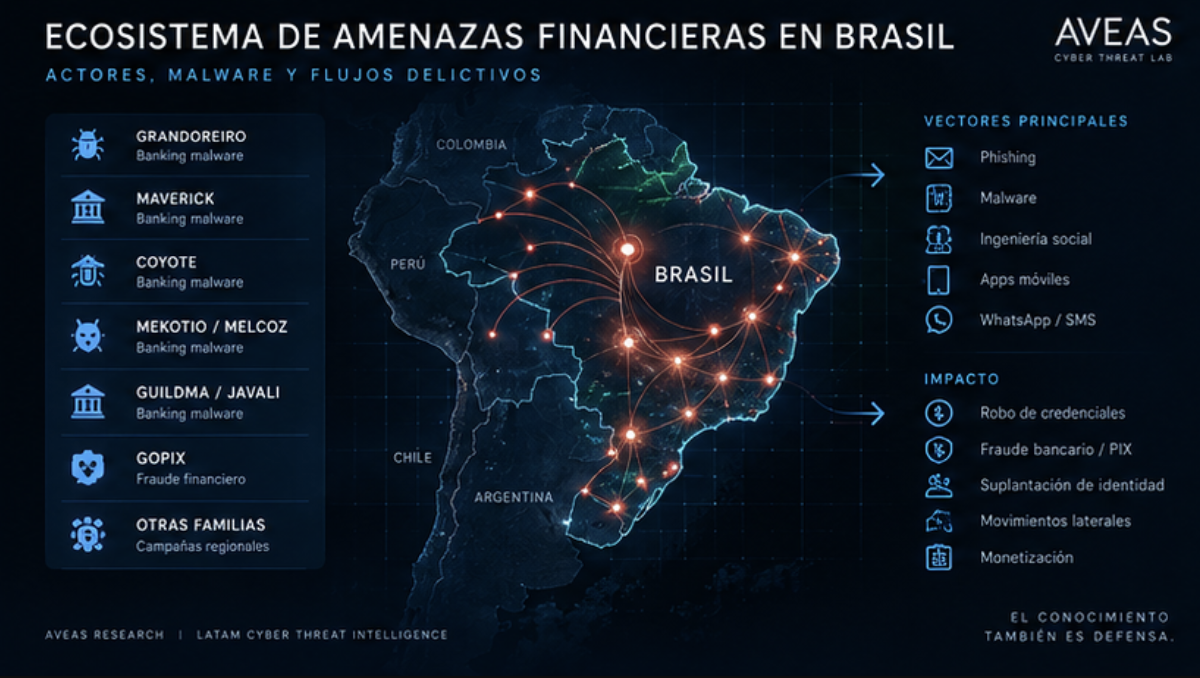
Grandoreiro
Ecosistema de banking malware activo después de acciones policiales y con targeting extendido hacia instituciones financieras regionales.
Coyote
Banker brasileño dirigido a múltiples aplicaciones financieras y con fuerte evidencia regional.
Maverick
Amenaza emergente observada en campañas brasileñas distribuidas mediante WhatsApp y archivos LNK.
Mekotio / Melcoz
Ecosistema financiero con antecedentes y campañas regionales relevantes para Brasil, Chile y LATAM.
GoPix
Malware financiero adaptado a mecanismos de pago regionales y fraude dirigido al ecosistema brasileño.
Guildma / Javali
Familias que forman parte de un conjunto más amplio de banking malware desarrollado y distribuido desde Brasil.
RaaS no equivale a un único actor.
Qilin
Ecosistema RaaS activo y creciente. Debe analizarse como plataforma más afiliados, evitando asumir una única cadena técnica para todas las víctimas.
RansomHub
Muy activo durante 2024 y Q1 2025. Su infraestructura dejó de funcionar alrededor de abril de 2025, con posible migración de afiliados.
LockBit
Ecosistema ransomware con actividad regional, pero donde la atribución técnica debe realizarse a nivel de afiliado o campaña cuando sea posible.
Una marca RaaS puede representar infraestructura, afiliados, herramientas y operadores distintos. La aparición de un nombre en una víctima no demuestra una identidad técnica homogénea.
La región no es homogénea.
Financial Cybercrime Hub
Banking malware, fraude financiero, Pix, Telegram, WhatsApp y distribución criminal regional forman un ecosistema propio.
Access + Finance + Ransomware
Banking malware, brokers de acceso, phishing, ransomware y robo de credenciales convergen como prioridades.
Persistent Espionage
Blind Eagle proporciona una de las señales más claras de actividad dirigida y persistente dentro de la región.
Regional Exposure
Chile debe evaluarse diferenciando targeting explícito, presencia regional y relevancia estratégica de técnicas observadas en otros países.
Importancia histórica no implica actividad actual.
| Actor | Relación LATAM | Estado de evidencia | Clasificación |
|---|---|---|---|
| LAPSUS$ / DEV-0537 | Origen y campañas históricas Sudamérica | Evidencia principal 2021–2022 | HISTÓRICO |
| FIN11 | LATAM histórico confirmado | Actividad 2024–26 no validada | REVIEW |
| TA505 | Actividad histórica global / regional | Evidencia contemporánea insuficiente | REVIEW |
| TA2726 | Distribución global | Targeting LATAM no demostrado | UNCONFIRMED LATAM |
| NoName057(16) | Actividad global significativa | Foco principal europeo | LATAM NOT CONFIRMED |
Hipótesis, evidencia y corrección.
| Afirmación / hipótesis | Problema | Evidencia actual | Corrección | Confianza |
|---|---|---|---|---|
| TA505 como prioridad LATAM actual | Evidencia contemporánea insuficiente | Principal material localizado es histórico | Mantener como histórico / candidato | MEDIA-ALTA |
| FIN11 como actor prioritario actual | LATAM histórico no demuestra actualidad | Evidencia regional histórica | Separar actividad histórica de reciente | ALTA |
| LAPSUS$ como amenaza actual | Evidencia fuerte concentrada en 2021–22 | Origen regional histórico confirmado | Clasificar como histórico salvo nueva campaña | ALTA |
| TA2726 como actor LATAM | Actividad global ≠ targeting LATAM | TDS geográfico sin foco LATAM demostrado | No confirmar todavía | ALTA |
| RansomHub simplemente “activo” | Estado operacional cambió en 2025 | Infraestructura caída desde abril de 2025 | Marcar posible cese / migración de afiliados | ALTA |
| Malware = actor | Riesgo metodológico | Grandoreiro posee múltiples operadores | Separar malware, operador y campaña | ALTA |
| Coyote = Maverick | Overlap de código no prueba identidad | Existen solapamientos técnicos | Mantener como clusters distintos | ALTA |
| NoName057(16) como prioridad LATAM | Volumen global genera sesgo geográfico | Targeting observado principalmente europeo | Exigir campañas LATAM concretas | ALTA |
| Priorizar actores globales sobre bankers regionales | Produce sesgo regional | Brasil mantiene fuerte ecosistema financiero | Elevar banking malware regional | ALTA |
Cuatro capas que definen el panorama.
Regional Financial Malware
Ecosistemas nativos adaptados a bancos, plataformas de pago y canales locales.
Ransomware + Affiliates
Plataformas globales RaaS operan mediante afiliados con cadenas técnicas variables.
Persistent Espionage
Actores como Blind Eagle mantienen targeting regional específico y continuidad operacional.
Access Economy
Credenciales, phishing, brokers de acceso y canales regionales alimentan operaciones posteriores.
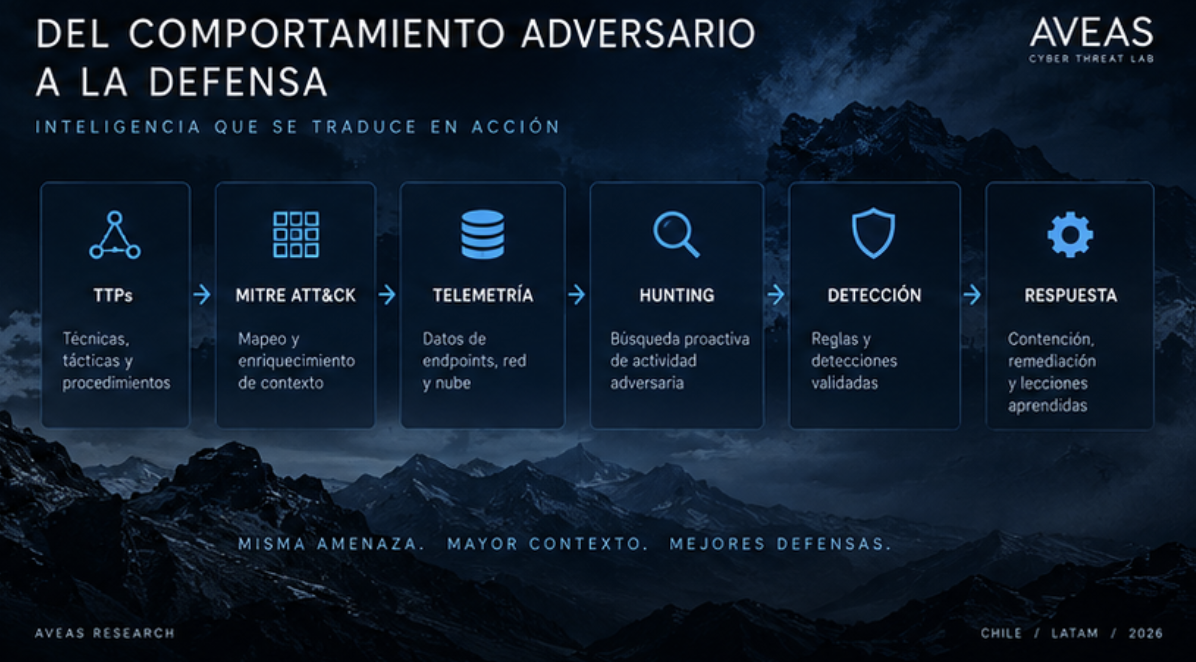
Del comportamiento adversario a la defensa.
Identity
Credenciales comprometidas, MFA abuse, password spraying y accesos remotos anómalos.
Phishing
Señuelos localizados, adjuntos, enlaces, LNK, ZIP, SVG y campañas regionales.
Tooling
RATs commodity, loaders, malware bancario y herramientas legítimas reutilizadas.
ATT&CK
Mapear técnicas y procedimientos aporta contexto más durable que los IOC aislados.
Threat Hunting
Convertir inteligencia de actor en hipótesis observables dentro de endpoint, red e identidad.
Detection Engineering
Traducir TTPs en reglas, correlaciones y detecciones validadas.
Atribución conservadora.
Una familia de malware puede ser utilizada por múltiples operadores o campañas.
Actividad internacional no demuestra orientación deliberada hacia la región.
Reputación histórica no se utiliza como sustituto de evidencia contemporánea.
La atribución debe separar plataforma, afiliados, tooling y campaña.
Antes de elevar un actor se valida existencia, aliases, actividad reciente, evidencia LATAM, targeting regional, malware, tooling, TTPs, MITRE ATT&CK, fechas y calidad de las fuentes.
Fuentes CTI principales.
Conocer al actor importa. Entender su comportamiento importa más.
La atribución proporciona contexto, pero la defensa obtiene mayor valor cuando ese contexto se transforma en TTPs, telemetría, hipótesis de hunting y detecciones capaces de sobrevivir al cambio de infraestructura, malware o identidad criminal.