AVEAS CYBER THREAT LAB / THREAT INTELLIGENCE

Intelligence that
explains the adversary.

Analizamos actores, campañas, infraestructura y TTPs para transformar datos dispersos de amenazas en inteligencia contextual, accionable y relevante para defensores.

UNDERSTAND / CORRELATE / ANTICIPATE / PROTECT
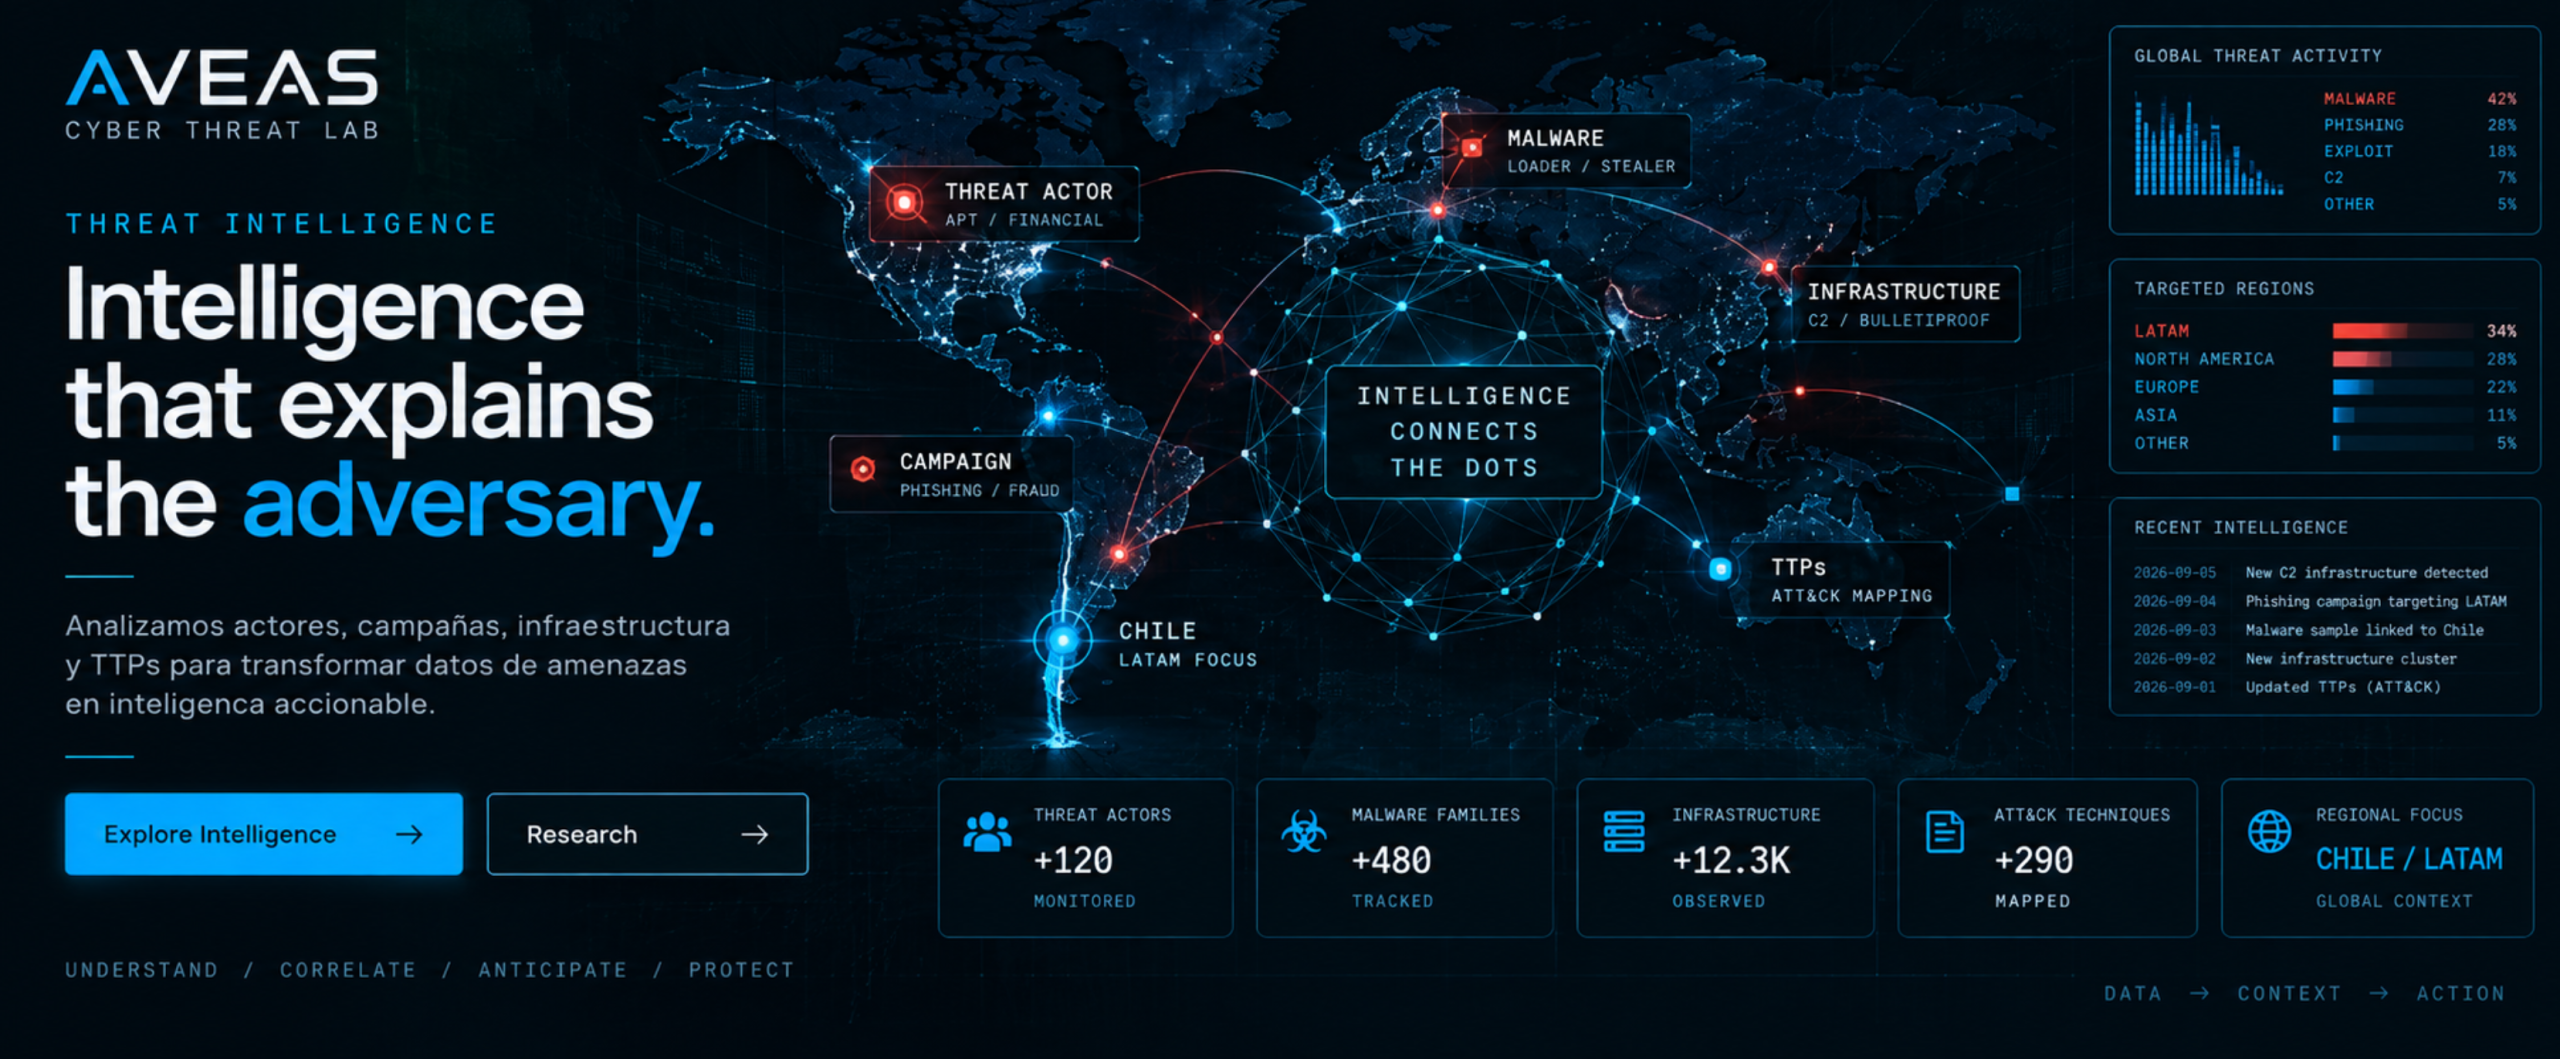
Visualización de Threat Intelligence de AVEAS mostrando relaciones adversarias, infraestructura y actividad global

Comprender al adversario,
no solo el indicador.

Un indicador puede señalar actividad sospechosa, pero el valor de la inteligencia aparece cuando ese indicador se conecta con infraestructura, comportamiento, campañas y contexto.

AVEAS busca comprender relaciones y patrones para transformar observables aislados en conocimiento útil para investigación, Threat Hunting y Detection Engineering.

Conectar la evidencia.

Investigación orientada a comprender quién opera, cómo opera, qué infraestructura utiliza y qué comportamiento puede observarse.

01 / THREAT ACTORS

Comportamiento e
intención del adversario.

Seguimiento de actores, motivaciones, objetivos, relaciones, infraestructura y técnicas observadas.

VER INVESTIGACIÓN DE ACTORES →
02 / CAMPAIGNS

Operaciones, actividad
y contexto.

Análisis de campañas, patrones operacionales, objetivos, temporalidad y actividad relacionada.

03 / INFRASTRUCTURE

Dominios, IPs,
servicios y C2.

Investigación de dominios, direcciones IP, ASN, hosting, certificados y relaciones de infraestructura.

04 / TTPs

Comportamiento mapeado
a ATT&CK.

Contextualización de técnicas y procedimientos para comprender comportamiento adversario y generar oportunidades de detección.

De los datos al contexto.

01 Collect

Reunir observables, infraestructura, reportes y señales relevantes.

02 Enrich

Agregar contexto técnico, geográfico, temporal y de infraestructura.

03 Correlate

Identificar relaciones, patrones, clusters y actividad asociada.

04 Analyze

Comprender comportamiento, intención y relevancia operacional.

05 Act

Convertir inteligencia en hunting, detecciones y decisiones defensivas.

Amenazas globales.
Contexto local.

AVEAS busca contextualizar amenazas globales considerando su posible relevancia para Chile y Latinoamérica.

Infraestructura, campañas, lenguaje, targeting, exposición regional y relaciones técnicas permiten priorizar qué merece atención.

CHILE LATAM INFRASTRUCTURE CAMPAIGNS TTPs
REGIONAL INTELLIGENCE AVEAS / LATAM
01
Infrastructure

Dominios, IPs, ASN y relaciones de hosting.

02
Targeting

Señales que indican posible relevancia regional.

03
Behavior

Técnicas, patrones y actividad adversaria observada.

04
Context

Transformar inteligencia global en comprensión regional.

La inteligencia debe
impulsar la acción.

La inteligencia tiene valor cuando puede ser consumida por investigadores y defensores para orientar decisiones.

THREAT CONTEXT Relaciones entre actores, campañas, malware e infraestructura.
HUNTING HYPOTHESES Inteligencia transformada en preguntas que los defensores pueden investigar.
DETECTION OPPORTUNITIES Conocimiento del comportamiento transformado en lógica defensiva de detección.
REGIONAL PRIORITIZATION Actividad de amenazas evaluada desde una perspectiva de Chile y LATAM.

De la inteligencia
a la acción defensiva.

AVEAS evoluciona hacia una plataforma orientada a búsqueda, correlación, contexto regional, Threat Hunting y Detection Engineering.