Static Analysis
Inspección de estructura, metadata, strings, imports, secciones, entropía, packers y otros artefactos sin ejecutar la muestra.
Analizamos software malicioso para comprender sus capacidades, técnicas y comportamiento, transformando artefactos técnicos en conocimiento útil para Threat Intelligence, Threat Hunting y Detection Engineering.
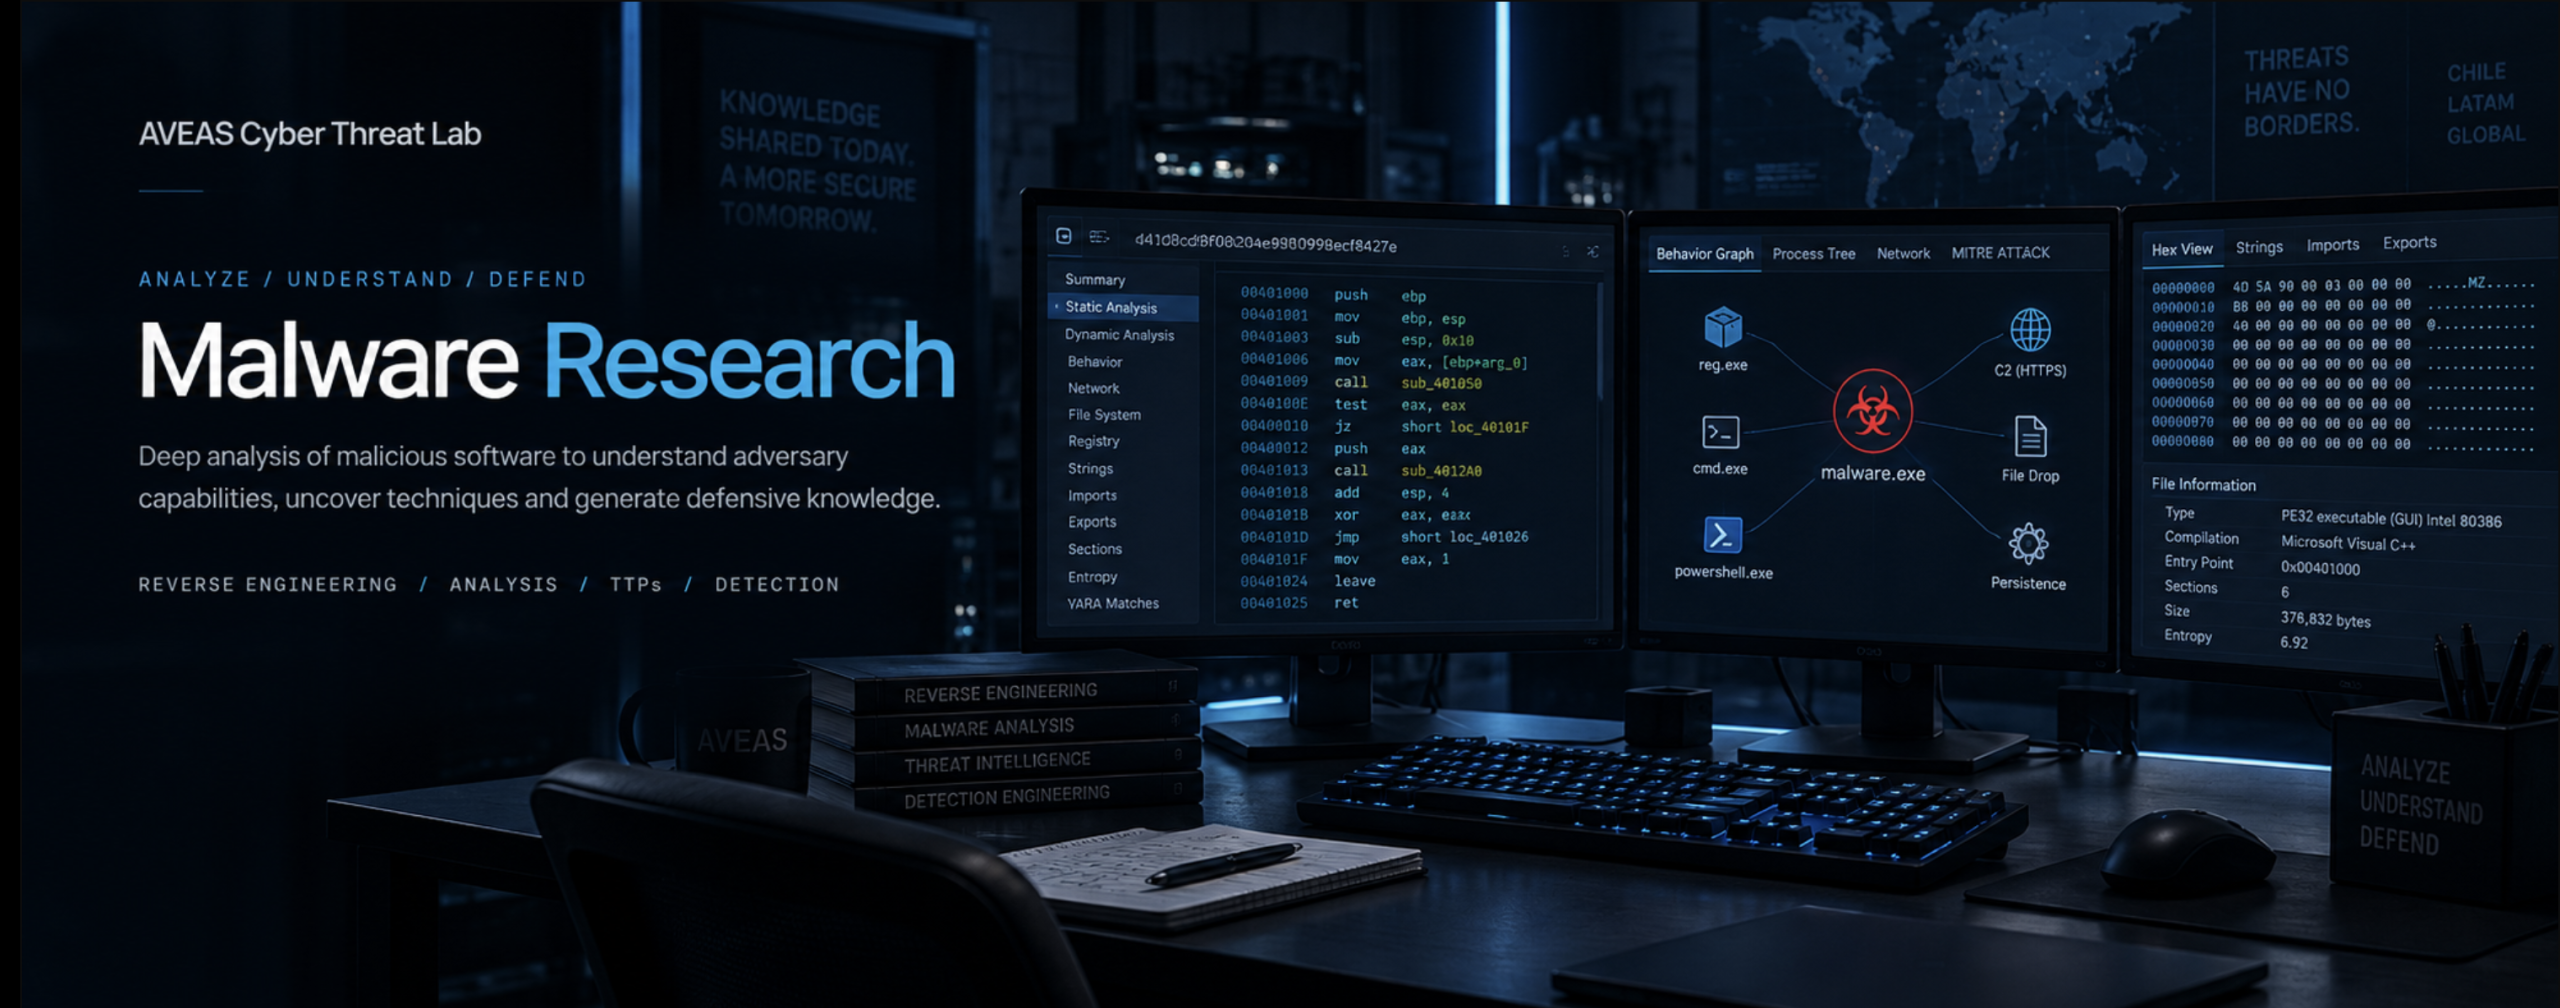
Una muestra de malware puede revelar mucho más que un hash. Su estructura, ejecución, persistencia, comunicaciones y técnicas permiten comprender cómo opera un adversario.
Inspección de estructura, metadata, strings, imports, secciones, entropía, packers y otros artefactos sin ejecutar la muestra.
Observación controlada de procesos, filesystem, registry, conexiones de red y cambios generados durante la ejecución.
Identificación de capacidades, persistencia, evasión, credential access, lateral movement y comportamiento relevante para defensa.
Análisis de lógica interna, funciones, flujos de ejecución y componentes para comprender capacidades que no son visibles superficialmente.
El comportamiento de una muestra permite conectar procesos, archivos, infraestructura, técnicas y mecanismos de persistencia dentro de una misma investigación.
Relaciones parent-child, líneas de comandos y procesos generados.
Dominios, direcciones IP, protocolos y comportamiento de Command and Control.
Archivos, cambios en el registry, mecanismos de persistencia y payloads desplegados.
Comportamiento mapeado a TTPs y MITRE ATT&CK cuando la evidencia lo respalda.
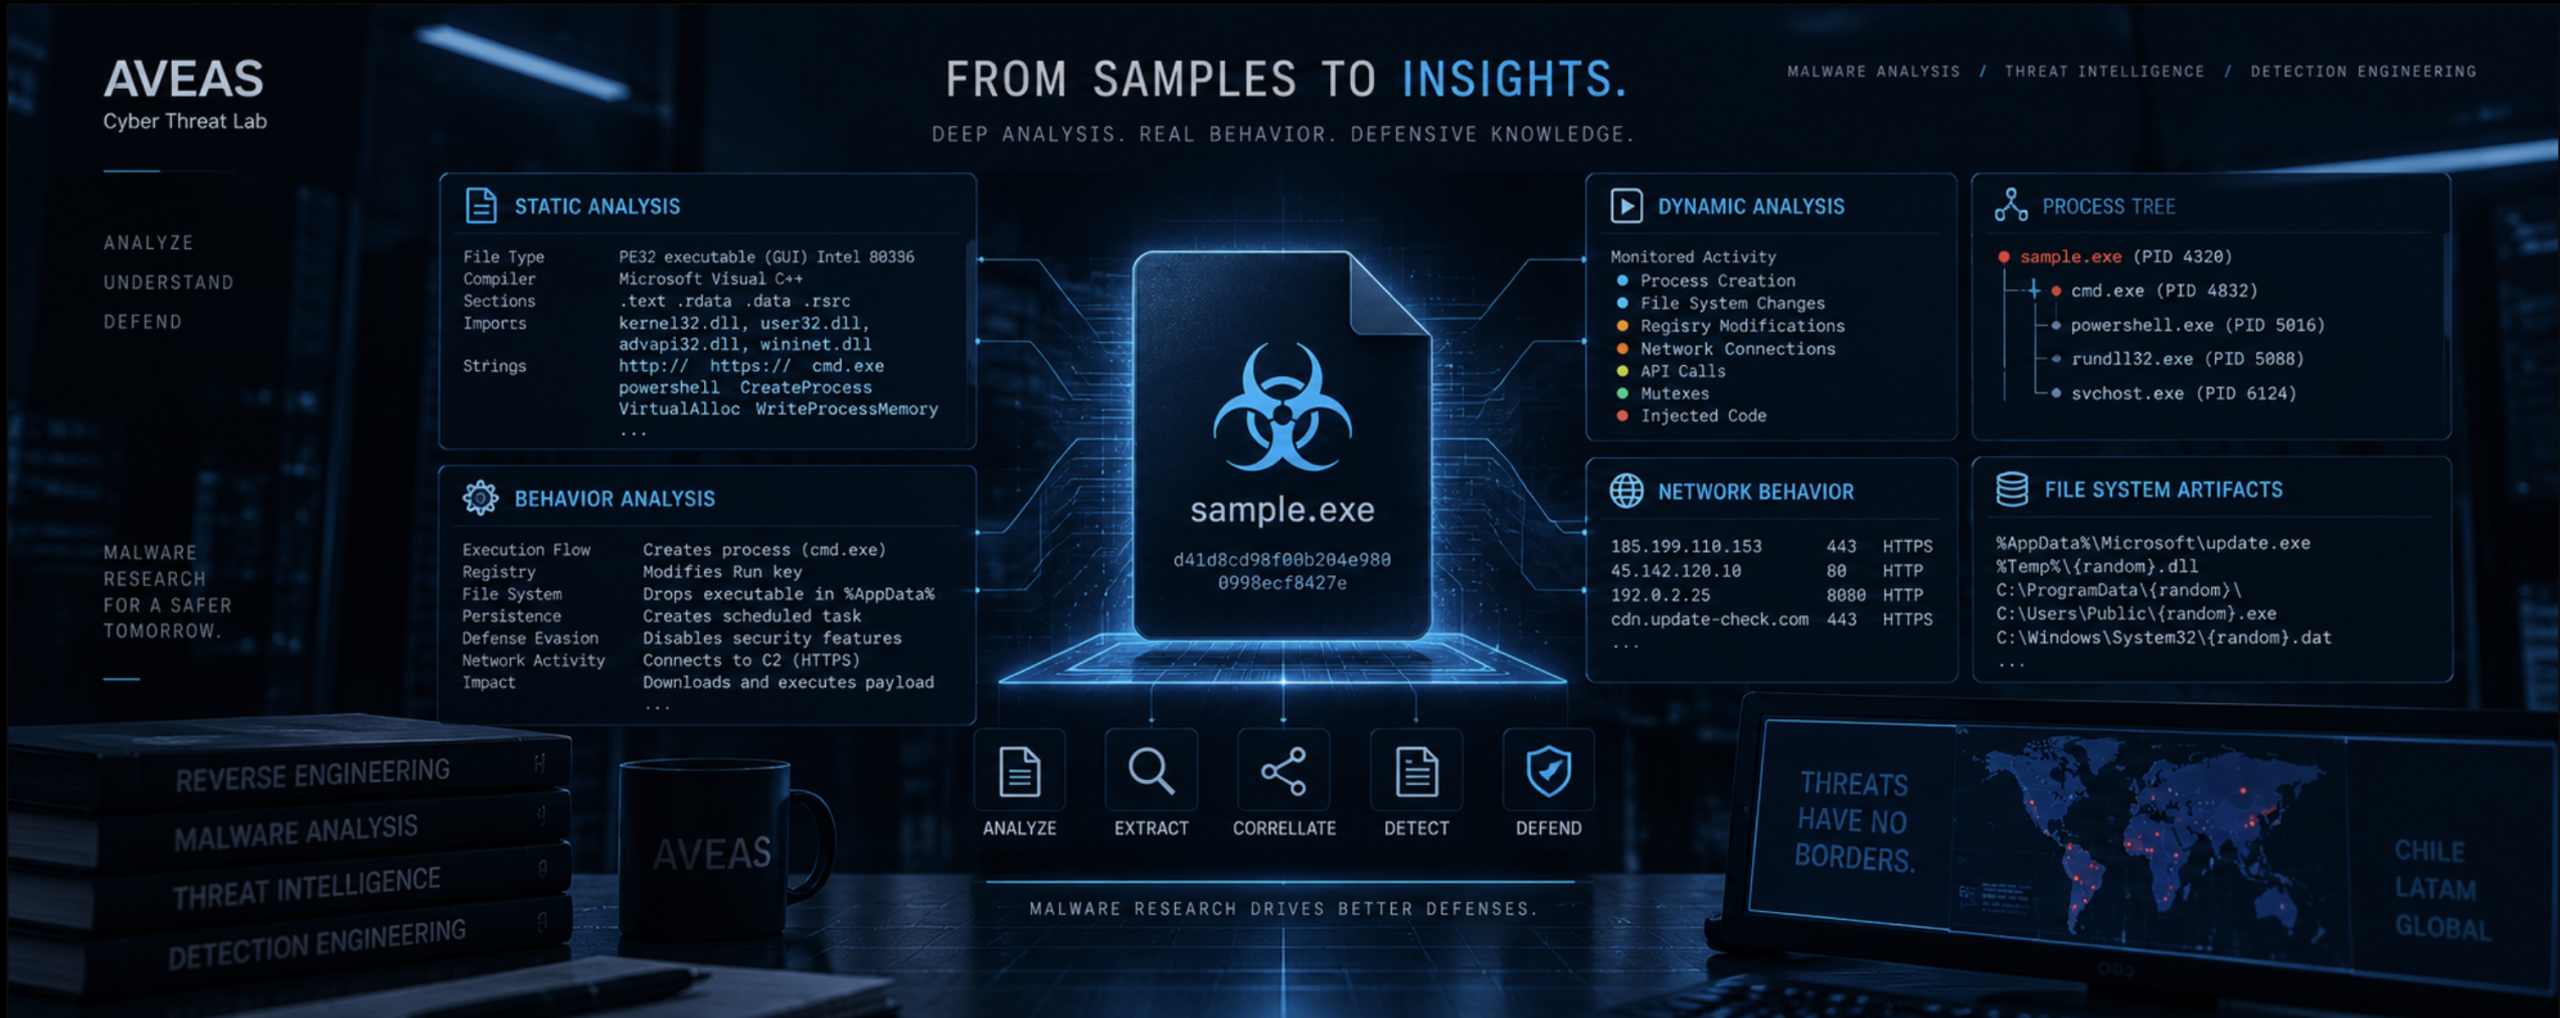
El objetivo no es analizar malware únicamente para describirlo. El conocimiento obtenido debe convertirse en inteligencia, hipótesis de hunting y oportunidades concretas de detección.
Recolectar y caracterizar.
Análisis estático y dinámico.
Comportamiento, contexto y TTPs.
Transformar comportamiento en detección.
Aplicar conocimiento accionable.
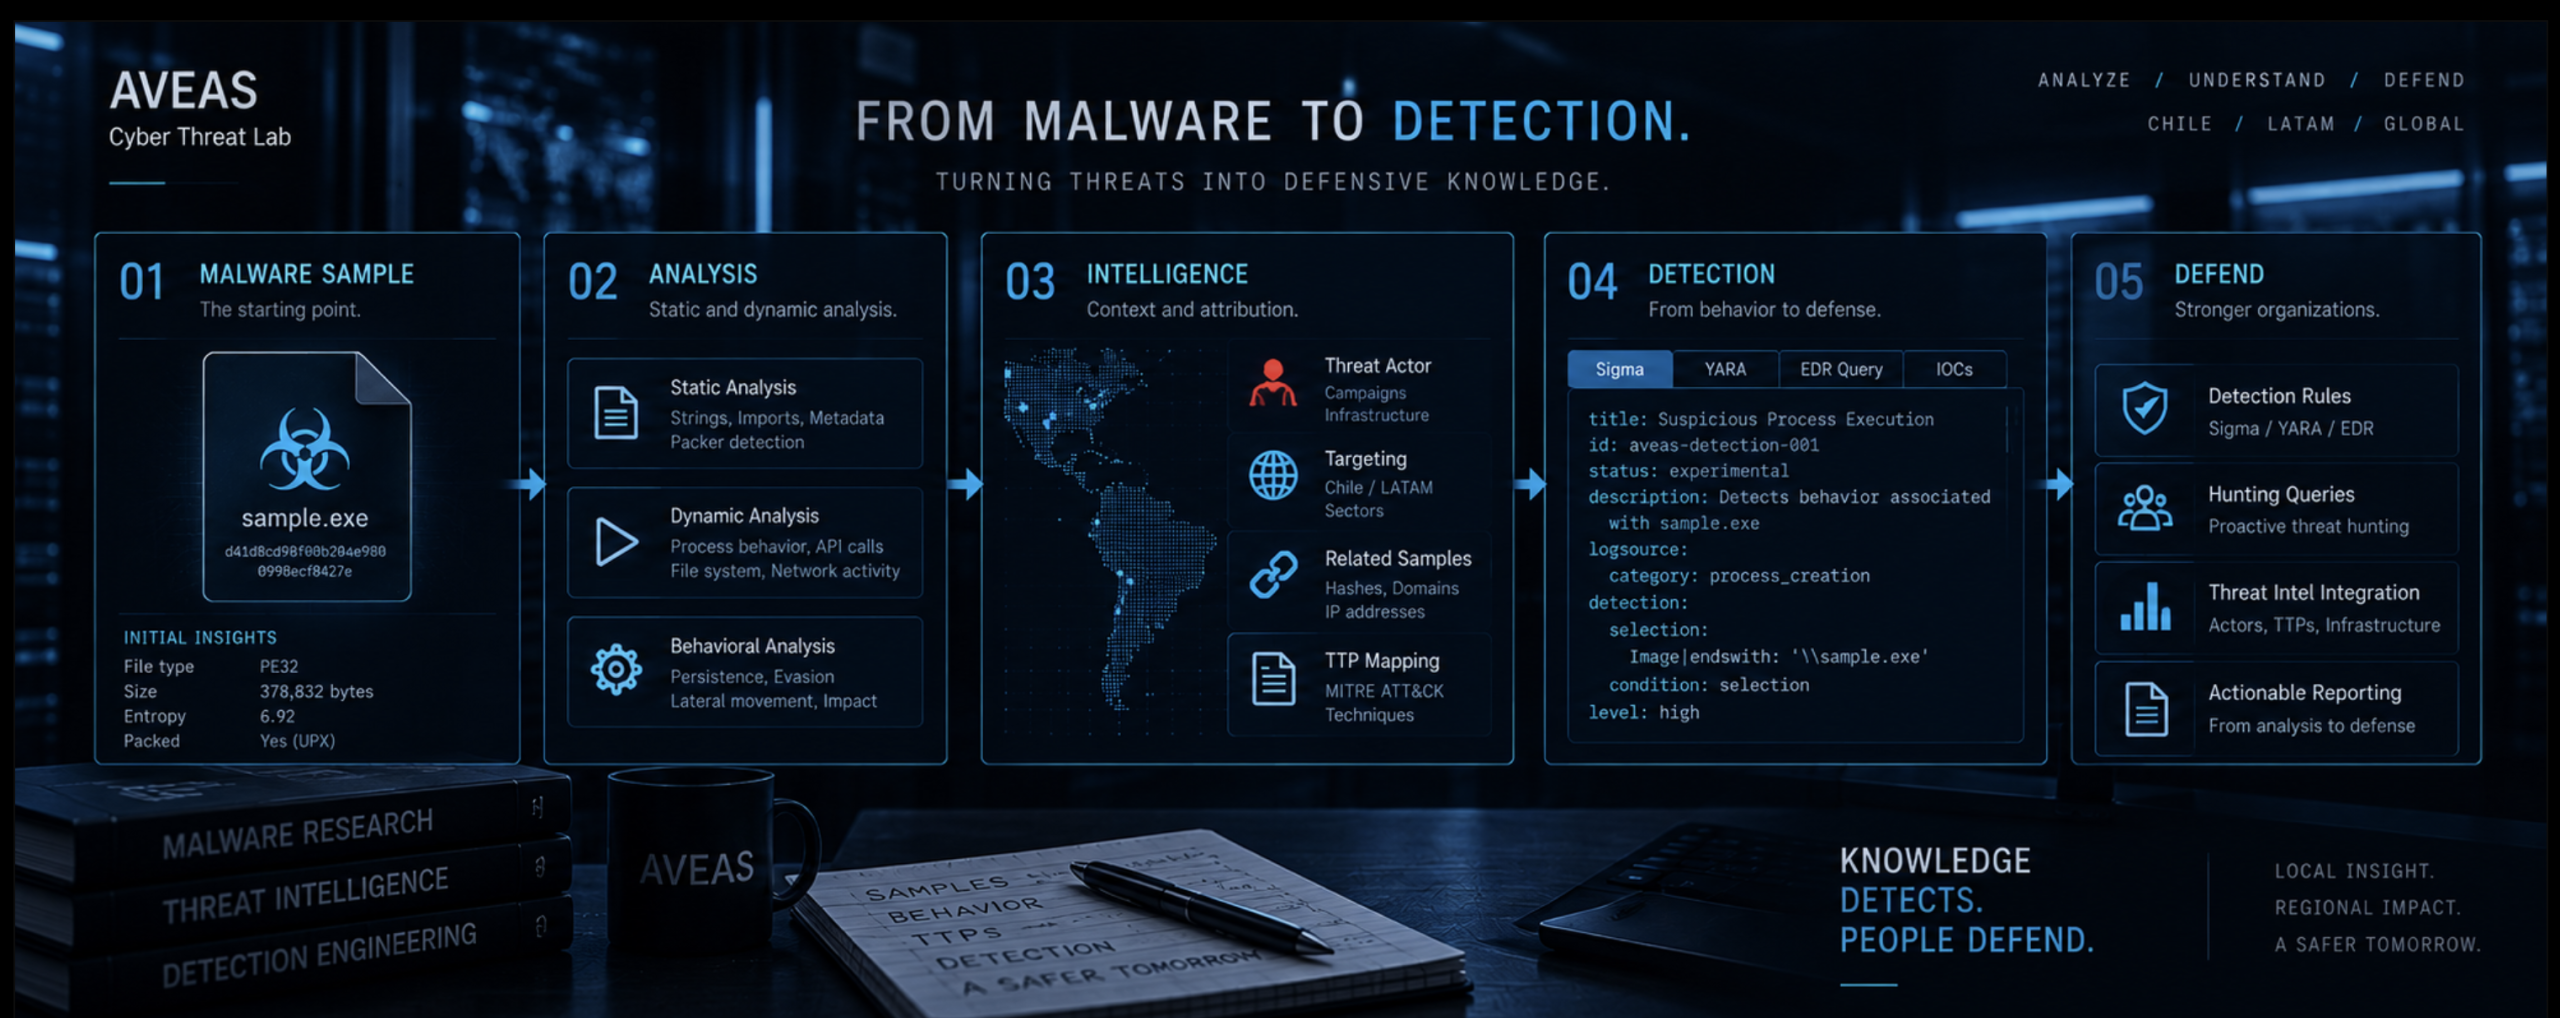
Cada comportamiento observado puede convertirse en una señal defensiva: una hipótesis de Threat Hunting, una regla de detección, una relación de inteligencia o una oportunidad para mejorar visibilidad.
Explorar AVEAS Research →Investigación independiente orientada a comprender amenazas reales y transformar conocimiento técnico en capacidades defensivas.