Telemetry
Identificación de fuentes de datos capaces de observar el comportamiento que queremos detectar.
Diseñamos lógica de detección basada en comportamiento, contexto adversario y telemetría real para transformar actividad observable en señales defensivas accionables.
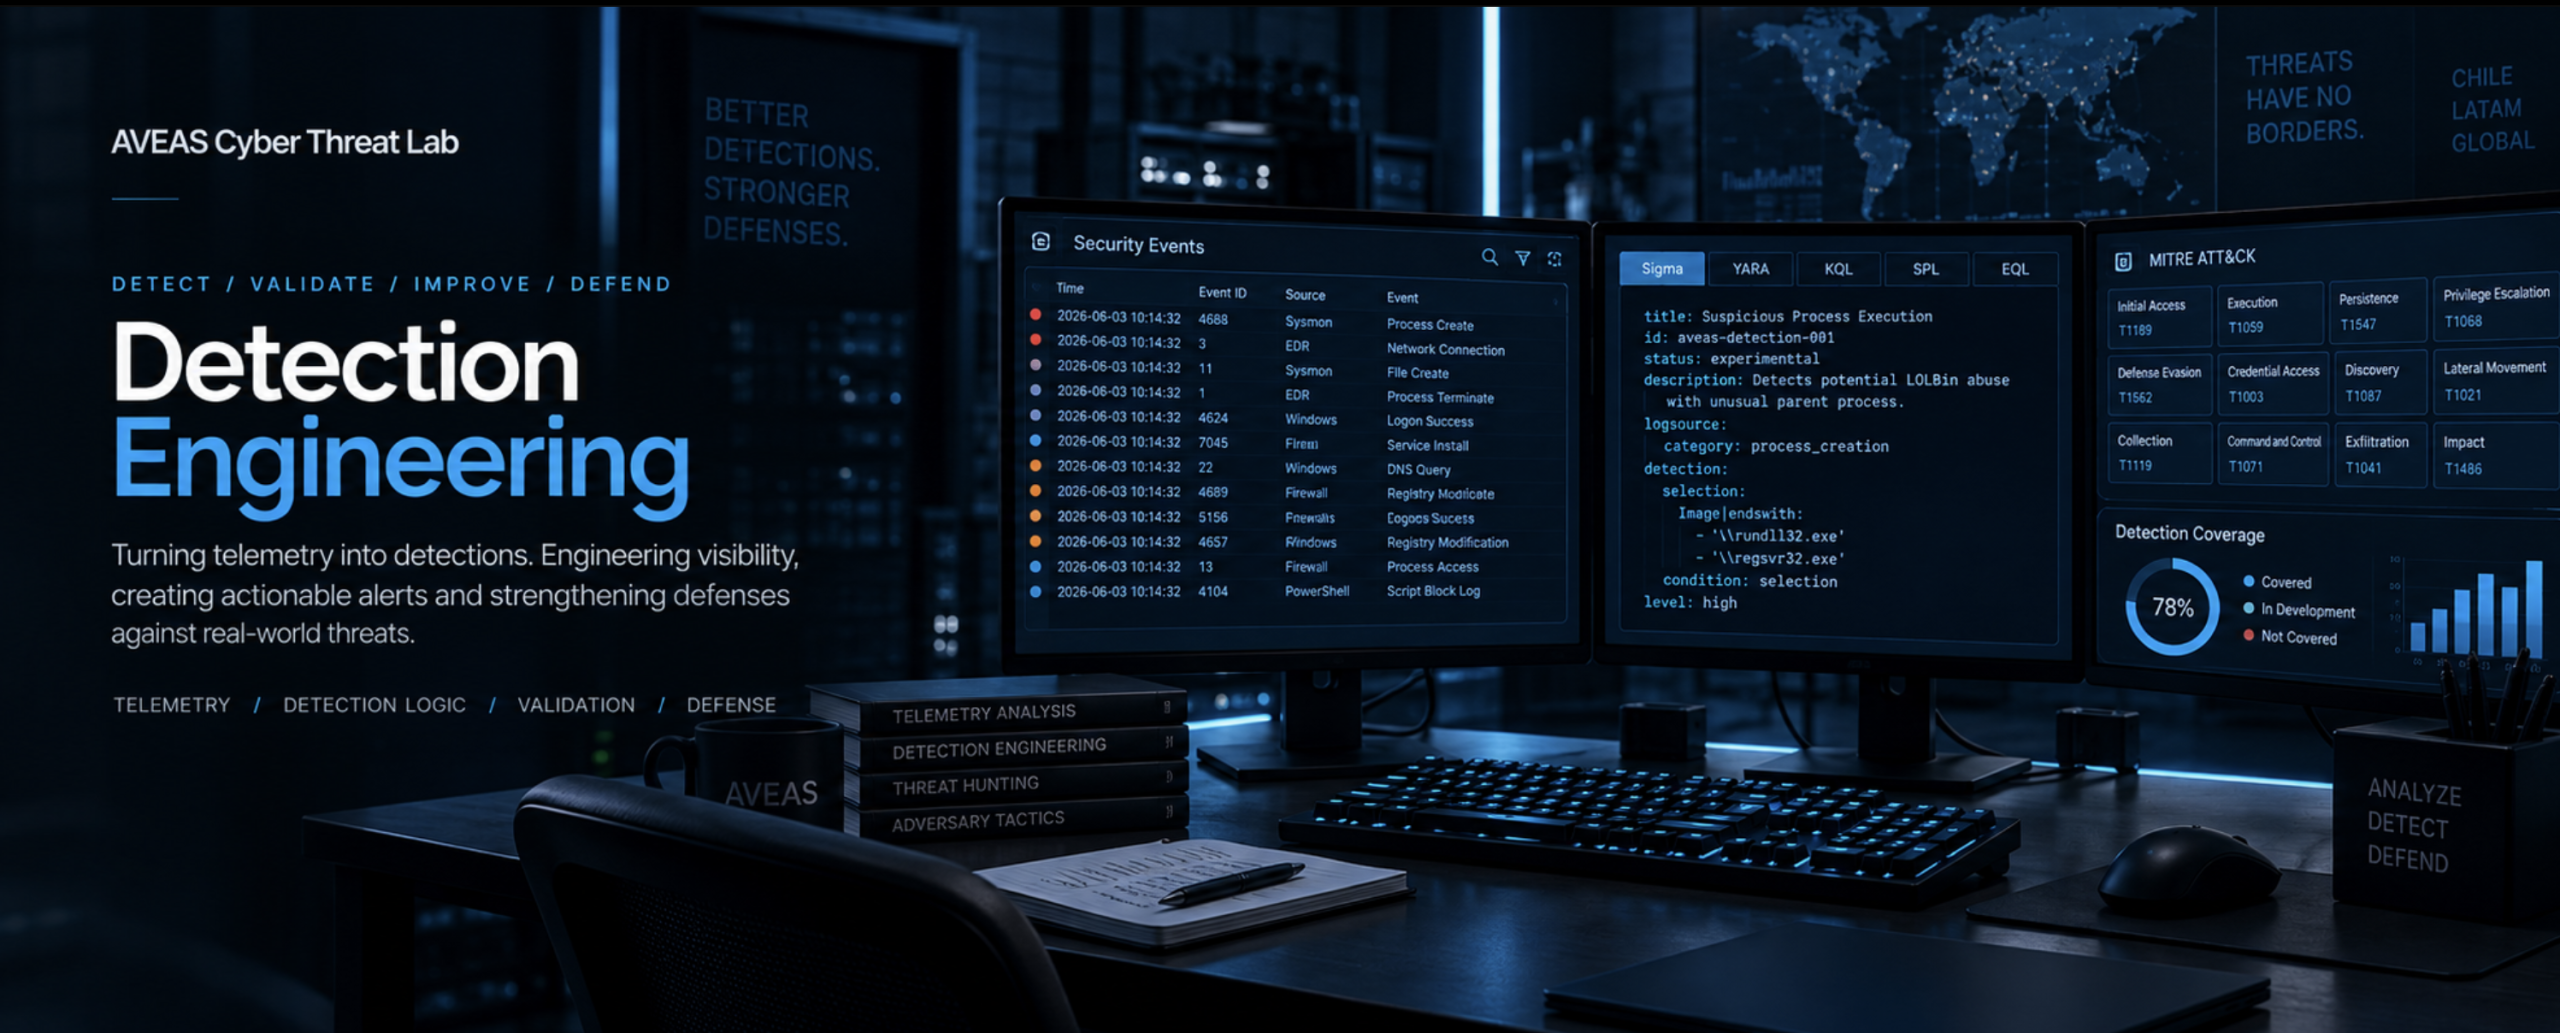
Los indicadores cambian. El comportamiento adversario deja patrones. Detection Engineering busca comprender esos patrones y convertirlos en lógica defensiva mantenible, medible y contextualizada.
Identificación de fuentes de datos capaces de observar el comportamiento que queremos detectar.
Análisis de procesos, comandos, relaciones, persistencia, red y otras acciones relevantes del adversario.
Traducción del comportamiento en reglas, consultas y condiciones reproducibles sobre diferentes tecnologías.
Testing, tuning y medición para reducir ruido, identificar gaps y mejorar la calidad de las detecciones.
Una detección solo puede existir cuando la telemetría necesaria está disponible. Por eso el proceso comienza comprendiendo qué datos existen, qué comportamiento representan y qué contexto necesitan.
Procesos, líneas de comandos, filesystem, registry y telemetría EDR.
DNS, proxy, firewall, flows y patrones de comunicación.
Autenticación, identidades, SaaS y actividad de auditoría en cloud.
Threat Intelligence, activos y comportamiento adversario alineado con ATT&CK.
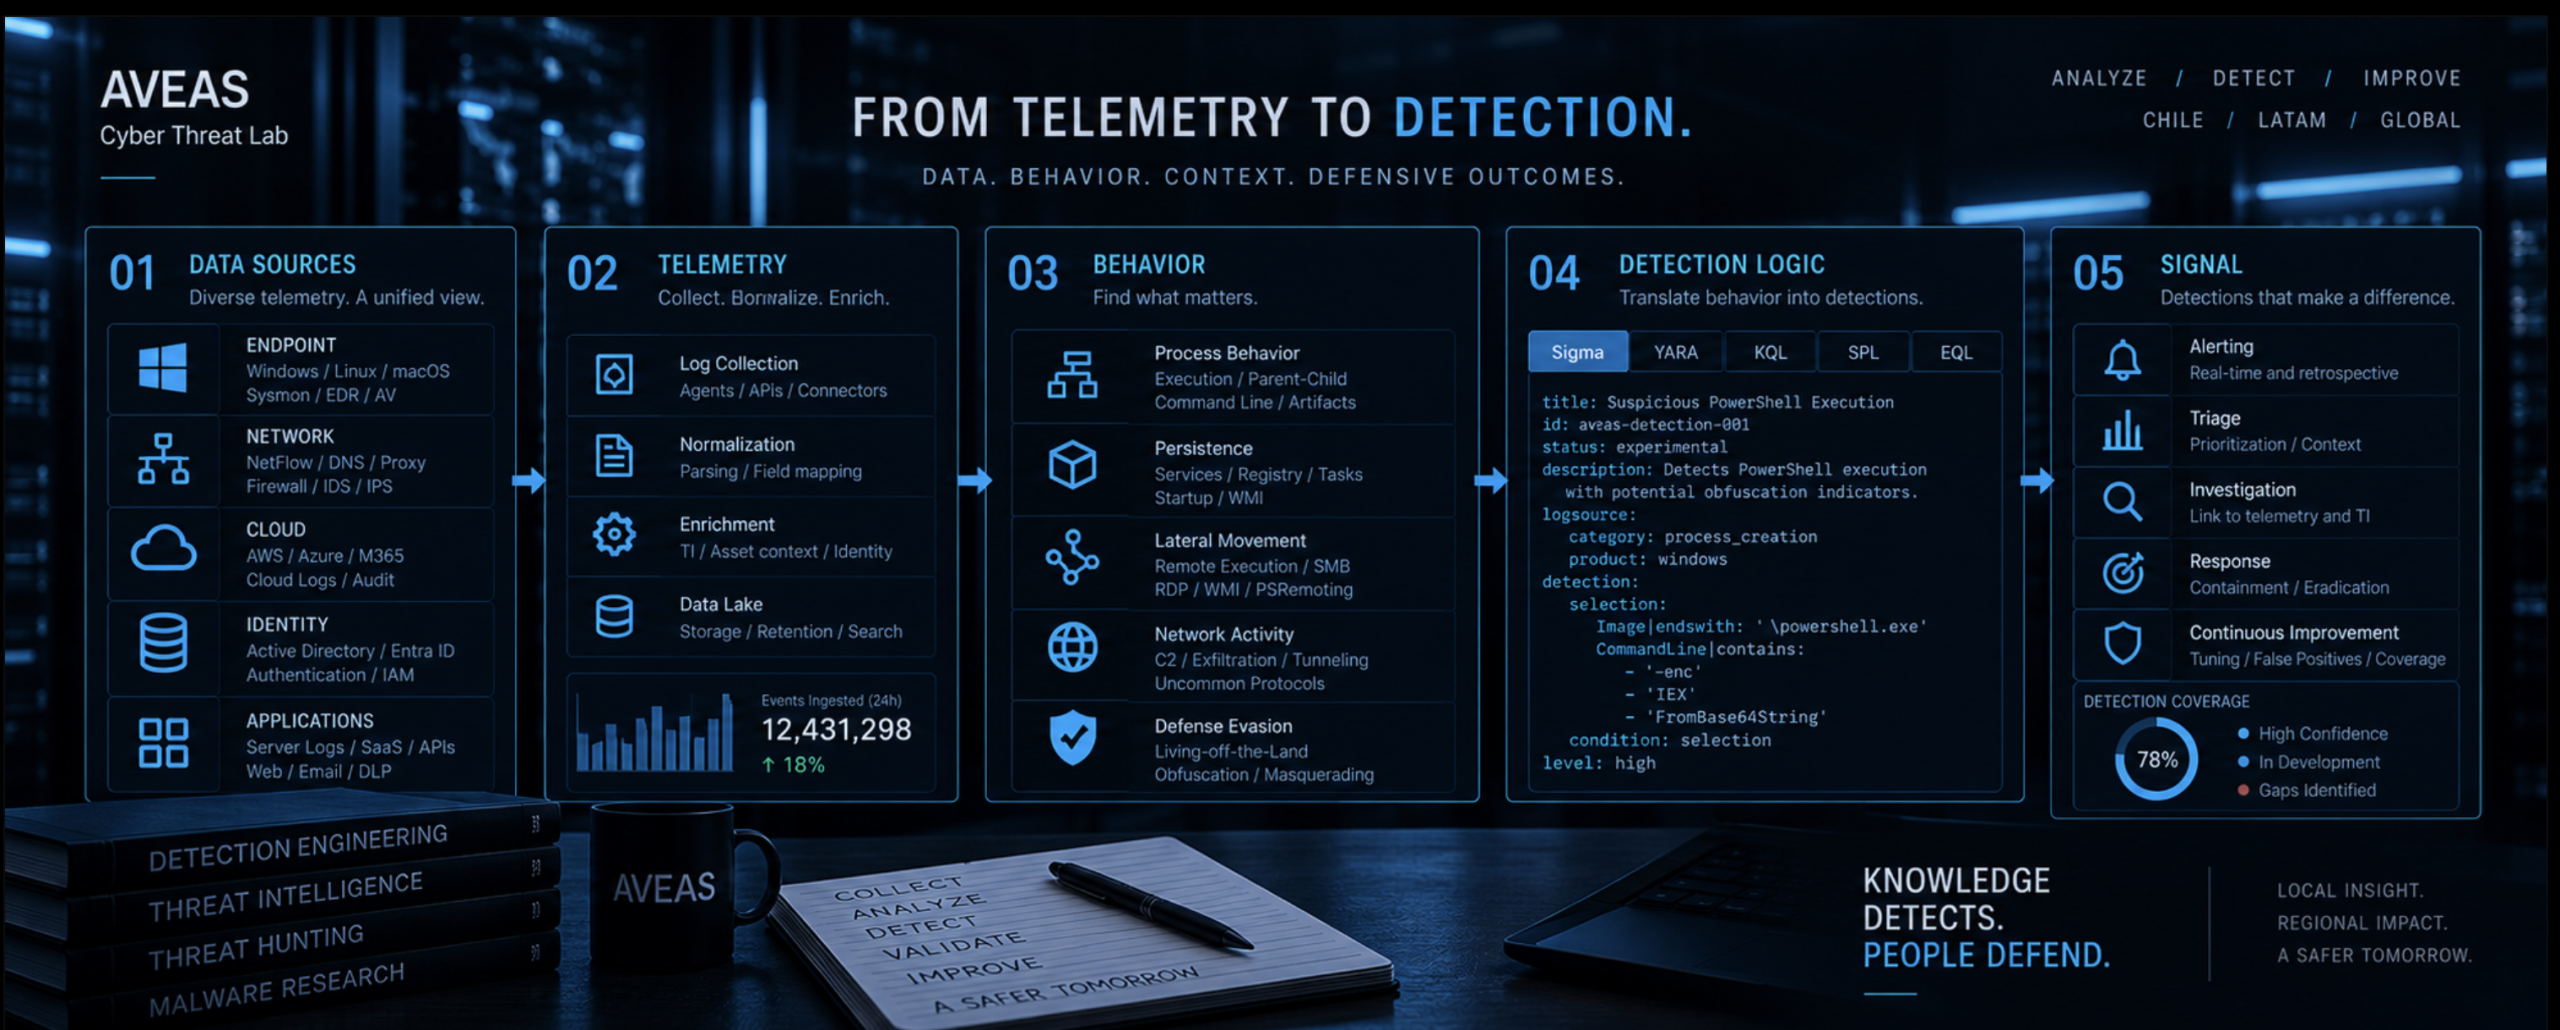
El objetivo no es generar alertas por volumen. Buscamos representar comportamientos relevantes mediante lógica comprensible, portable y vinculada a una hipótesis defensiva concreta.
Reglas estructuradas para representar patrones sobre eventos y telemetría.
Identificación de patrones relevantes en archivos, muestras y artefactos.
Consultas orientadas a investigar y detectar comportamientos sobre telemetría disponible.
Contextualización de la lógica mediante técnicas y comportamientos adversarios observables.
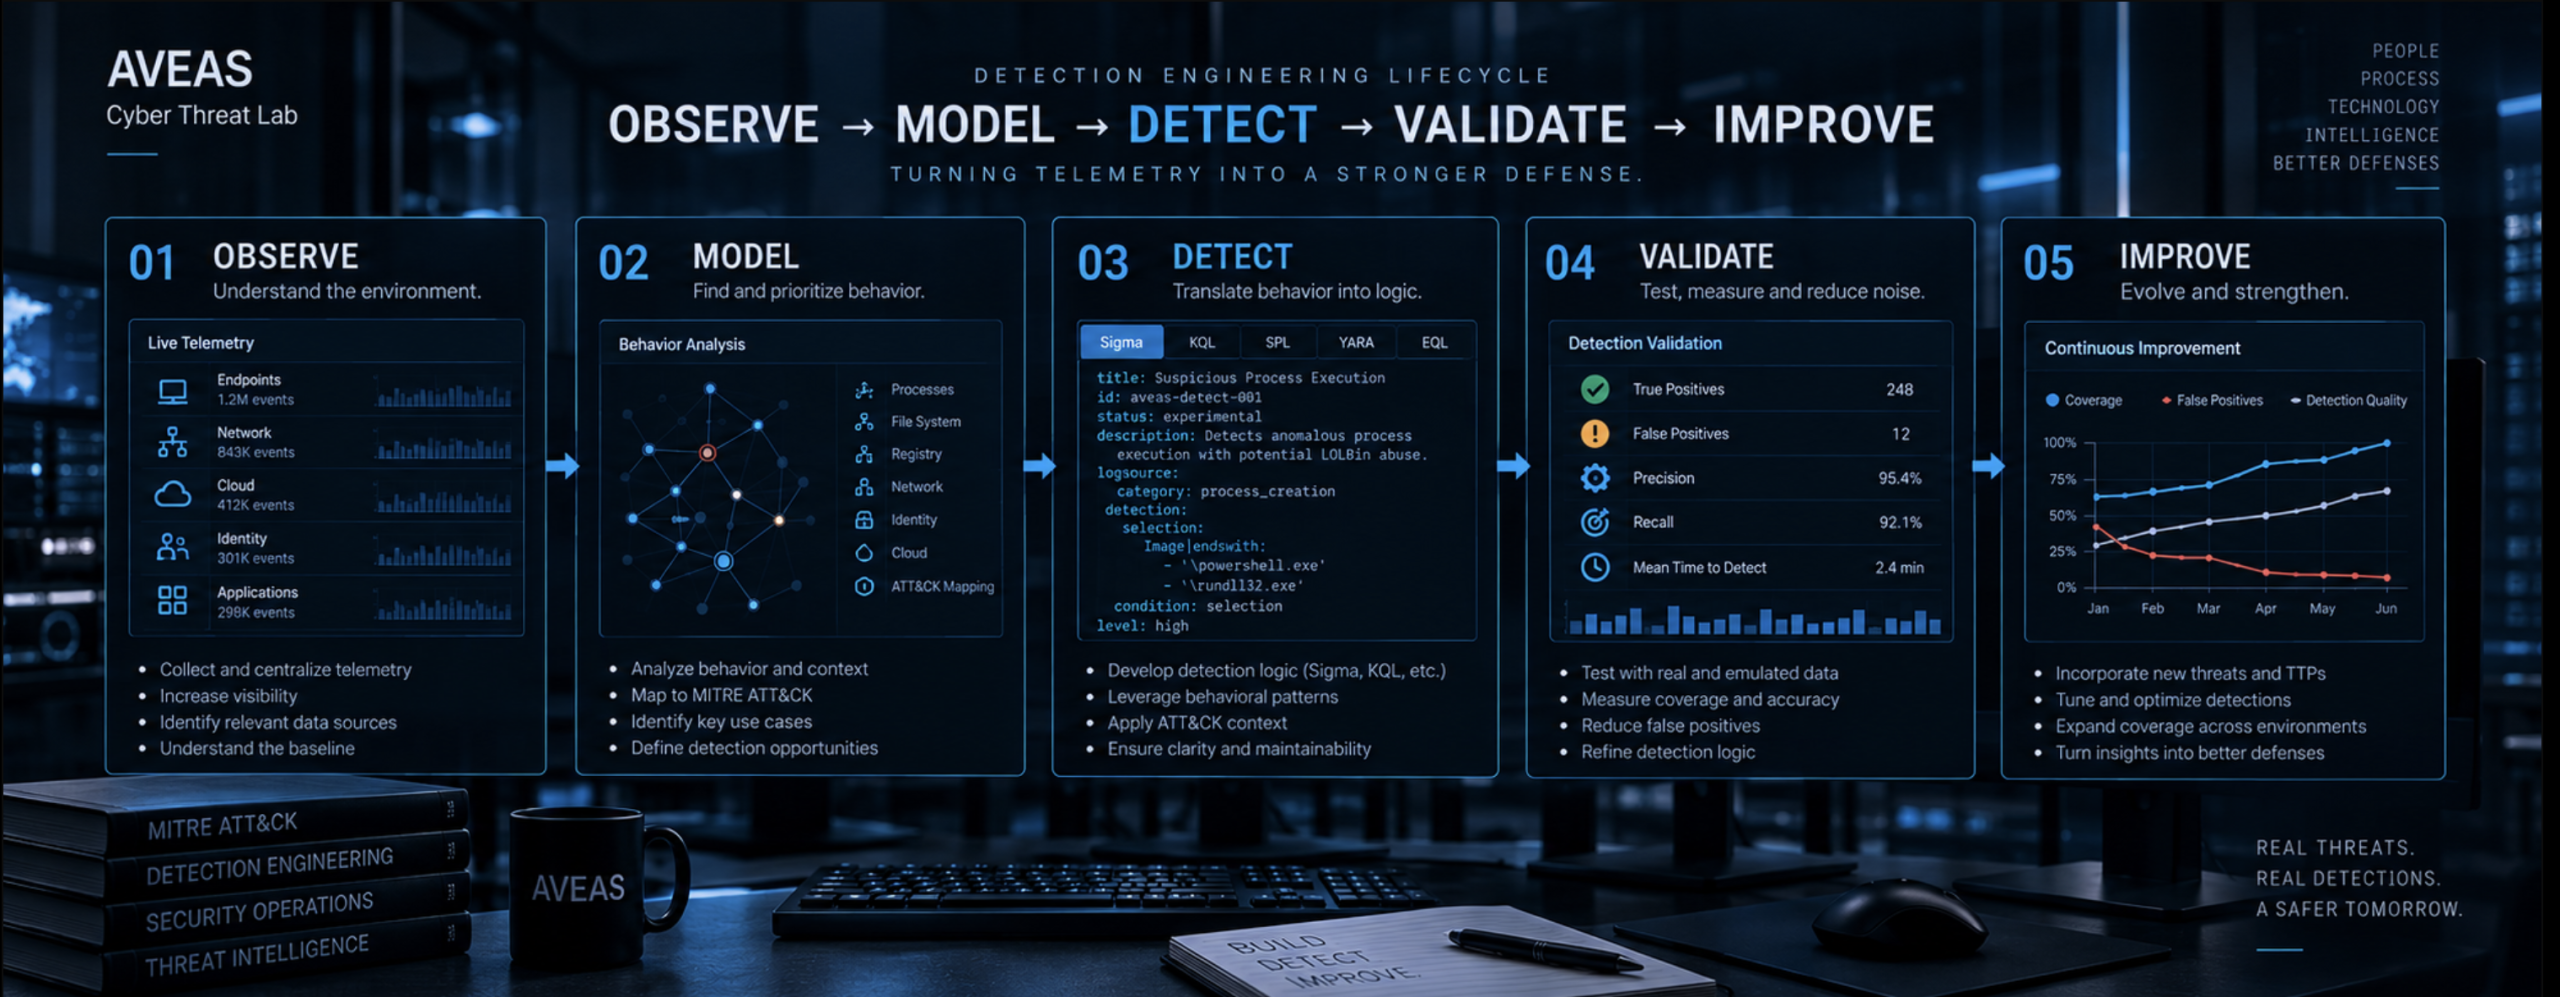
Una regla no termina cuando comienza a generar alertas. Debe ser validada, medida, ajustada y revisada a medida que cambian la telemetría, el entorno y el comportamiento de las amenazas.
Proporciona contexto adversario, campañas, infraestructura y TTPs.
EXPLORAR → 02 Threat HuntingPrueba hipótesis y descubre comportamientos que pueden convertirse en detecciones.
EXPLORAR → 03 Malware ResearchRevela patrones de ejecución, capacidades y artefactos técnicos.
EXPLORAR →Convierte ese conocimiento en lógica defensiva medible.
DETECTInvestigación defensiva orientada a transformar conocimiento adversario y telemetría en capacidades de detección aplicables.