Panorama CTI
Latinoamérica 2026
Evaluación de inteligencia sobre ransomware, robo de credenciales, malware financiero, amenazas móviles y actividad adversaria relevante para Latinoamérica, con foco reforzado en Chile.
Fuentes públicas revisadas
Ventana principal de análisis
Amenazas prioritarias seleccionadas
Foco regional con evaluación Chile
El panorama regional ha cambiado.
La evidencia disponible en septiembre de 2026 no respalda una lectura del panorama latinoamericano dominada simplemente por los banking trojans históricos. Ransomware, robo de credenciales, malware financiero y acceso remoto malicioso conforman hoy cuatro ejes centrales de riesgo regional.
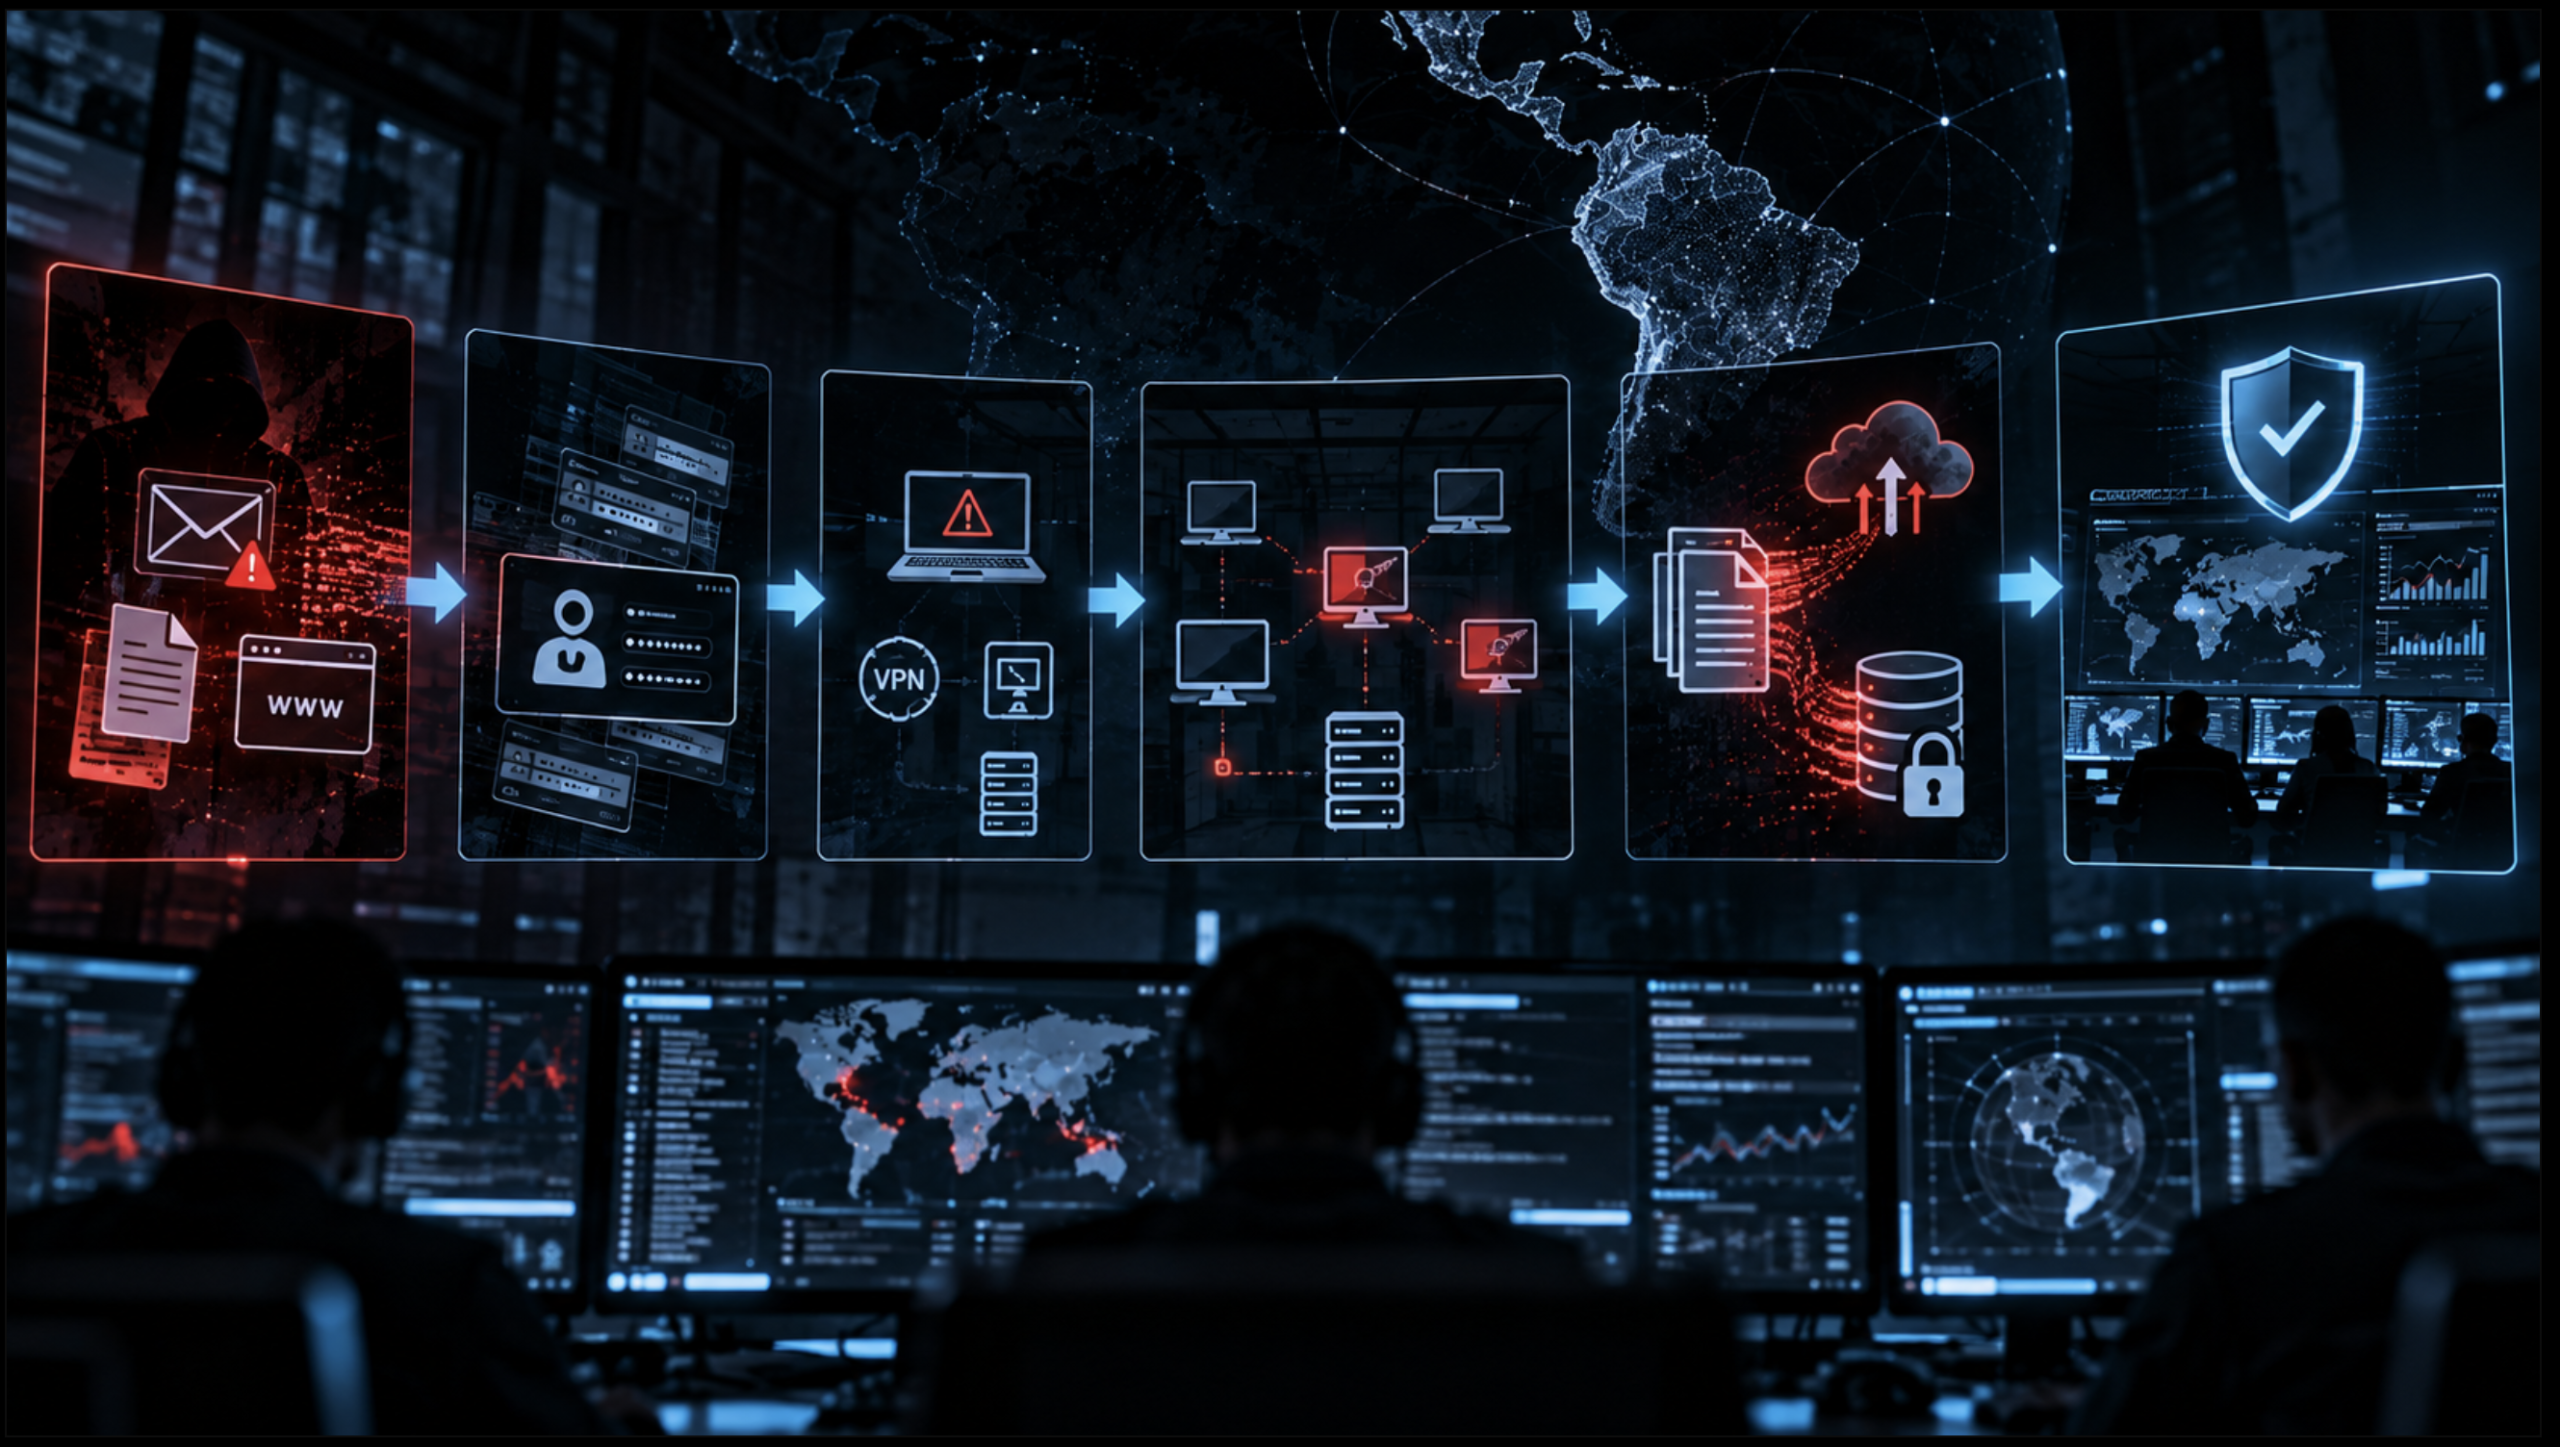
El ecosistema infostealer → credenciales → acceso corporativo → intrusión → exfiltración/extorsión debe considerarse prácticamente con la misma prioridad defensiva que el ransomware.
Ransomware
Qilin, The Gentlemen y Akira constituyen el núcleo prioritario observado durante 2026.
Chile
Qilin presenta la evidencia ransomware reciente más fuerte encontrada para el país durante H1 2026.
Credenciales
Lumma, Formbook, SnakeStealer y otros stealers continúan siendo estratégicos como facilitadores de acceso posterior.
Finanzas
BREEZE COMET representa una evolución hacia el compromiso directo de infraestructura transaccional empresarial.
Top amenazas LATAM.
Priorización basada en actualidad, alcance regional, impacto, persistencia, capacidad técnica y calidad de la evidencia disponible.
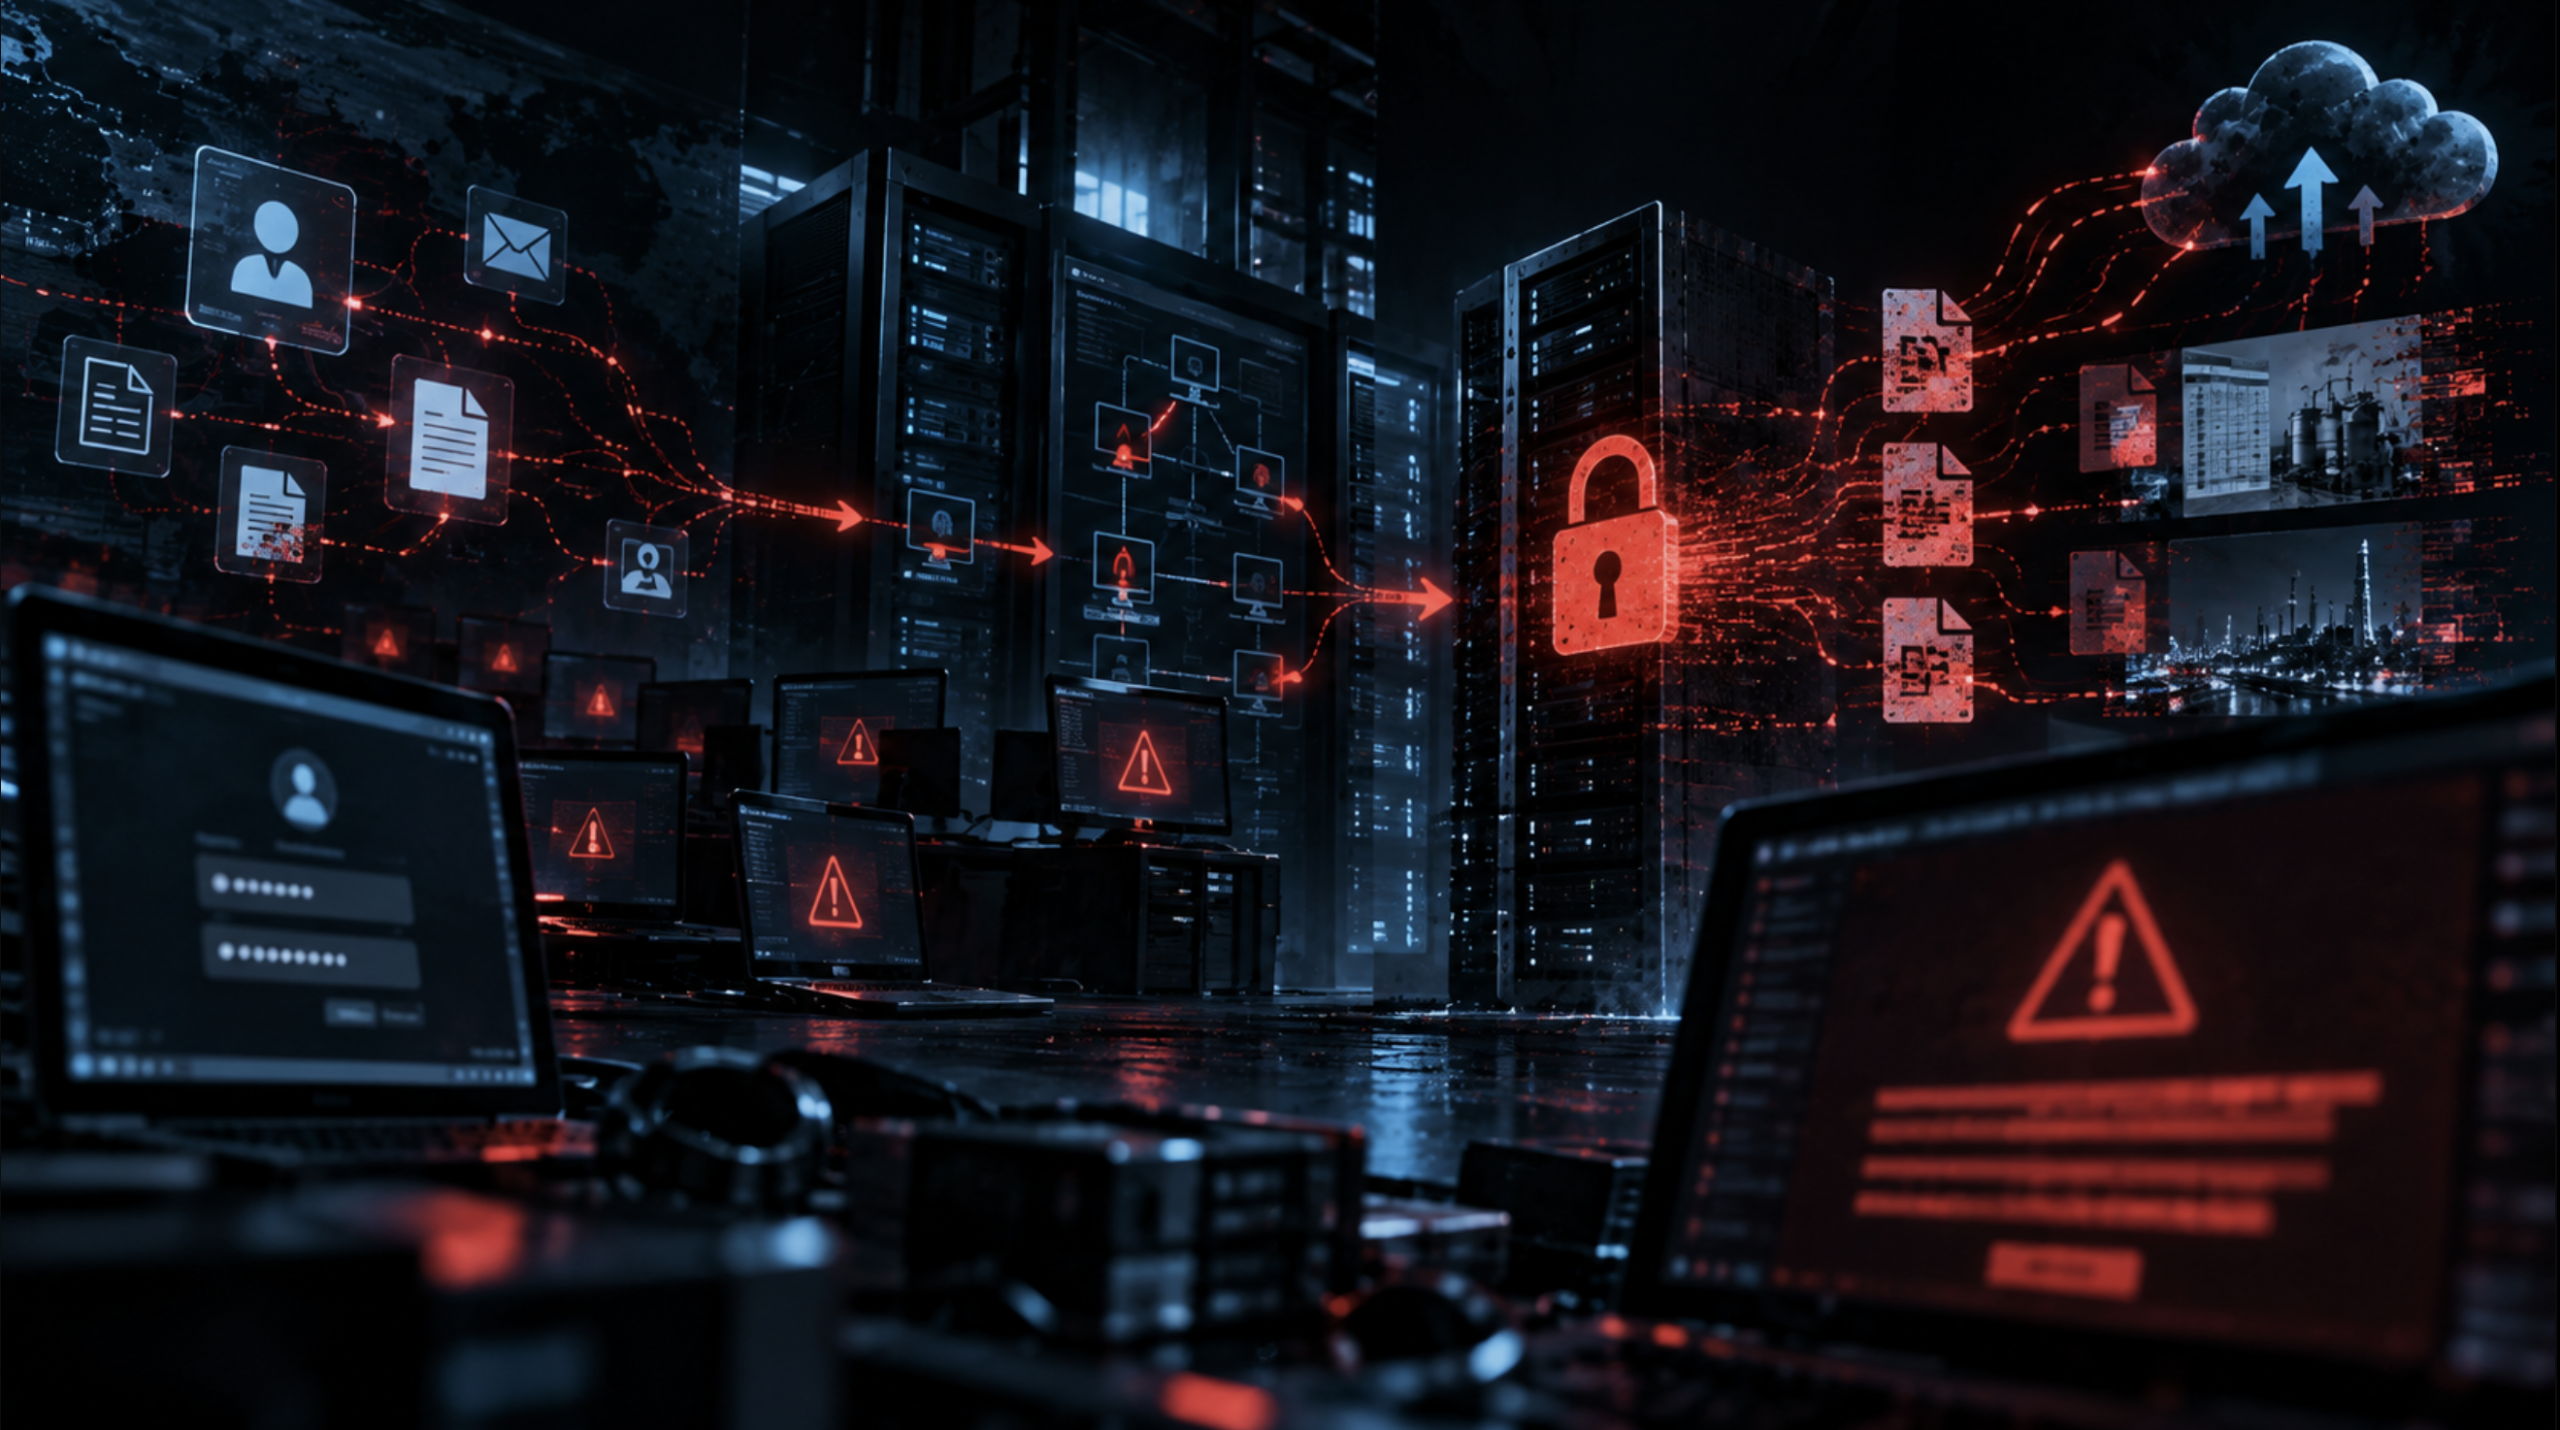
Extorsión a escala industrial.
Durante H1 2026, Qilin, The Gentlemen y Akira se consolidaron entre las operaciones ransomware de mayor actividad y relevancia para Latinoamérica.
The Gentlemen mostró una aceleración especialmente significativa durante el período, mientras Qilin mantuvo un ecosistema RaaS maduro y Akira continuó presentando actividad extensa en múltiples países latinoamericanos.
Qilin
Actividad LATAM muy alta y evidencia confirmada en Chile.
The Gentlemen
Fuerte expansión regional y evidencia directa de una reclamación contra una organización chilena.
Akira
Operación activa con presencia documentada en un amplio conjunto de países latinoamericanos, incluido Chile.
El acceso comienza antes del ransomware.
El robo de credenciales constituye una capa estratégica del ecosistema criminal. Infostealers, mercados de acceso e Initial Access Brokers pueden convertir una infección aparentemente aislada en el punto de entrada hacia una intrusión corporativa.
Lumma Stealer
Fuerte señal regional. México concentró aproximadamente 70 % de las detecciones globales observadas por ESET durante una campaña masiva el 8 de julio de 2025.
SnakeStealer
Presencia regional significativa y relevancia dentro del ecosistema de robo de información y credenciales.
Formbook / XLoader
Posee evidencia específica en Chile dentro de una campaña empresarial latinoamericana.
Del usuario a la infraestructura financiera.
La evolución más significativa observada no consiste únicamente en nuevos troyanos bancarios. Brasil muestra operaciones capaces de comprometer infraestructura empresarial y sistemas transaccionales.
BREEZE COMET
Operaciones documentadas contra bancos, procesadores de pagos, retailers, exchanges, fintech y proveedores de software bancario.
- RSFN
- Credenciales mTLS
- Pix / STR / Boleto
- Active Directory
- Cloud / CI/CD
- APIs financieras
JanelaRAT
RAT financiero orientado a obtener información bancaria y de criptomonedas asociada a instituciones latinoamericanas.
Guildma
Mantiene relevancia estructural, pero requiere validación adicional de continuidad antes de elevar su actividad 2026.
Grandoreiro
Amenaza histórica fundamental para LATAM. Su posición exacta durante 2026, especialmente en Chile, requiere investigación dedicada.
Android entra en la cadena de fraude.
BTMOB
RAT Android propagado mediante ingeniería social, sitios falsos, imitaciones de plataformas conocidas y tiendas fraudulentas.
NGate / NFC Relay
El abuso de NFC constituye otra señal financiera relevante. Chile aparece entre los países donde se observó presencia de NGate, mientras Brasil representa un caso importante de fraude NFC.
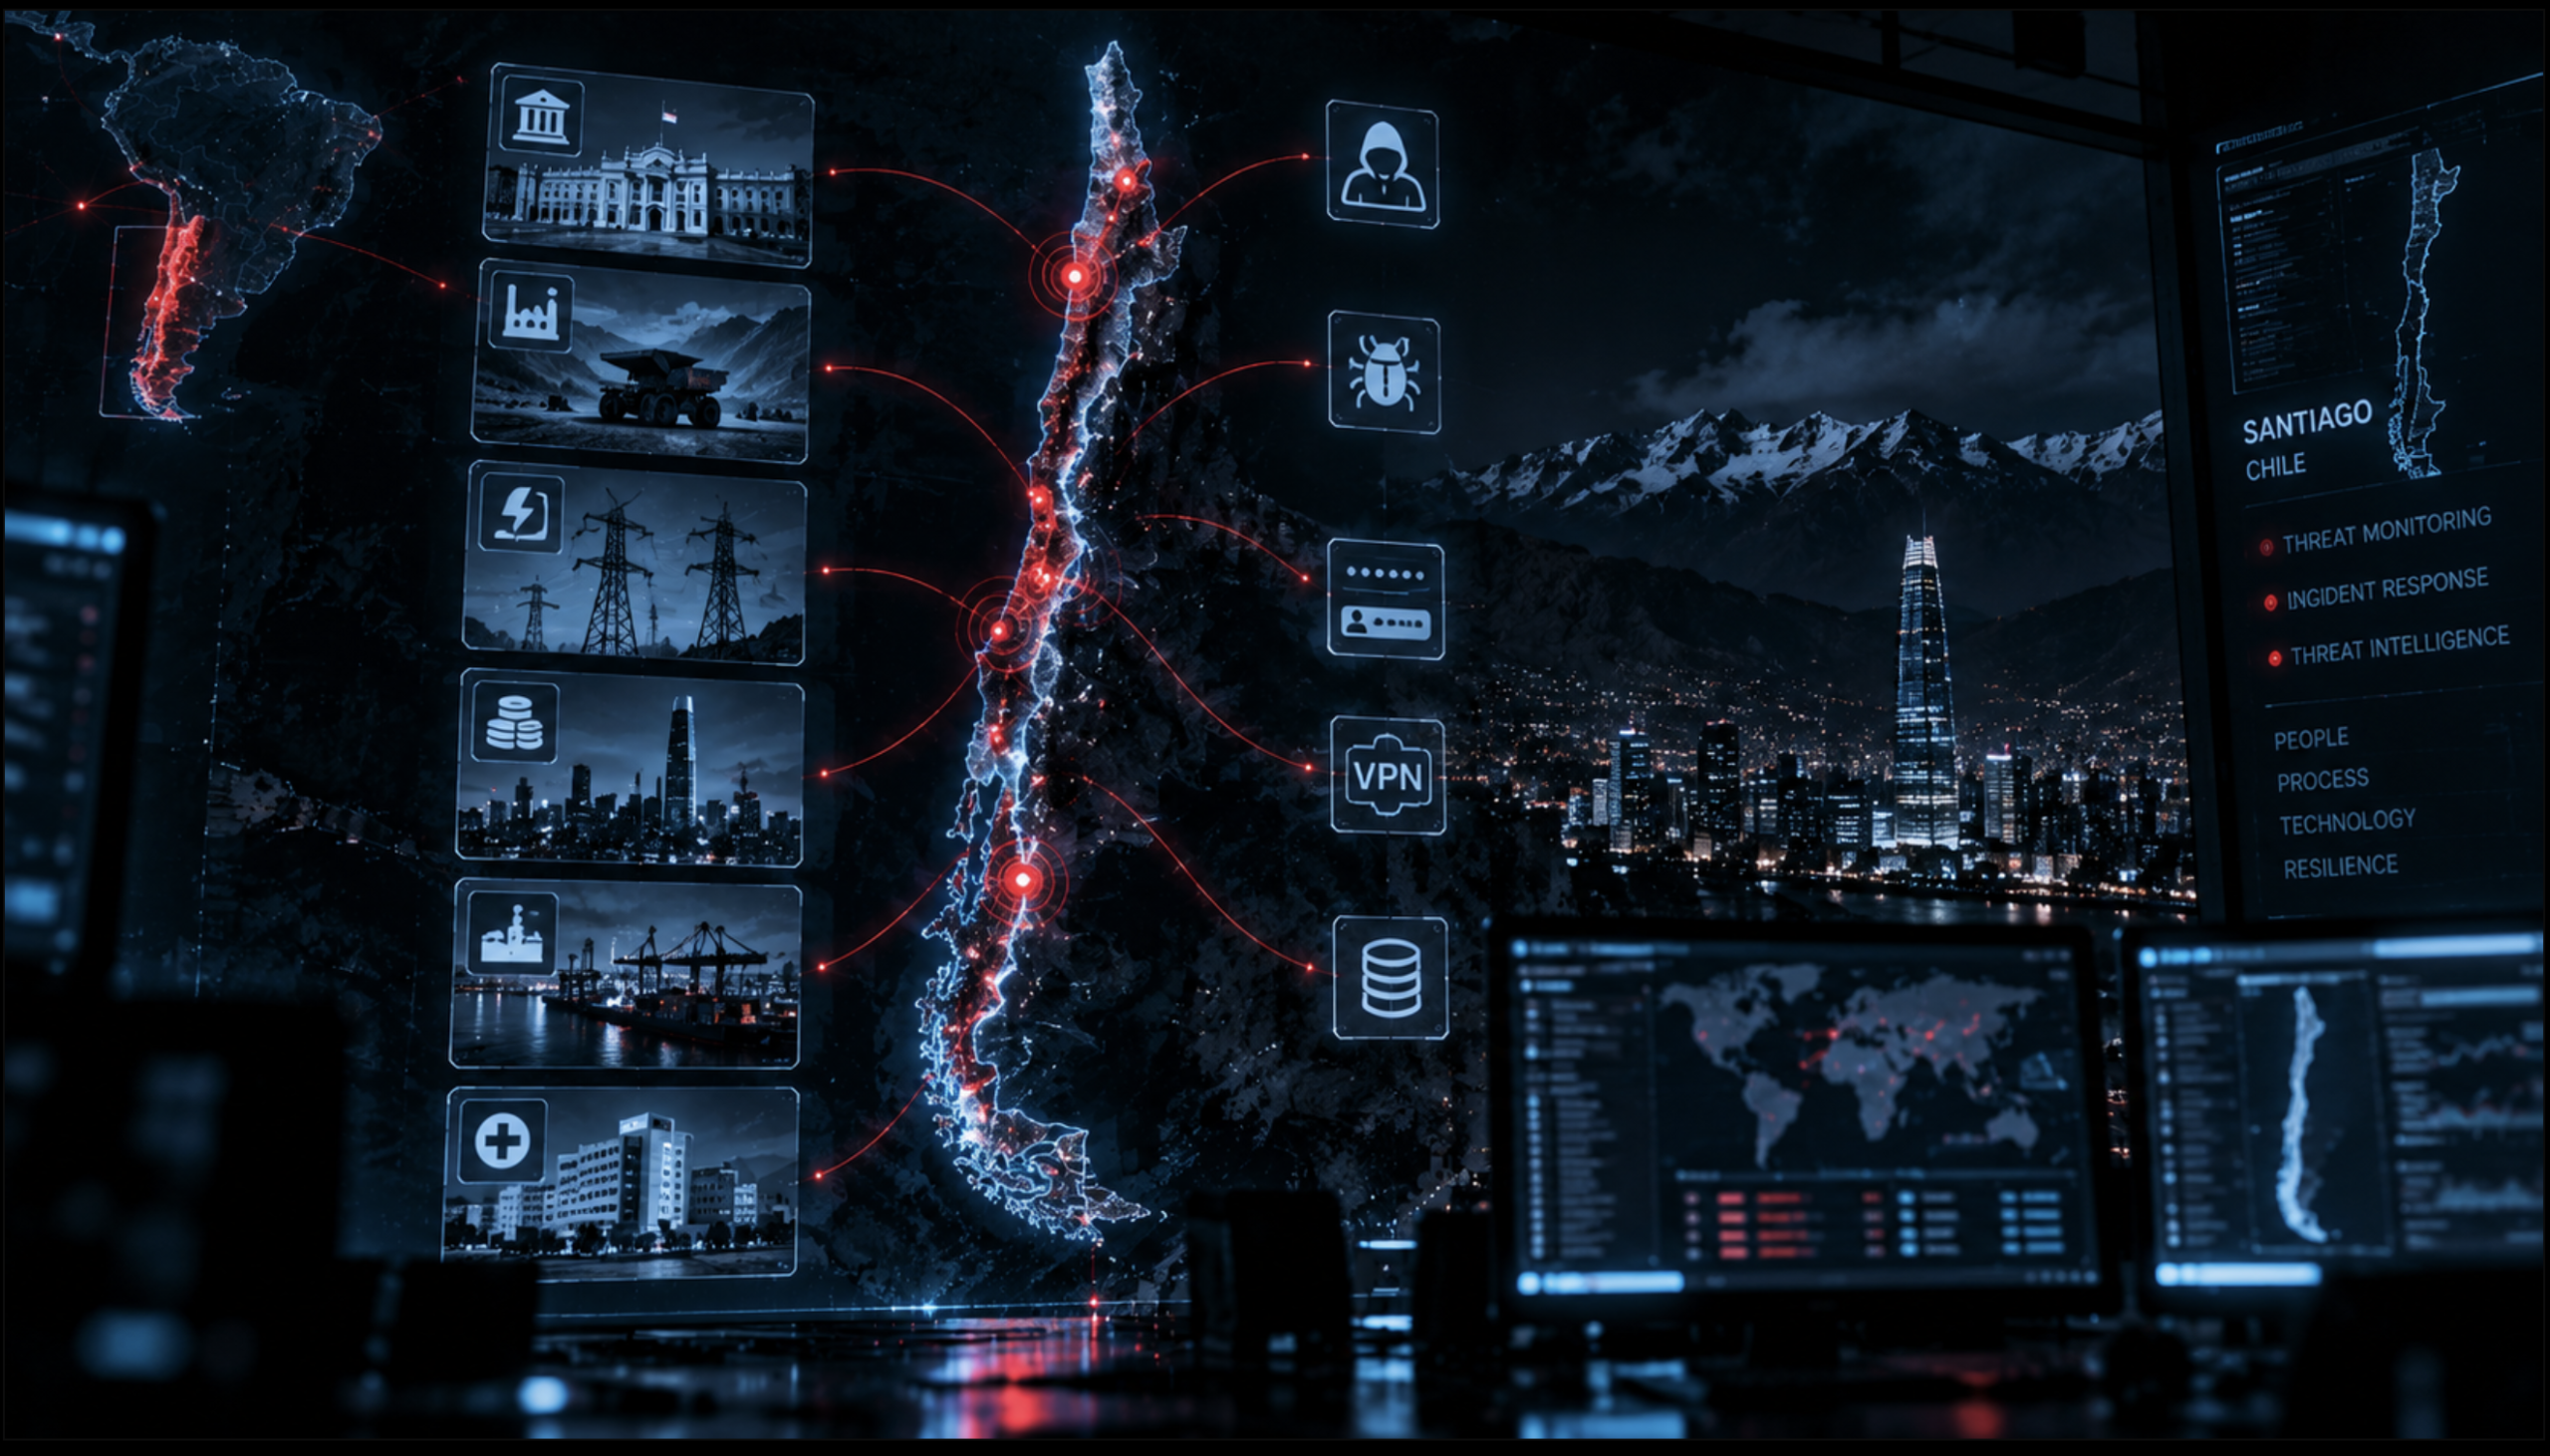
Chile: evidencia, no extrapolación.
Qilin
CONFIRMADA / CRÍTICAMayor señal ransomware reciente encontrada para Chile. Durante H1 2026 alcanzó un máximo de 19 detecciones en enero.
The Gentlemen
CONFIRMADA / MUY ALTAExpansión regional y reclamación de una organización chilena durante marzo de 2026.
Akira
CONFIRMADA / MUY ALTAChile se encuentra entre los países latinoamericanos documentados dentro de su actividad regional.
Formbook
CONFIRMADA / ALTAEvidencia chilena explícita dentro de una campaña empresarial regional.
NGate
CONFIRMADA / ALTASeñal móvil/financiera con presencia observada en Chile.
El riesgo chileno converge en una cadena de acceso.
La evidencia sugiere que el mayor retorno defensivo no está en perseguir una única familia nacional, sino en observar comportamientos que conectan robo de credenciales, acceso remoto, intrusión corporativa y extorsión.
Priorizar con contexto regional.
El AVEAS Threat Score no representa una probabilidad matemática de compromiso. Es una herramienta ordinal de priorización CTI. La dimensión Chile reduce deliberadamente la puntuación de amenazas para las que no existe evidencia chilena suficiente.
Seis tendencias que cambian la defensa.
Industrialización del acceso inicial
Credenciales robadas, IAB y exposición de RDP, VPN y RDWeb alimentan un mercado de acceso corporativo reutilizable.
Profesionalización del RaaS
Ecosistemas de afiliados y plataformas criminales reducen las barreras operativas para ejecutar extorsión a escala.
EDR disruption
La evasión y neutralización de controles endpoint adquiere un papel cada vez más explícito en operaciones ransomware.
Infraestructura financiera
El fraude evoluciona desde el usuario final hacia APIs, sistemas de pago, identidad empresarial y software bancario.
Living off the land
PowerShell, herramientas remotas, túneles y credenciales válidas dificultan separar actividad legítima de intrusión.
IA dentro del workflow adversario
Se observan usos operacionales de modelos generativos como apoyo a actividades adversarias, sin que ello implique malware autónomo generalizado.
De inteligencia a capacidad defensiva.
Identity & Access
Vigilar autenticaciones anómalas, accesos VPN/RDP, credenciales válidas comprometidas y abuso de cuentas privilegiadas.
Remote Tooling
Detectar RMM no autorizado, túneles, proxies y herramientas legítimas utilizadas fuera de su patrón operacional normal.
AD & Infrastructure
Buscar reconocimiento de Active Directory, acceso a hipervisores, backups, infraestructura crítica y sistemas administrativos.
Exfiltration
Correlacionar staging, compresión, transferencias atípicas, almacenamiento cloud y grandes volúmenes de salida.
Defense Evasion
Priorizar eventos asociados a manipulación de EDR, inhibición de defensas y cambios anómalos de controles.
Behavior over IOC
Diseñar hunting y detecciones alrededor de TTP y cadenas de comportamiento, no únicamente hashes, IP o dominios.
Targeting no es lo mismo que presencia.
Existe evidencia fuerte de actividad en Chile, pero una detección no demuestra por sí sola una campaña diseñada específicamente contra organizaciones chilenas.
Existe evidencia de una reclamación chilena, pero su victimología es internacional. No se clasifica aquí como actor específicamente orientado a Chile.
Presenta expansión LATAM, pero no se atribuye una campaña chilena reciente sin evidencia pública suficiente.
La actividad analizada está confirmada en Brasil. Su relevancia estratégica para Chile no equivale a evidencia de operaciones confirmadas en Chile.
La historia no sustituye evidencia reciente.
Familias históricamente importantes para Latinoamérica no son elevadas automáticamente a “amenazas activas 2026” sin validación reciente suficiente.
Precisión sobre cantidad.
Con prioridad adicional a marzo–septiembre y junio–septiembre de 2026.
Con foco reforzado y evaluación separada para Chile.
Investigaciones, documentos y boletines públicos de organizaciones de seguridad y fuentes regionales.
Alta para varios hallazgos prioritarios y menor cuando la evidencia 2026 requiere validación adicional.
Una detección no equivale automáticamente a una víctima confirmada. Del mismo modo, la aparición de una organización en un data leak site no demuestra por sí sola cifrado, exfiltración ni el alcance del compromiso.
Fuentes principales.
La evaluación se construyó a partir de más de 30 documentos, investigaciones y boletines públicos. Entre las fuentes de mayor peso:
Ransomware H1 2026, LATAM, Akira, The Gentlemen, GentleKiller, BTMOB e infostealers.
BREEZE COMET y operaciones financieras dirigidas contra Brasil.
JanelaRAT, ransomware 2026 y evolución del acceso inicial.
Campañas de intrusión y exfiltración activas contra organizaciones LATAM.
Estado y evolución del ecosistema ransomware durante Q2 2026.
Actividad ransomware contra entornos industriales durante Q2 2026.
Telemetría y evolución de amenazas relevantes para validación adicional.
Contexto nacional, incidentes y señales relevantes para la evaluación Chile.
Detectar comportamiento.
No perseguir solamente indicadores.
Credenciales comprometidas, VPN y acceso remoto, phishing, herramientas legítimas, living-off-the-land y evasión de EDR ofrecen señales defensivas más duraderas que una estrategia basada exclusivamente en IOC estáticos.